
Кемеровское издание VSE42.RU опубликовало документ, якобы разосланный сотрудникам ПАО «МТС». Внутренняя инструкция связана с противостоянием сотового оператора и граждан — Алексея Навального, Георгия Албурова и Олега Козловского. МТС якобы настаивает, что распоряжение необходимо довести до всех сотрудников — сотовый оператор попросил сотрудников требовать от Алексея Навального,Читать полностью »
Рубрика «sms» - 7
МТС назначил Пьяных ответственным за «войну» против Навального, Албурова и Козловского?
2016-05-11 в 6:53, admin, рубрики: sms, Алексей Навальный, безопасность, взлом, МТС, сотовые операторы, суд, Текучка, телеком, метки: sms, Алексей Навальный, безопасность, взлом, МТС, сотовые операторы, суд, Текучка, телекомСпецслужбы начали перехватывать SMS-коды авторизации Telegram
2016-05-02 в 17:31, admin, рубрики: sms, telegram, двухфакторная авторизация, информационная безопасность, МТС, Павел Дуров, СОРМ, сотовая связь, спецслужбы  Похоже, авторизация по SMS в мессенджере Telegram скомпрометирована. Об этом сегодня предупредил пользователей сам Павел Дуров.
«Судя по всему, спецслужбы РФ решили начать давить на операторов связи, чтобы те стали осуществлять перехват авторизационного SMS-кода. Обычно такое встречается только в рамках людоедских, не заботящихся о своей репутации режимах — средняя Азия, иногда Ближний Восток. Но внезапно случилось в России (если, конечно, отсечь коррупцию внутри МТС)», — говорит Павел Дуров.
Рекомендацию для жителей проблемных стран я уже опубликовал; также будем делать массовую Телеграм-рассылку по России с советом всем находящимся под угрозой пользователям включать двухфакторную авторизацию, так как операторы связи РФ как верификатор ненадёжны».
Читать полностью »
Как понадеяться на МЧС и сгинуть в лесах Карелии — вредные советы от опытного туриста
2016-04-21 в 10:52, admin, рубрики: sms, безопасность, веб-сервисы, Геоинформационные сервисы, данные, информационная безопасность, мчс, открытые данные, Тестирование веб-сервисов, метки: МЧССижу я в комнате для раздумий и читаю «Вестник МЧС» от 2007 года, потому что баллончик освежителя уже надоел, а на обложке издания есть громкая фраза «Туристы должны быть защищены». А у меня как раз на носу турпоход на майских праздниках, грех не ознакомиться с материалом. В материале рассказано, что Александр Чуприян, в бытность свою замминистра, поднял актуальный вопрос о регулировании спасательных действий и глобальном учёте тургрупп, маршрутов следования и прочих данных для оперативного спасения туристов в случае внезапного ЧС. И деятельность такая на тот момент в некоторых регионах уже ведётся. И готовить будут многолетний план по распространению сей деятельности на все регионы.
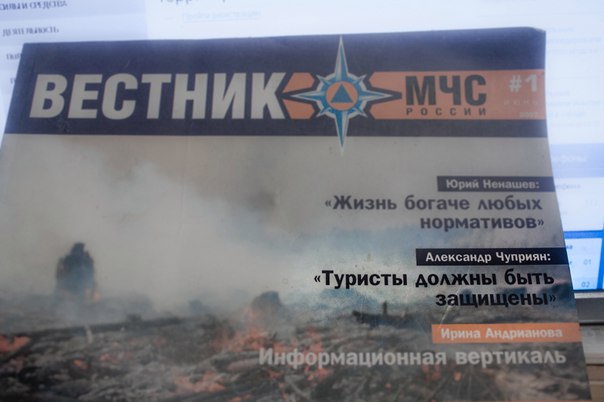
«Туристы должны знать, что они защищены!» — поставил Александр Чуприян задачу коллегам по службе. Это было в далёком 2007 году.
Парижские террористы не полагались на шифрование, а просто использовали одноразовые телефоны
2016-03-23 в 11:56, admin, рубрики: sms, информационная безопасность, одноразовые телефоны, Париж, сотовая связь, террор, шифрование, метки: париж, террор 
Во всём мире уже слышны отзвуки новых терактов в Брюсселе, а европейские спецслужбы только подводят итоги расследования прошлогодней трагедии в Париже. В частности, стала известной схема следования террористами принципам информационной безопасности, благодаря которой им удалось избежать обнаружения властями.
Хорошо организованные атаки демонстрируют продуманность работы террористов и указывают на профессионально организованные действия. Атаки были успешно проведены не в последнюю очередь благодаря грамотно построенным коммуникациям. Их построение было необходимо для координации по широко раскинутой сети – в данный момент власти арестовали уже 18 человек из шести различных стран Европы.
Сейчас в США идут жаркие споры о том, имеет ли право ФБР требовать от производителей мобильных устройств встраивать в системы шифрования чёрные ходы и расшифровывать информацию с телефонов преступников. Глава Apple Тим Кук всей своей узкой грудью защищает приватность пользователей, и в этом его поддерживает компания Google, ответственная за телефоны под управлением ОС Android.
Читать полностью »
Собственный «Кто звонил?» на базе Мультифона
2016-03-06 в 4:23, admin, рубрики: asterisk, ip-телефония, multifon, sip, sms, ussd, voip, Мегафон, Мультифон, телефония, Яндекс API, метки: multifonНа какие вопросы вы найдёте ответы в этой статье:
- как отправлять USSD через GSM/3G/4G-модем и читать ответы;
- как отправлять SMS через Мультифон;
- как использовать Яндекс SpeechKit в автоответчике на Asterisk.
На какие вопросы вы не найдёте ответов:
- зачем нужен собственный «Кто звонил?».
Автоматическая работа с SMS на модеме ZTE-MF823
2016-02-20 в 14:10, admin, рубрики: php, sms, ZTE-MF823, метки: ZTE-MF823Данный модем не является модемом, как таковым. Это роутер с процессором arm v7 на базе Linux, в системе отображается в виде сетевой карты, без проблем заводится в Линуксе (сетевой интерфейс usb0, подсеть 192.168.0.0).
К устройству можно подключаться по telnet (ip: 192.168.0.1, login: root, password: zte9x15), дальше внедрять свои iptables, вешать скрипты в crontab и многое другое, даже устанавливать собственное по, но сегодня речь не об этом.
Для выполнения операций с модемом необходимо выполнять CGI запросы к веб-интерфейсу, подойдет wget или curl. В модеме от мегафон нет веб-морды, а вот в билайновском есть. Web-морда представляет из себя браузерное JavaScript-приложение, которое отправляет аяксом эти самые CGI запросы, ни каких годных документаций по работе с sms на просторах интернета я найти не смог, поэтому решил залить веб-морду и отловить запросы.
Для работы с SMS нужно отправлять POST-запросы на адрес 192.168.0.1/goform/goform_set_cmd_process
Отправка SMS
goformId=SEND_SMS
notCallback=true
Number=номер абонента
sms_time= дата в формате y;m;d;h;i;s
MessageBody=текст сообщения
ID=-1
encode_type=UNICODE
Удаление SMS
goformId=DELETE_SMS
msg_id=список id сообщений, разделенный точкой с запятой
notCallback=true
Получение SMS
Для получения всех сообщений в формате json, нужно обратиться по адресу
192.168.0.1/goform/goform_get_cmd_process?cmd=sms_data_total&page=0&data_per_page=5000&mem_store=1&tags=10&order_by=order+by+id+desc
в ответ мы получим массив всех SMS в формате JSON.
C удалением sms всё просто, а вот с получением и отправкой следующая беда — каждый символ кодируется HEX-кодом UTF, получаем код символа функцией ord(), переводим то что получилось в 16-ричную систему счисления и добиваем нулями до 4х сиволов, для обратной раскодировки сообщений делим текст по 4 символа, переводим в 10-ричную систему счисления и получаем символ по его номеру функцией chr(). Казалось бы, всё так просто, да вот только php не особо то хорошо работает с юникодов, поэтому пришлось изобретать какие то велосипеды и быдлокодить, в итоге 3х часовых опытов получился PHP класс для работы с sms на данном модеме.
Банковские SMS-уведомления, или Как сэкономить 5 миллиардов рублей в год
2016-02-01 в 9:41, admin, рубрики: sim-карта, sms, sms-сервис, банки, безопасность, Блог компании AVO, венчурные инвестиции, Медиа, смартфоны, экономия 
Очень часто наши российские клиенты спрашивают нас: “Как быть, если во время поездки нужно получать смс от банков?”. Дело в том, что наше приложение позволяет принимать только звонки при смене SIM-карты, переадресация SMS в приложении пока невозможно.
Так как мы стараемся придерживаться доктрины “Lean Startup”, мы попытались выяснить, насколько велика проблема и можно ли ее решить альтернативными способами.
Самым очевидным способом решения этой проблемы явлется замена SIM-карты каждый раз, когда нужно совершить платеж, получить SMS и снова сменить SIM-карту. Как вы понимаете, это не самый удобный способ.Читать полностью »
Неизвестный программист рассылает SMS-предупреждения тем, кто опубликовал свой номер телефона в Twitter
2015-11-23 в 18:11, admin, рубрики: sms, twitter, информационная безопасность, приватность, сноуден, Социальные сети и сообщества, спамИздание TheVerge пообщалось с неизвестным программистом, который по сути дела рассылает SMS-спам на телефоны пользователей, но при этому руководствуется благородными побуждениями. Гражданин вынужден скрывать свою личность, поскольку его действия с точки зрения закона весьма сомнительны. При этом он считает, что легкомыслие пользователей, свободно публикующих личные данные в открытом доступе социальных сетей, пагубной привычкой и считает своим долгом указать на неё.
don't give out your phone number kids - @Snowden Meow, I <3 catfacts pic.twitter.com/KyqZMGggCm
— ️️️️️️️️️️ (@artaimh) 18 ноября 2015
Те пользователи Twitter, которые имели неосторожность опубликовать номер телефона прямо в ленте в открытом доступе, стали получать на свои телефоны SMS-сообщения с «интересными фактами» о котах. Правда, в сообщении указывалась возможность отписаться от рассылки. Для этого надо было написать твит "@Snowden Meow, I <3 catfacts", упомянув в нём аккаунт Эдварда Сноудена, известного своей борьбой за приватность личных данных.
Читать полностью »
Исполнители парижских терактов общались по SMS без шифрования
2015-11-22 в 22:53, admin, рубрики: sms, зашифрованное общение, информационная безопасность, приватность, террор 
Полиция Франции нашла телефон, принадлежавший одному из террористов, в мусорном баке недалеко от концертного зала Bataclan. Кроме подробной карты КЗ в телефоне были найдены обычные SMS-сообщения, при помощи которых преступники общались друг с другом. Одно из них гласило "мы стартуем". Это входит в разрез с обвинениями, согласно которым террористы использовали в своей деятельности сложные системы для зашифрованного общения.
После терактов в Париже западные СМИ в один голос обвиняли Сноудена, WikiLeaks и других людей и организации, пропагандирующие борьбу с правительственной слежкой. По логике обвинителей, распространение информации о массовом прослушивании коммуникаций и о средствах защиты от прослушки сделало террористов технически подкованными. Якобы в результате этого они смогли избежать слежки спецслужб.
Газета The New York Times опубликовала целую обвинительную статью, в которой делилась мнением неназванных официальных лиц из Европейского правительства. Эти лица утверждали, что террористы использовали некие (к тому моменту точно неизвестно, какие именно) средства для шифрованного общения. Но по какой-то причине статья довольно быстро исчезла с сайта газеты и теперь доступна только в интернет-архиве.
Читать полностью »
Открытка компании: когда Tele2 смогут пользоваться московские «интернетчики»?
2015-10-29 в 9:32, admin, рубрики: sms, twitter, банки, блокировка, втб, Железо, кейсы, Москва, Ростелеком, сотовые операторы, Текучка, телеком, тинькофф банк, Юрий Ковальчук, метки: sms, twitter, банки, блокировка, втб, железо, кейсы, Москва, Ростелеком, сотовые операторы, Текучка, теле2, телеком, тинькофф банк, Юрий КовальчукЗапустившийся в Москве Tele2 работает исключительно со свежими стандартами связи. Голосовые вызовы и интернет идут по 3G эфиру, чистый интернет — ещё и по 4G. Соответственно абоненты Tele2 — это владельцы смартфонов и, с большой вероятностью, «интернетчики». Обычные телефоны в столице не поддерживаются. Тем более удивительно, что услуги сотового оператора Tele2 нельзя оплатить через банк ТиньковаЧитать полностью »