Рубрика «ssh» - 14

Дело Росса Ульбрихта наглядно показывает, как пренебрежение несколькими банальными мерами защиты собственной анонимности может вылиться в огромный срок тюремного заключения. Владельца подпольной биржи по продаже наркотиков Silk Road признали виновным по всем пунктам. Похоже за решёткой ему предстоит провести от 30 лет до всей оставшейся жизни. И этого можно было избежать.

Рыночная площадка, которую выстроил Ужасный Пират Робертс, была основана на неплохих технологиях обеспечения анонимности: сервера были надёжно спрятаны посредством луковой маршрутизации сети Tor, а транзакции оплаты между покупателями и продавцами проводились с помощью криптовалюты Bitcoin. Внешне отследить что-либо невозможно. Но Ульбрихт допустил несколько нелепых ошибок, которые вылились в огромный список цифровых доказательств на судебном процессе.

Всего было допущено пять основных ошибок. Глупость некоторых из них поражает, но их легко понять — скорее всего, излишняя самоуверенность накапливалась годами.

Bitcoin. Анонимность биткойнов часто сравнивают с анонимностью передачи наличных денег. Но это не совсем корректное сравнение: абсолютно все транзакции находятся в публичном доступе. Некоторые веб-сайты (к примеру, Blockchain.info) позволяют легко отслеживать транзакции на любом кошельке.
Читать полностью »

Linux и Microsoft Azure… Наверное, самым популярным вопросом здесь будет: «Кому вообще такое нужно?» Действительно, зачем может понадобиться запускать виртуалку под управлением Linux в Microsoft Azure? Конечно же, есть те, кому просто хочется поэкспериментировать, но нас интересуют реальные возможности применения. Существует несколько мнений о тех, преимуществах, которые предоставляет возможность запуска виртуальных машин под управлением Linux в Microsoft Azure. C одной стороны, это повышение конкуренции на рынке облачных технологий в принципе. В то же время, создания виртуальной машины Linux в Azure предоставляет дополнительные возможности для совместного использования технологий open-source и сервисов Microsoft Azure. В рамках этой статьи, мы рассмотрим процесс создания виртуальной машины под управлением Linux в Microsoft Azure, а также рассмотрим, какие дистрибутивы представлены в галерее образов Microsoft Azure.

Запускаем Linux в Microsoft Azure - 1

Читать полностью »

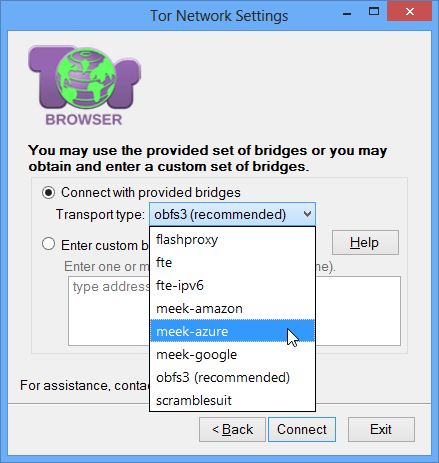
Предлагаю использовать Tor для доступа к сайтам, к которым отсутствует прямой доступ.

image

Читать полностью »

На Хабре пару лет назад уже упоминали Mosh, но, кажется, есть смысл напомнить хабражителям об этой великолепной программе, которая, вполне возможно, станет для кого-то одним из самых приятных открытий и облегчит жизнь.

Забегая наперед, сразу спойлер — для mosh не нужны права суперпользователя, он не является демоном, и не занимается аутентификацией и шифрованием (это остается на плечах ssh). Разработали его в MIT, активно развивают, и поддерживают для всех платформ и дистрибутивов.

Mosh — SSH с блекджеком и роумингом - 1

Чем же mosh лучше традиционного ssh-client, какие проблемы решает и почему вы, скорее всего, на него перейдете?
Читать полностью »

Итак, друзья, некоторое подмножество нас (людей) так или иначе испытавает необходимость удаленного управления компьютером (как правило, сервера) на linux (способ может сработать и в BSD, и в Mac OS X, но я не пробовал) при помощи ssh. Другое подмножество использует Windows в качестве ОС на основной рабочей машине. К пересечению этих подмножеств обращена моя статья.

Как же получить комфортный remote access к bash из-под Windows?

image
Читать полностью »

Ранее, мы рассказали о SSH доступе к облаку Jelastic и его особенностях:

  • SSH шлюз как новый элемент инфраструктуры
  • генерация и добавление SSH ключа в аккаунт Jelastic
  • прямой SSH доступ к контейнерам

В этой статье мы хотели бы обратить внимание на некоторые дополнительные способы SSH доступа к контейнерам Jelastic, а именно, используя SFTP (SSH File Transfer Protocol) или FISH (Files transferred over Shell protocol) протоколы. Данные протоколы позволяют проводить различные операции с файламы (доступ, передача и др.) по защищенному каналу.

image
Читать полностью »

Docker: запуск графических приложений в контейнерахСтрого говоря, Docker не был создан для подобного рода вещей, а именно запуска графических приложений. Однако, время от времени в темах про Docker звучат вопросы о том, нельзя ли запустить GUI-приложение в контейнере. Причины могут быть разные, но чаще всего, это желание сменить излишне громоздкую виртуальную машину на что-то полегче, не потеряв в удобстве и сохранив при этом достаточный уровень изоляции.

Это небольшой обзор способов запуска графических приложений в контейнерах Docker.
Читать полностью »

Ранее мы анонсировали доступность Infobox Jelastic 2 (обзор). Мы уже успели рассмотреть поддержку Python на примере развертывания Django CMS и Jelastic Cloud API. В этой статье мы более детально рассмотрим процесс доступа по SSH к окружениям Infobox Jelastic 2.

Доступ по SSH на облачный хостинг Infobox Jelastic 2

В конце статьи информация о том, как получить 300 рублей на счет для экспериментов с Infobox Jelastic.
Читать полностью »

Ваш сайт на выделенном сервере? Вы авторизуетесь в ssh по паролю? Вы пользуетесь обычным ftp? А может быть в вашей системе еще и код в БД хранится? Что ж, я расскажу, чем это может быть чревато.

В середине июня текущего года ко мне обратился владелец интернет-магазина часов, который заметил в футере своего сайта «левые ссылки», которых там быть не должно и ранее не наблюдалось.

Сайт крутится на одной коммерческой CMS написанной на php, достаточно популярной, но немного (много?) «кривой». Кривость заключается в смешении логики и представления, хранении части кода в бд и последующем исполнении через eval, использовании plain-sql запросов и прочих радостей, «облегчающих» жизнь программистов. Исходный код CMS способен ввергнуть в трепетный ужас даже искушенного кодера: многокилометровые функции с множеством условий не меньшей длины, глобальные переменные, eval-ы и куча других прелестей поджидают заглянувшего сюда смельчака. Несмотря на ужасную программную архитектуру, админка CMS достаточна продумана — создается впечатление, что ТЗ на систему писал профи, а реализовывал студент. Узнали используемую вами CMS? Сочувствую…
Читать полностью »

Вы практикующий маг менеджер. Или боевой разработчик. Или профессиональный тестировщик. А может быть, просто человек, которому небезразличны разработка и использование систем, включающих в себя клиент-серверные компоненты. Уверен, вы даже знаете, что порт это не только место, куда приходят корабли, а «ssh» это не только звук, издаваемый змеёй. И вы в курсе, что сервисы, расположенные на одной или нескольких машинах, активно между собой общаются. Чаще всего по протоколу HTTP. И от версии к версии формат этого общения нужно контролировать.

Тестирование в Яндексе. Сам себе web service over SSH, или как сделать заглушку для целого сервиса

Думаю, каждый из вас при очередном релизе задавался вопросами: «Точно ли мы отсылаем верный запрос?» или «Точно ли мы передали все необходимые параметры этому сервису?». Всем должно быть известно и о существовании негативных сценариев развития событий наравне с позитивными. Это знание должно активно порождать вопросы из серии «Что если..?». Что если сервис станет обрабатывать соединения с задержкой в 2 часа? Что если сервис ответит абракадабру вместо данных в формате json?

О таких вещах нередко забывается в процессе разработки. Из-за сложности проверки проблем подобного рода, маловероятности таких ситуаций и еще по тысяче других причин. А ведь странная ошибка или падение приложения в ответственный момент могут навсегда отпугнуть пользователя, и он больше не вернётся к вашему продукту. Мы в Яндексе постоянно держим подобные вопросы в голове и стремимся максимально оптимизировать процесс тестирования, используя полезные идеи. О том, как мы сделали такие проверки легкими, наглядными, автоматическими и пойдет речь в этой статье.
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js