
Рубрика «Metasploit»

Собираешься работать в кибербезопасности? Прочитай это
2020-07-28 в 8:45, admin, рубрики: kali linux, Metasploit, nessus, Nikto, nmap, OpenVAS, OWASP, WebGoat, информационная безопасность, карьера, Карьера в IT-индустрии, навыкиАвтор статьи — Брайан Кребс, известный журналист в сфере информационной безопасности.
Каждый год из колледжей и университетов выходят тысячи выпускников по специальностям «информационная безопасность» или «информатика», абсолютно не подготовленных к реальной работе. Здесь мы посмотрим на результаты недавнего опроса, который выявил самые большие пробелы в навыках выпускников, а также подумаем, как кандидатам на работу выделиться из толпы.
Практически каждую неделю мне приходит минимум одно письмо от читателя, который просит совета, как начать карьеру в сфере ИБ. В большинстве случаев соискатели спрашивают, какие сертификаты им следует получить или у какой специализации самое светлое будущее.
Читать полностью »
Обходим Windows Defender дешево и сердито: meterpreter сессия через python
2019-07-08 в 9:44, admin, рубрики: evasion, Metasploit, Meterpreter, pentest, redteam, антивирусная защита, Блог компании T.Hunter, информационная безопасность
Всем привет. Сегодня рассмотрим вариант запуска meterpreter сессии на машине Windows 10 с самыми свежими патчами (включая Windows Defender). И все также будем обходить антивирусы. Meterpreter — расширенная многофункциональная начинка (payload, нагрузка), которая может быть динамически расширена во время выполнения. В нормальных условиях это обеспечивает вас основной оболочкой и позволяет вам добавлять новые особенности к ней по мере необходимости.
Будем мы это делать с помощью Python, и посмотрим, как поведут себя антивирусные средства.
Предугадывая вопрос «А нужен ли нам Python на машине жертвы для запуска ехе?», отвечу сразу – нет, не нужен, все уже внутри.
Читать полностью »
Пентест-лаборатория «Pentestit Test lab 12» — полное прохождение
2019-06-30 в 9:45, admin, рубрики: angr, ctf, jd-gui, Metasploit, pentest, pentestit test lab, recon, reverse engineering, SIEM, ssti, stego, stegsolve, взлом, информационная безопасность
Каждый год компания Pentestit запускает новую лабораторию для тестирования на проникновение «Test Lab», и данная статья будет посвящена прохождению 12-ой лаборатории, получившей название «z 9r347 39u411z3r» или если раскодировать — «The great equalizer».
Подключение к лаборатории
Подключение к лаборатории происходит через VPN-соединение (так как я проходил лабораторию на машине под управлением ОС Linux, то все действия будут описаны именно для этой платформы). Для того чтобы попасть в частную сеть, необходимо выполнить следующие шаги:
- Зарегистрироваться здесь.
- Сохранить конфигурационный файлы отсюда.
- Зайти в настройки сети и выбрать «добавить VPN».
- Импортировать из файла (указываем скачанный файл с конфигурациями).
- Указать логин и пароль для подключения (даны на вкладке «how to connect»).
- Подключаемся к VPN и пингуем шлюз 192.168.101.1. Если пинг проходит, то вы успешно подключились к лаборатории.
Поиск цели
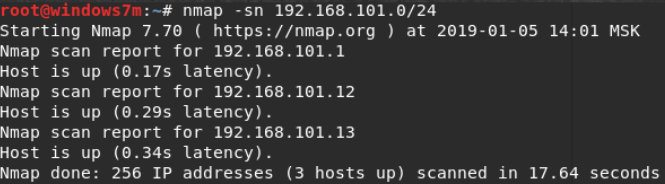
Нам доступна сеть 192.168.101.X с маской 255.255.255.0. Первым делом необходимо найти «живые хосты» в сети. Сделать это легко можно с помощью утилиты nmap:
nmap -sn 192.168.101.0/24ip/mask – адрес сети / маска
VulnHub Basic Pentesting
2018-04-02 в 16:31, admin, рубрики: ctf, kali linux, Metasploit, pentesting, vulnhub, информационная безопасность
Всем доброго времени суток.
Многие из Вас знают о Пентесте, кто-то имел даже с ним дело, а кто-то только слышал и хотел бы почувствовать себя мини специалистом в этой области. Давным давно, а может и не давно, на VulnHub появилась лаборатория, посвященная как раз этому.
Эксфильтрация в Metasploit: DNS туннель для Meterpreter
2017-12-19 в 12:42, admin, рубрики: dns tunnel, Metasploit, Meterpreter, я пиарюсьТема DNS туннеля для организации скрытного канала связи c командным сервером — (С2 или С&C) не нова, но мне многие годы не давало покоя одна вещь — отсутствовала реализация полнофункционального решения с пентестерской(хакерской) точки зрения (не считая кастомные вещи для себя). Не было удобного пути загрузки пейлода и контроля удаленного агента (трояна) в одном флаконе без использования сторонних сервисов типа Iodine или DNSCat2, которые не были созданы для скрытного прибывания в системе и делали много локального шума: открывали TCP порты, открывали активные соединения самостоятельно и вообще висели отдельным процессом, и все это характеризуется одним словом — «палево».
Год назад, мы в рамках нашей DEF CON группы DC7812, чисто ради «fun and profit» и для пользы сообщества, задались задачей решить эту проблему, и сделать нормальный DNS туннель в транспорте Metasploit для Meterpreter агента (пока только для MS Windows). Другими словами, что бы Meterpreter сам использовал этот туннель, нативным образом. Очевидно, что это же подразумевало и создание stager нагрузки (шеллкодов), что бы этот самый meterpreter (или иной другой пейлод MSF) грузить по тому же DNS прям из засплойченого процесса. Таким образом мы будем иметь стандартную нативную поддержку транспорта, что добавит дополнительные возможности пентестерам. Ну и я рад сообщить, что мы закончили разработку и теперь любой может это использовать или хотя бы потестить. Под катом можно почитать про интересные фичи и возможности нашей разработки (о чем мы рассказывали на конференции ZeroNights прошедшей в Москве в Ноябре).
О создании пэйлоадов для разных платформ с помощью msfvenom
2017-12-01 в 9:41, admin, рубрики: linux, Metasploit, msfvenom, Блог компании RUVDS.com, защита информации, Настройка Linux, системное администрирование«Голова — лучший антивирус», — эта идея никогда не потеряет актуальности. Для того, чтобы эффективно бороться с компьютерными угрозами, надо знать своих врагов. Среди таких врагов — программы, которые позволяют незаметно подключаться к компьютеру и выполнять с ним некие действия, проще говоря, софт для взлома систем. Полагаем, знание того, как создают подобный софт, хотя бы на базовом уровне, понимание того, как он работает, полезно любому, кого волнуют вопросы компьютерной безопасности. Кроме того, такой софт можно использовать для проверки защищённости собственных систем.
Поэтому сегодня мы решили поделиться с вами переводом материала, автор которого рассказывает о том, как создавать и применять пэйлоады, или полезные нагрузки, предназначенные для удалённого управления различными системами, в частности — Windows, Linux и Android, с использованием msfvenom — инструмента командной строки из пакета Metasploit. Сразу хочется отметить, что к тому, что вы узнаете ниже, стоит относиться с осторожностью, помня о том, что несанкционированное проникновение в чужие системы — это неэтично и незаконно.
Читать полностью »
Взлом компьютера за 3 секунды. Делаем USB-уточку с нуля на Arduino
2017-10-10 в 18:09, admin, рубрики: Adafruit Trinket, arduino, diy или сделай сам, Metasploit, Rubber Ducky, usb, информационная безопасность, Программирование, Производство и разработка электроники, эксплоит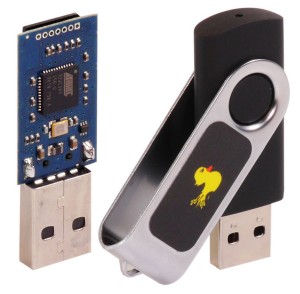 Начнём с традиционного «Этот материал представлен только в образовательных целях». Если вы используете эту информацию для взлома HBO и выпуска следующего сезона «Игры престолов» бесплатно на YouTube, ну… здорово. В том смысле, что я никак не поощряю подобное поведение.
Если не знаете, что такое «резиновая уточка» (USB Rubber Ducky), это устройство, которое сделал Hak5, на фото. Оно выглядит и ведёт себя как обычная флешка, но её можно запрограммировать на очень быстрый ввод клавиш с клавиатуры. «Уточка» способна взломать любую систему за несколько секунд. Единственный недостаток — вам понадобится физический доступ к компьютеру. И ещё она стоит $50, вот почему я написал эту статью.
Мы используем 5V Adafruit Trinket и кабель microUSB — вот и всё, что нам понадобится.
Читать полностью »
Кот или шеллКод?
2017-09-26 в 10:37, admin, рубрики: bmp exploit, DKMC, evasion, Metasploit, shellcode, Блог компании PentestIT, информационная безопасность
Может ли обычная картинка нести угрозу и стоит ли обращать внимание на факт загрузки изображений при разборе инцидентов информационной безопасности? На этот и другие вопросы мы ответим в данном тексте на примере работы инструмента DKMC (Don't Kill My Cat).
Читать полностью »