Рубрика «Cisco» - 4

Материал подготовлен редакцией сайта «Видео+Конференция».

image

В Амстердаме закончилась ISE 2020 — крупнейшая выставка для всех участников рынка бизнес-аудио/видео. Она успела проскочить до того, как события с коронавирусом приняли серьезный оборот и был отменен Mobile World Congress в Барселоне. Самым заметным для ISE стал отказ от участия всегда зрелищного LG, на его месте пришлось оперативно организовать фудкорт.Читать полностью »

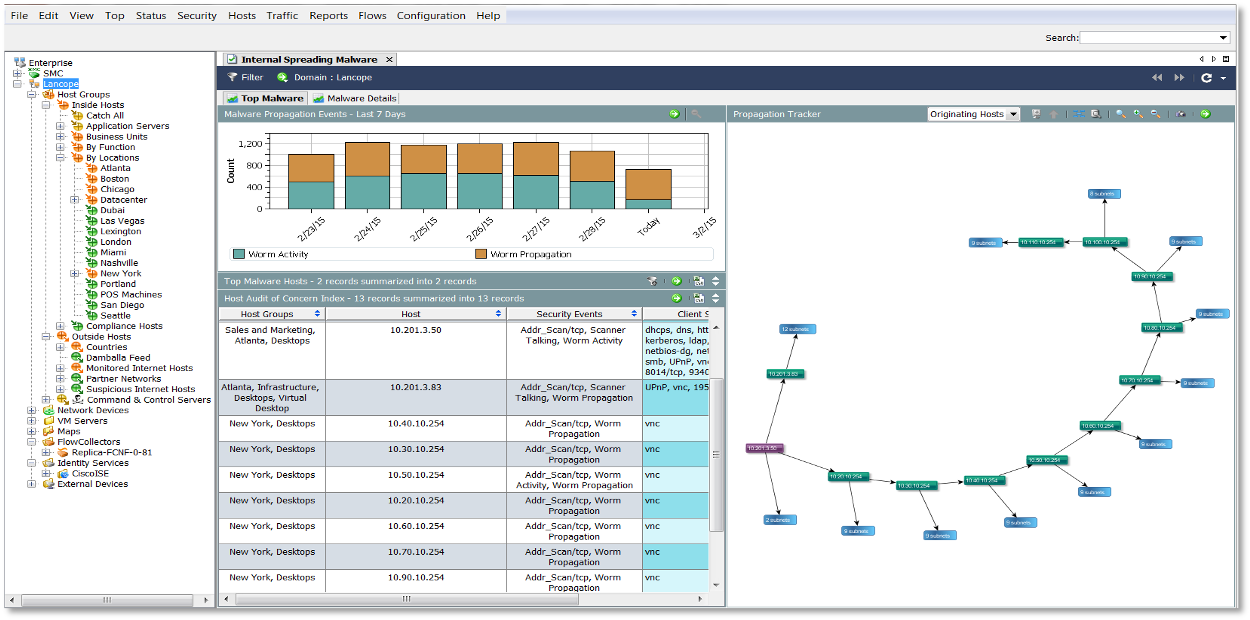
Продолжу рассмотрение кейсов, связанных с применением решений по мониторингу ИБ с помощью решения класса NTA (Network Traffic Analysis). В прошлый раз я показал, как можно обнаруживать утечки информации, а в этот раз поговорим о выявлении вредоносного кода внутри корпоративной или ведомственной сети.

image
Читать полностью »

Cisco закрыла пять критических уязвимостей протокола CDP - 1

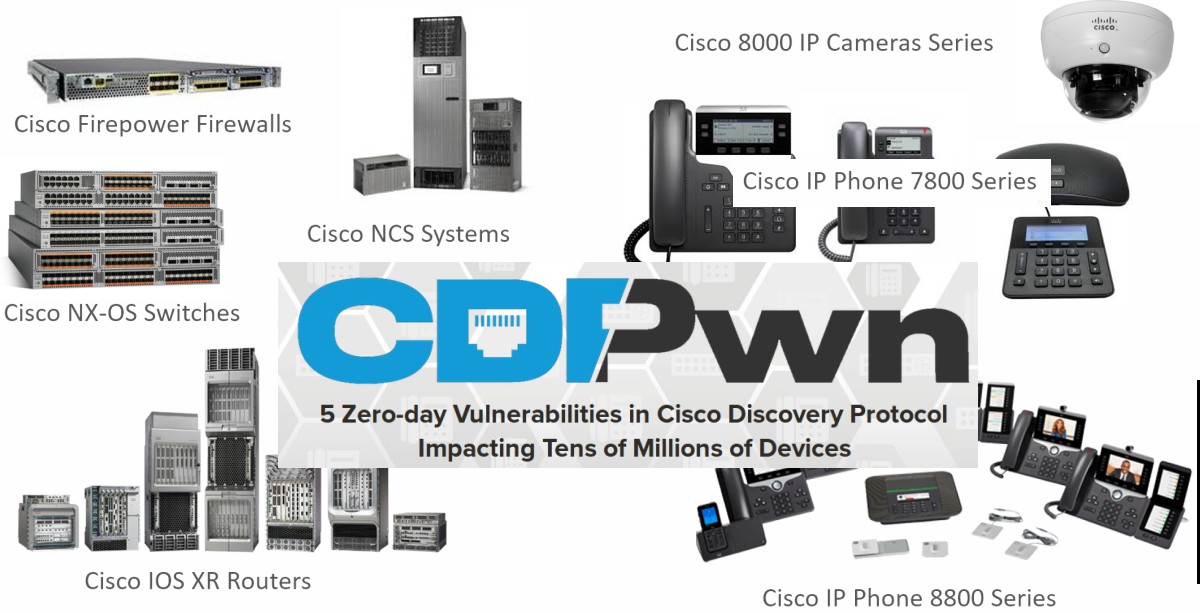
5 февраля 2020 года компания Cisco выпустила обновления безопасности для многих своих продуктов, закрывающие недавно найденные пять уязвимостей, получивших общее название CDPwn и «высокий» статус важности. Эти уязвимости специалисты компании Armis обнаружили в текущей реализации проприетарного протокола Cisco Discovery Protocol (CDP) для многих устройств Cisco (роутеры, межсетевые экраны, коммутаторы, VoIP-телефоны и IP-камеры).
Читать полностью »

Продолжаю рассказ о развитии системы Cisco Threat Response, которая постепенно превращается в полноценную систему управления инцидентами, объединяющую вместе все решения Cisco по информационной безопасности; и при том бесплатную. В прошлый раз я рассказывал о том, как CTR может быть интегрирован с Cisco Email Security для помощи в расследовании инцидентов, источником которых является электронная почта. Сегодня поговорим о том, как CTR интегрируется с системой обнаружения сетевых аномалий Cisco Stealthwarch Enterprise. Это новая интеграция и про нее еще не все знают.Читать полностью »

Уточнение: решение настроено для D-Link DFL, cisco 29xx и WatchGuard Firebox, но подходит для всего, что умеет делать бэкапы при подключении по ssh и/или заливать их по расписанию/событию на ftp/tftp сервер.

Всё началось с того, что мой знакомый программист спросил: «А почему ты не хранишь сетевые конфиги в системе контроля версий?». А и правда – подумала я – почему? Большая часть конфигурационных файлов может быть выгружена в текстовом формате (ну, это бинарники, конечно, но в текстовом редакторе открываются и отображается читабельная информация).
Читать полностью »

Развернуть дата-центр за время доставки пиццы - 1

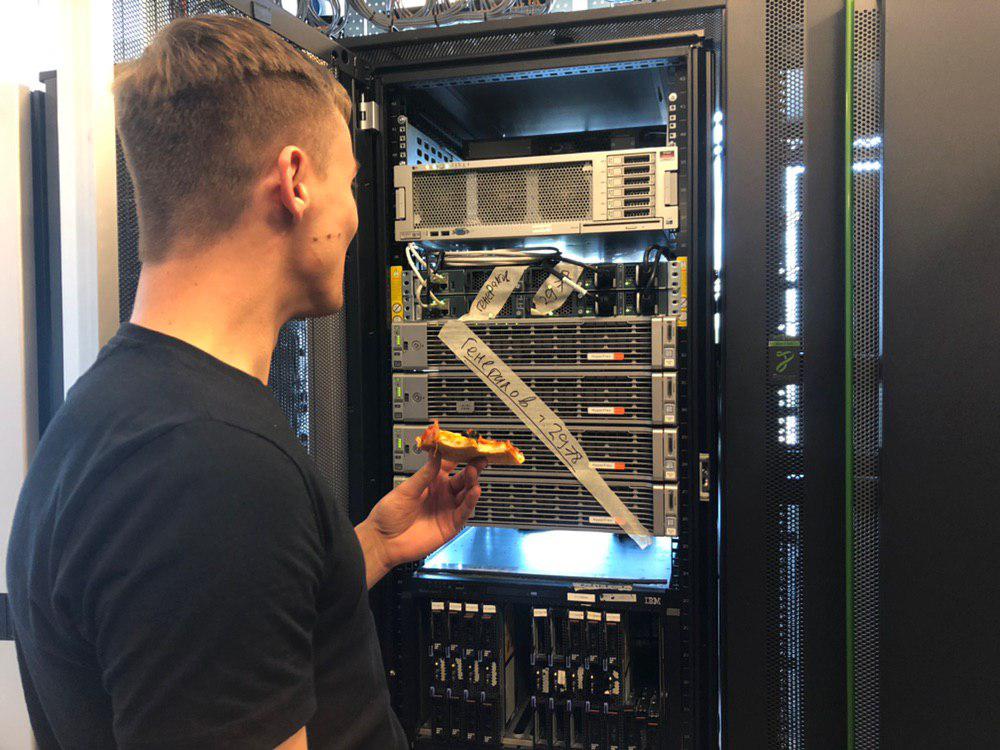
— Да этот ЦОД можно развернуть и настроить, пока ты пиццу заказываешь!

Я бросил эти слова на совещании, и расплата пришла немедленно. Коллега предложила заказать пиццу. Оплачивает проигравший: если я успеваю собрать ЦОД — то она, если не успеваю — то я.

Чёрт!

В общем, встречайте стресс-тест: гиперконвергентное решение от Cisco с простой настройкой против приготовления пиццы.Читать полностью »

Админ без рук=гиперконвергенция? - 1
Админ без рук=гиперконвергенция? - 2

Это миф, достаточно распространённый в сфере серверного железа. На практике же гиперконвергентные решения (когда всё в одном) нужны много для чего. Исторически сложилось, что первые архитектуры были разработаны Amazon и Google под свои сервисы. Тогда идея была в том, чтобы сделать вычислительную ферму из одинаковых узлов, у каждого из которых есть собственные диски. Всё это объединялось неким системообразующим софтом (гипервизором) и разбивалось уже на виртуальные машины. Главная задача — минимум усилий на обслуживание одного узла и минимум проблем при масштабировании: просто докупили ещё тысячу-другую таких же серверов и подключили рядом. На практике это единичные случаи, и гораздо чаще речь про меньшее число узлов и немного другую архитектуру.

Но плюс остаётся тем же — невероятная простота масштабирования и управления. Минус — разные задачи по-разному потребляют ресурсы, и где-то локальных дисков будет много, где-то мало оперативки и так далее, то есть при разном типе задач будет падать утилизация ресурсов.

Получалось, что вы платите на 10–15% больше за удобство настройки. Это и вызвало миф из заголовка. Мы долго искали, где же будет применяться технология оптимально, и нашли. Дело в том, что у Циски не было своих СХД, но они хотели полный серверный рынок. И они сделали Cisco Hyperflex — решение с локальными хранилищами на нодах.

А из этого внезапно получилось очень хорошее решение для резервных дата-центров (Disaster Recovery). Почему и как — сейчас расскажу. И покажу тесты кластера. Читать полностью »

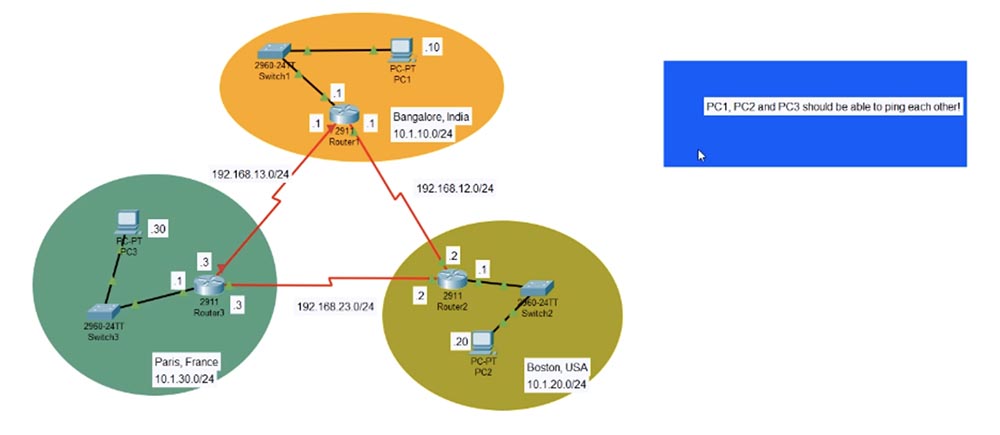
Сегодня мы рассмотрим, как устранять неполадки реализации протокола EIGRP. Для этого вам нужно загрузить лабораторную работу на эту тему по ссылке www.nwking.org/product/resources-day-51-eigrp-troubleshooting, которая приведена под данным видео, а затем мы вместе займемся её выполнением.

Мы все ещё продолжаем тематику раздела 2.6 курса ICND2, и как я сказал, вам следует зайти на сайт и скачать лабораторную работу «День 51: устранение неполадок EIGRP», которая представляет собой заархивированный файл для программы Cisco Packet Tracer.

Тренинг Cisco 200-125 CCNA v3.0. День 51. Устранение неполадок EIGRP - 1

Я уже выполнил начальные настройки в этой лабораторной работе так, чтобы мы смогли рассмотреть устранение наиболее типичных неполадок конфигурации протокола, еще 3 месяца назад. С тех пор у меня не было времени закончить этот видеоурок, поэтому я подзабыл, о каких именно неполадках идет речь. Читать полностью »

Сегодня мы продолжим изучение раздела 2.6 тематики курса ICND2 и рассмотрим настройку и проверку протокола EIGRP. Настройка EIGRP очень проста. Как и в любом другом протоколе маршрутизации типа RIP или OSPF, вы заходите в режим глобальной конфигурации роутера и вводите команду router eigrp <#>, где # — номер автономной системы AS.

Тренинг Cisco 200-125 CCNA v3.0. День 50. Настройка EIGRP - 1

Этот номер должен совпадать для всех устройств, например, если у вас имеется 5 роутеров и все они используют EIGRP, то у них должен быть одинаковый номер автономной системы. В OSPF это Process ID, или номер процесса, а в EIGRP – номер автономной системы.Читать полностью »

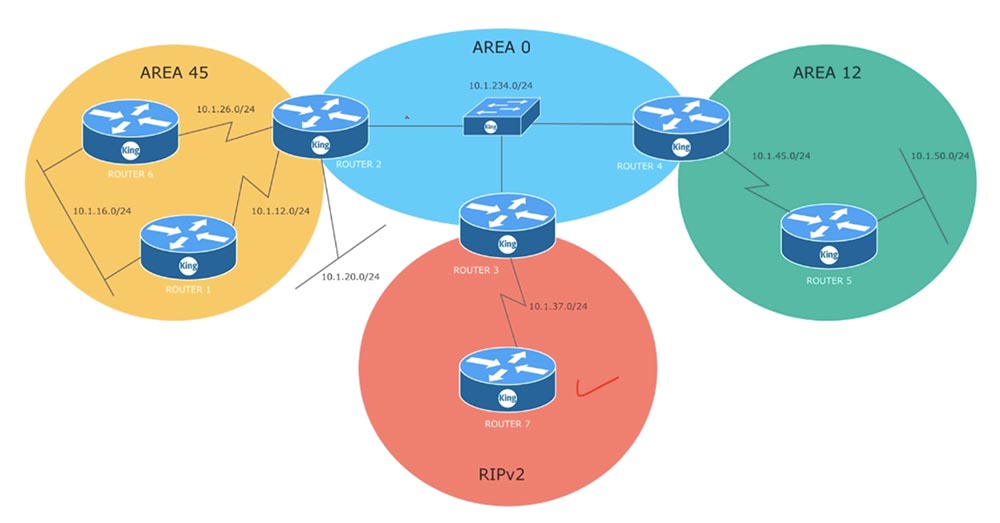
Сегодня мы рассмотрим вопрос настройи протокола OSPFv2 IPv4 для нескольких зон, который входит в раздел 2.4 тематики ICND2. Мы будем работать с топологией сети, в состав которой входит 7 роутеров, и шесть из них работают по протоколу OSPF. Роутер №7, расположенный в самом низу, работает по протоколу RIPv2.

Тренинг Cisco 200-125 CCNA v3.0. День 48. Мультизонирование OSPF - 1

На предыдущих уроках мы рассматривали сети, в которых все OSPF-устройства работали в одной общей зоне. Сейчас мы будем работать с несколькими отдельными зонами.

Роутеры R1 и R6 принадлежат зоне 45, роутер R5 работает в зоне 12. Это внутренние роутеры, обслуживающие локальные сети. Роутеры R2 и R4 являются пограничными маршрутизаторами ABR. Это роутеры, которые осуществляют связь роутеров остальных зон regular area с корневой, или опорной зоной backbone area, номер которой всегда равен 0. Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js