
Рубрика «DoH»
В России начали блокировать протоколы DoH и DoT
2026-09-02 в 11:40, admin, рубрики: DNS, DoH, dot, блокировки
Приватный DNS: защищаемся от слежки провайдера и блокируем рекламу
2025-09-10 в 10:16, admin, рубрики: AdGuard, DNS, DoH, dot, Quad9, безопасность, блокировка рекламы, инструкция, приватность, шифрованиеПривет! Режим «Инкогнито» создает лишь локальную иллюзию приватности. Настоящая «дыра» в конфиденциальности находится уровнем выше: ваш интернет-провайдер видит каждый DNS-запрос, то есть знает, к каким сайтам вы обращаетесь, даже если само соединение с ними защищено через HTTPS.
В этой статье мы подробно разберем, как за несколько минут переключиться на приватные шифрованные DNS-серверы. Это позволит не только скрыть от провайдера историю ваших посещений, но и как приятный бонус - ускорить интернет, заблокировать значительную часть рекламы и защититься от фишинга.
Почему это важно? Немного теории
35 лет DNS, системе доменных имён
2022-12-25 в 11:01, admin, рубрики: apple, arpanet, DNS, DNSSEC, DoH, Google, HTTPS, IBM, ietf, IP, microsoft word, ps/2, QUIC, timeweb_статьи_выходного_дня, Администрирование доменных имен, Блог компании Timeweb Cloud, интернет, Научно-популярное, США
В 1987 году произошло много событий, так или иначе повлиявших на развитие информационных технологий: CompuServe разработала GIF-изображения, Стив Возняк покинул Apple, а IBM представила персональный компьютер PS/2 с улучшенной графикой и 3,5-дюймовым дисководом. В это же время незаметно обретала форму ещё одна важная часть интернет-инфраструктуры, которая помогла создать Интернет таким, каким мы знаем его сегодня. В конце 1987 года в качестве интернет-стандартов был установлен набор протоколов системы доменных имен (DNS). Это было событием которое не только открыло Интернет для отдельных лиц и компаний во всем мире, но и предопределило возможности коммуникации, торговли и доступа к информации на поколения вперёд.
Сегодня DNS по-прежнему имеет решающее значение для работы Интернета в целом. Он имеет долгий и весомый послужной список благодаря работе пионеров Интернета и сотрудничеству различных групп по созданию стандартов.
Читать полностью »
РКН против приложения «Навальный»: борьба за доступность
2021-12-28 в 9:33, admin, рубрики: devops, DoH, dpi, sni, блокировки, блокировки сайтов, команда навального, навальный, разработка мобильных приложений, Разработка под android, разработка под iOS, ркн, Роскомнадзор, ФБК2021 год в России запомнится беспрецедентной волной судебных и внесудебных блокировок ресурсов средствами DPI. 26 июля Роскомнадзор заблокировал множество наших ресурсов: блог Навального navalny.com, сайт сети региональных штабов shtab.navalny.com, сайт Фонда борьбы с коррупцией fbk.info и другие. Под блокировки попали даже сайты проектов «РосЯмаЧитать полностью »
Минцифра и запрет TLS v. 1.3 (а заодно и HTTPS): отзыв на законопроект
2020-10-08 в 11:36, admin, рубрики: DoH, dot, ech, esni, госрегулирование, информационная безопасность, минфицра, минциркПривет.
В прошлый раз мы писали о том, что Минцифра внесла на публичное рассмотрение законопроект, согласно пояснительной записке, запрещающий в России работу сервисов с технологиями сокрытия доменных имён — eSNI/ECH, а если брать шире, то и весь TLS v. 1.3, а согласно букве законопроекта — до кучи ещё и HTTPS вообще.
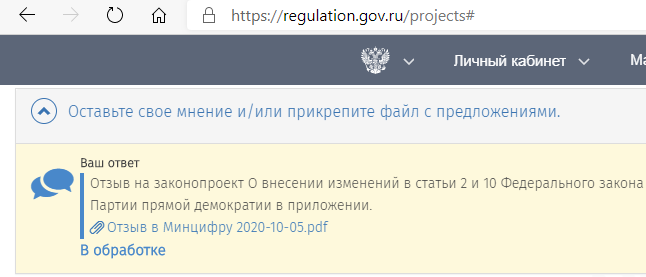
Сейчас хотелось бы показать, что могут делать айтишники в таких случаях — помимо бурных обсуждений на Хабре. Будет ли это иметь эффект — посмотрим в ближайшие недели, но как минимум — это правильный способ общения с государственными органами по таким законопроектам.
DNS-over-HTTPS и риски для персональных данных — обсуждаем мнения экспертов
2020-02-29 в 18:07, admin, рубрики: DNS, DoH, vas experts, Блог компании VAS Experts, персональные данные, Разработка систем связи25 февраля Mozilla сделали DNS-over-HTTPS (DoH) протоколом по умолчанию в своем браузере для всех американских пользователей. В целом ИТ-сообщество встретило это решение положительно, заметив, что шифрование DNS-трафика повысит безопасность в интернете. Но нашлись и те, кто считает иначе, — например, представители интернет-регистратора RIPE.
В сегодняшнем материале разбираем основные мнения.
Как послать провайдера подальше, и включить DNS по HTTPS в любом браузере
2019-12-02 в 7:00, admin, рубрики: DNS по HTTPS, DoH, браузеры, информационная безопасность, Сетевые технологииПоддержка DoH уже встроена во все основные браузеры. Пользователям нужно её только включить и настроить.
Все шесть производителей основных браузеров планируют поддерживать протокол DNS по HTTPS (DoH), шифрующий DNS-трафик и помогающий усилить конфиденциальность пользователя в сети.
Этот протокол является одной из самых обсуждаемых тем этого года. Он позволяет браузеру прятать DNS-запросы и ответы внутри обычного на первый взгляд HTTPS-трафика.
Это делает DNS-трафик пользователя невидимым для сторонних наблюдателей за сетью, например, провайдеров. Однако если пользователи обожают DoH и считают его благом для конфиденциальности, провайдеры и производители средств кибербезопасности его ненавидят.
Британский провайдер назвал Mozilla «интернет-злодеем» за планы компании по внедрению DoH, а группу лоббистов от Comcast уличили в подготовке документа касательно DoH, который они планируют представить законотворцам Британии, надеясь предотвратить более широкое распространение протокола.
Читать полностью »
Домен-фронтинг на базе TLS 1.3. Часть 2
2019-11-27 в 12:32, admin, рубрики: CloudFlare, DoH, esni, rsockstun, tls 1.3, домен-фронтинг, информационная безопасность, криптография, Сетевые технологии, шифрованиеВведение
В первой части статьи мы дали краткое описание механизма encrypted SNI (eSNI). Показали каким образом на его основе можно уклоняться от детектирования современными DPI-системами (на примере билайновского DPI и запрещенного РКН рутрекера), а также исследовали новый вариант домен-фронтинга на основе данного механизма.
Во второй части статьи перейдем к более практическим вещам, которые будут полезны RedTeam специалистам в их нелегкой работе. В конце концов наша цель — не получение доступа к заблокированным ресурсам (для таких банальных вещей у нас есть старый добрый VPN). Благо что VPN-провайдеров существует великое множество, как говорится, на любой вкус, цвет и бюджет.
Мы постараемся применить механизм домен-фронтинга для современных инструментов RedTeam, например, таких как Cobalt Strike, Empire и т.д., и дать им дополнительные возможности по мимикрированию и уклонению от современных систем фильтрации контента.
Читать полностью »
Домен-фронтинг на базе TLS 1.3
2019-11-12 в 8:20, admin, рубрики: DoH, esni, tls 1.3, домен-фронтинг, информационная безопасность, криптография, Сетевые технологии, шифрованиеВведение
Современные корпоративные системы фильтрации контента, от таких именитых производителей как Cisco, BlueCoat, FireEye имеют довольно много общего с более мощными их собратьями — DPI системами, которые усиленно внедряются на национальном уровне. Суть работы и тех и других в том, чтобы производить досмотр входящего и исходящего интернет трафика и, на основании черных/белых списков, принимать решение о запрете интернет-соединения. А так как и те, и другие в основах своей работы полагаются на схожие принципы, то и способы их обхода также будут иметь много общего.
Одной из технологий, позволяющей достаточно эффективно обходить как DPI, так и корпоративные системы, является технология домен-фронтинга. Ее суть состоит в том, что мы идем на заблокированный ресурс, прикрываясь другим, публичным доменом, с хорошей репутацией, который заведомо не будет блокирован ни одной системой, например google.com.
О данной технологии было написано уже достаточно много статей и приведено много примеров. Однако популярные и обсуждаемые в последнее время технологии DNS-over-HTTPS и encrypted-SNI, а также новая версия протокола TLS 1.3 дают возможность рассмотреть еще один вариант домен-фронтинга.
Читать полностью »
Mozilla пообещала не включать шифрование DoH в Великобритании. Что это значит для России?
2019-10-07 в 7:31, admin, рубрики: DoH, RFC 8484, Блог компании GlobalSign, браузеры, великобритания, Законодательство в IT, информационная безопасность, шифрование трафика
Две недели назад на Хабре рассказывали о протоколе DNS-over-HTTPS (DoH) , недавно принятом в качестве стандарта RFC 8484. Разработанный Mozilla, Google и Cloudflare протокол DNS-шифрования сводит на нет попытки мониторинга трафика «человеком-в-середине». Он устраняет самое «слабое звено» в HTTPS — открытые DNS-запросы, по которым сейчас государство или злоумышленник на уровне провайдера может отслеживать содержимое DNS-пакетов и даже подменять их. Это позволяет блокировать доступ к ресурсу по IP-адресу или доменному имени.
И самое главное — организация Mozilla приняла решение включить его по умолчанию в браузере Firefox. Пока что только для пользователей США. Но в свете того, что менее полутора месяцев осталось до вступления в силу закона об изоляции Рунета, а закон Яровой уже вступил в силу, методы шифрования трафика как никогда актуальны для защиты от слежки в российском интернете.
Но сейчас пришла не очень приятная новость. Оказывается, в некоторых странах, где уже действует цензура трафика на государственном уровне, Mozilla может изменить своё решение. Такое обсуждается в Великобритании. Теоретически, такое может произойти и в России.
Читать полностью »