Рубрика «flash» - 7

Решето под названием Adobe Flash - 1 Пока еще широко распространенный продукт Flash Player компании Adobe печально известен своей безопасностью. Регулярно становится известно об очередной zero-day уязвимости во Flash, используемой хакерами в APT-кампаниях. 2015 год выдался особенно урожайным на такие уязвимости. Большая доля критических RCE-уязвимостей были вызваны некорректной работой с памятью: была возможна запись в освобожденную память в куче процесса Flash.

В этой статье мы поисследовали безопасность Adobe Flash и выяснили, что многие его «дыры в безопасности» — хронические, и решить их можно разве что переписыванием кода с нуля, в то время как разработчики ставят заплатку на заплатку, что, конечно, не повышает уровень безопасности. А еще мы продемонстрируем некоторые найденные нами и незакрытые на данный момент уязвимости!
Читать полностью »

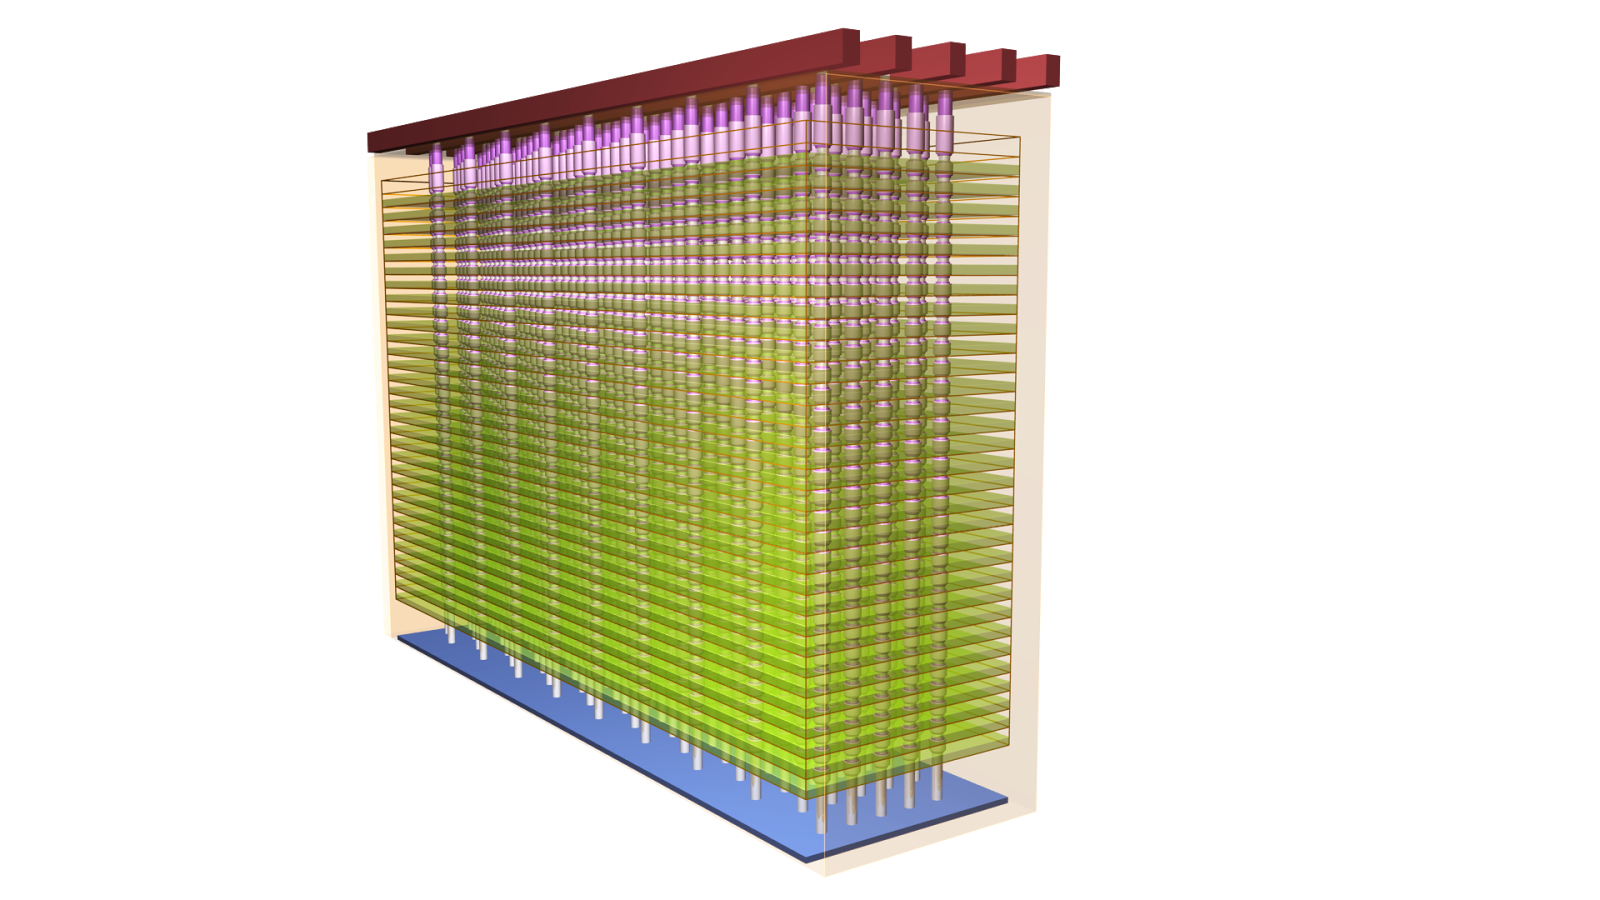
Всем привет! Как вы знаете, современная планарная флеш-память NAND почти исчерпала свой потенциал. Основной её проблемой является то, что уменьшать размеры кристалла становится все труднее. По прогнозам экспертов, 14-15 нм технологические нормы станут пределом планарной флеш-памяти, по крайней мере на ближайшее время. А на смену ей придет технология «вертикальной» флеш-памяти – 3D NAND.

Технология флеш-памяти 3D NAND - 1

Читать полностью »

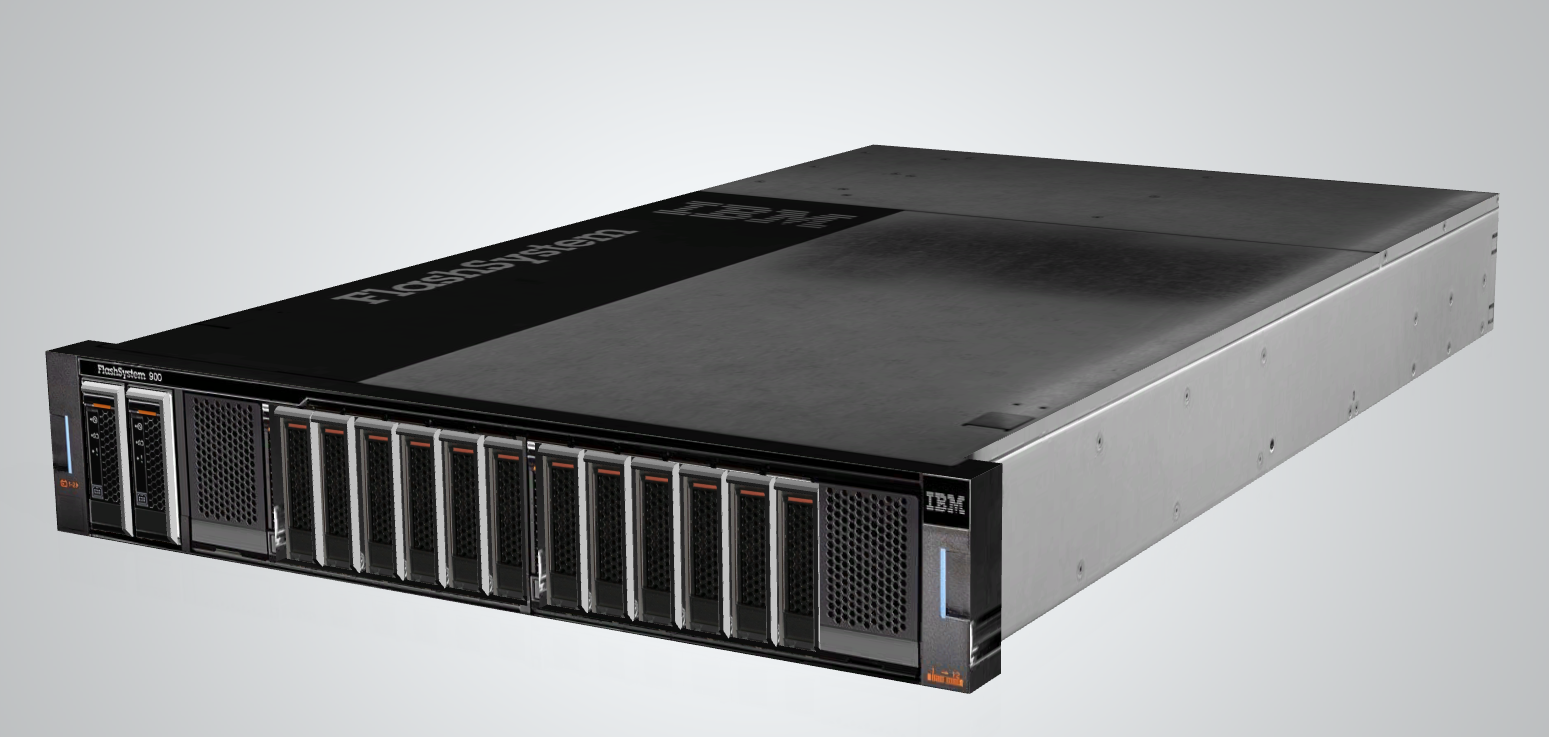
Все мы, в той или иной степени, пользуемся цифровой техникой, но далеко не каждый из нас задумывается о том, благодаря чему эта техника работает именно так, а не иначе. В этой статье я расскажу о неотъемлемой части практически любого устройства – о флеш-памяти. Этот компонент используется везде, где только можно: мы сталкиваемся с флеш-памятью сотни раз на день, сами о том не догадываясь. Флеш-память применяется как в портативных гаджетах (ноутбуки, смартфоны, плееры, часы), так и в стационарной электронике (телевизоры, ПК, мониторы и даже стиральные машины). Но если спросить обычного человека о флеш-памяти, первым делом он назовет самые очевидные вещи: SD- и microSD-карты памяти, флешки и тому подобные вещи. На самом деле, она является конкурентом традиционных жестких дисков (HDD), и полноценные твердотельные накопители на ее основе (SSD) появились относительно недавно – во второй половине 90-х годов (да и то, до конца 2000-х их вытесняли вышеупомянутые жесткие диски на магнитных пластинах, а массовую популярность SSD приобрели и вовсе, только в 2012 году.

История развития флеш-памяти - 1

Читать полностью »

Google отказывается от Flash в рекламе - 1

Последние несколько лет HTML5 все больше вытесняет FLASH.

На днях Google анонсировал, что полностью откажется от показа рекламы на Flash, в пользу HTML5 в самом ближайшем времени.
Читать полностью »

Смерть флэшу. Вся реклама в сетях Google будет только на HTML5 - 1Компания Google вбила очередной гвоздь в крышку гроба технологии Flash. Она объявила о полном отказе от флэша и переходе 100% на HTML5 в рекламных сетях AdWords и DoubleClick.

С 30 июня 2016 года рекламные баннеры на Flash нельзя будет загружать в AdWords и DoubleClick Digital Marketing.

Со 2 января 2017 года полностью прекращается использование формата Flash. Всем рекламодателям нужно успеть сконвертировать оставшуюся рекламу в HTML5 до указанной даты.
Читать полностью »

Память в современных микроконтроллерах принято разделять по признаку зависимости от энергоснабжения. К энергозависимой памяти относятся технологии DRAM и SRAM, к энергонезависимой — EEPROM/Flash Это разделение существует за счет того, что DRAM/SRAM обладают гораздо лучшим быстродействием по сравнению с энергонезависимой памятью. Но что было бы, если бы существовала энергонезависимая память, не уступающая энергозависимой памяти по скорости чтения/записи и энергопотреблению? Оказывается, такие технологии существуют. Одним из представителей этого класса памяти является технология FRAM или FeRAM. За подробностями прошу под кат.Читать полностью »

Security Week 01: Вымогатель на Javascript, $100k за баг в Adobe Flash, зашифрованное светлое будущее - 1Важным событием конца декабря стала конференция Chaos Communication Congress. Материалы с нее можно найти по ключевому слову 32c3, где 32 — порядковый номер мероприятия, начиная с 1984 года. Интересных исследований на мероприятии в Гамбурге было немало. Например, эксперты Феликс Домке и Даниель Ланге подробно рассказали о технической стороне «дизельгейта», включая особенности работы современных управляющих систем автомобилей. А здесь можно посмотреть монументальную 110-страничную презентацию об уязвимости железнодорожных систем, и прийти к выводу, что IT в поездах применяется широко, много, везде по-разному, и часто с применением стандартного ПО (Windows XP) или типовых протоколов беспроводной связи (GSM), недостатки которых с точки зрения безопасности широко известны и активно эксплуатируются (к счастью, пока в других местах).

А вот новость (презентация и ссылка на исследовательскую работу внутри) о том, что уникальные особенности стиля программирования просачиваются даже в скомпилированный код. Хотя данная тема и является достаточно узкоспециализированной, я вижу в ней нечто большее: возможно в ближайшем будущем картинка справа окончательно потеряет актуальность. Не потому, что все за всеми будут следить, а благодаря поведенческому анализу — пользователя можно будет идентифицировать по тому, как он взамодействует с сайтом, приложением или чем-то еще так же, как программиста — по тому, как тот пишет код. Вот кстати Apple буквально вчера приобрела стартап, специализирующийся на анализе человеческих эмоций. В общем, 2016-й год начинается интересно. А мы продолжаем наблюдение. Предыдущие серии доступны здесь.
Читать полностью »

Орган правительства США (NIST, Agency of the U.S. Department of Commerce) выпустил статистику о самых уязвимых операционных системах и приложениях 2015 года. VentureBeat свёлЧитать полностью »

Фото, базовые принципы и немного синтетических тестов внутри…

imageЧитать полностью »

Компания Adobe выпустила экстренный патч для исправления критических уязвимостей Flash Player - 1

В понедельник 28 декабря компания Adobe выпустила экстренное обновление безопасности, закрывающее 19 уязвимостей в продукте Flash Player. Обнаруженные ошибки безопасности могут быть использованы злоумышленниками для исполнения вредоносного кода на компьютере жертвы, получая над ним полный контроль. В зоне риска находятся пользователи Flash Player для всех существующих ОС.Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js