Рубрика «flash» - 6

В конце месяца Adobe уберет ссылки на скачивание Flash со своего сайта - 1

Компания Adobe продолжает «закапывать» собственный продукт, который уже много лет не отвечает требованиям безопасности и ряду других показателей — Adobe Flash Player. После многочисленных новостей о прекращении поддержки Flash и работы над ним, Adobe решилась на главный шаг — убрать ссылки на скачивание Flash со своего официального сайта.

Основной этап отказа от Flash Player со стороны самой компании начался уже несколько лет назад, но главным моментом стал призыв со стороны Adobe к разработчикам отказаться от их продукта.
Читать полностью »

Месяц с Animate CC - 1
Описание моего опыта переезда с Flash на Animate CC и создания баннеров во всемогущем формате HTML5. Много картинок под катом
Читать полностью »

Воскрешение трупа. Через четыре года Adobe возобновила цикл обновлений Flash Player NPAPI под Linux - 1

В феврале 2012 года компания Adobe приняла решение прекратить выпуск Flash Player (NPAPI) под Linux. Вместо этого решили в партнёрстве с Google выпускать плагин через единый интерфейс PPAPI (Pepper API) в браузере Chrome, общий для всех платформ. Таким образом, версия 11.2 стала последним обособленным браузерным плагином Flash Player под Linux, хотя для остальных платформ Adobe продолжила осуществлять поддержку, а под Linux выходили только обновления безопасности для 11.2. В то же время, плагин PPAPI обновлялся синхронно с отдельными плагинами под Windows и Mac.

Спустя четыре с половиной года Adobe изменила позицию.Читать полностью »

Революция флэш-памяти… Она продолжается уже пять лет. Причем все только начинается. Столь радикальных изменений в технологиях хранения, какие происходят сегодня, еще не было. Практически все ведущие вендоры СХД за последние годы представили собственные системы хранения класса AFA (All-Flash Array), целиком построенные на флэш-памяти. Твердотельные накопители широко применяются и в серверах среднего и старшего класса, значительно повышая производительность систем благодаря низким задержкам и высокому быстродействию твердотельных накопителей SSD (Solid State Drive) в IOPS (операциях ввода-вывода в секунду).

Революция флэш-памяти - 1


Читать полностью »

Google методично добивает устаревшую и опасную технологию

В сентябре Chrome начнёт полностью блокировать Flash - 1

Google продолжает подталкивать технологию Flash (точнее, Flash Player) к могиле. Сейчас компания объявила об очередных шагах на этом пути.

С сентября 2016 года Chrome начнёт блокировать абсолютно любой контент Flash, в том числе размером 5×5 и менее или неопределённого размера, для которого сейчас установлены исключения при блокировке. По оценке Google, таким образом в фоне, часто незаметно для пользователей, загружается более 90% всего Flash-контента в интернете. Блокировать его начнёт браузер Chrome 53 (сейчас он в бета-версии).
Читать полностью »

Тенденции резервного копирования — «золотой век» дискет и современный взгляд на сетевой бэкап - 1
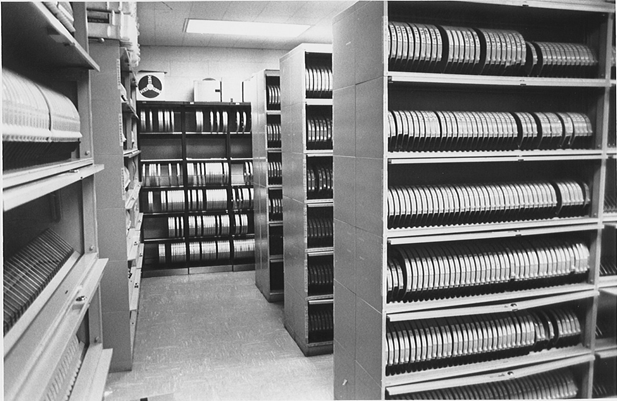
Плёночный архив, почти современность

Исторически первые методики резервного копирования были достаточно простыми: документы либо впрямую переписывались (что позволяло сохранять данные с них, если речь шла о чём-то техническом), либо же переносились на плёнку. Плёнка с чёрно-белыми фотографиями может храниться до 130 лет без существенных искажений, и с неё можно напечатать несколько копий документа.

Естественно, с появлением возможности оцифровывать документы поменялось почти всё и сразу. И я бы хотел рассказать о том ярком периоде — с начала 90-х по настоящее время, когда технологии менялись довольно сильно. А начнём мы, пожалуй, с того, что практически все цифровые носители крайне недолговечны и ненадёжны.Читать полностью »

Security Week 24: черный рынок угнанных RDP, зиродей в Flash, GMail отказывается от SSLv3 и RC4 - 1Одна из самых резонансных новостей этой недели посвящена черному рынку удаленного доступа к серверам. Эксперты «Лаборатории» исследовали сервис, на котором любой желающий может недорого приобрести информацию для доступа к одному из 70 с лишним тысяч серверов по всему миру по протоколу RDP. Взломанные серверы достаточно равномерно распределены по земному шару, примерно треть приходится на страны, где выбор — максимальный: Бразилию, Китай, Россию, Индию и Испанию.

Ничего не подозревающим владельцам этих серверов наверное будет интересно узнать, что с ними могут сделать злоумышленники, но тут я даже затрудняюсь в выборе, с чего начать. Если коротко — сделать можно все. Дальнейший взлом инфраструктуры жертвы — без проблем. Рассылка спама, DDoS-атаки, криминальный хостинг, кража информации, таргетированные атаки с эффективным заметанием следов — тоже можно. Кража данных кредиток, денег со счетов, бухгалтерской отчетности — да, если взломанный сервер имеет доступ к такой информации. Все это — по смешным ценам: 7-8 долларов за учетку.

XDedic и подобные сервисы (можно предположить, что он такой не один) — это криминальный екоммерс и финтех, он объединяет преступников разного профиля, крутых и не очень, использует современные технологии, предоставляет качественный сервис. Сами украденные данные предоставляют больше 400 продавцов — тут вам и конкуренция, и борьба за увеличение количества взломов. Самый подходящий момент напомнить — вас могут взломать, даже если вам кажется, что ваши данные никому не нужны. Во-первых, нужны, и вам в любом случае не понравится, как их используют. Во-вторых, ресурсы тоже стоят денег, а когда цена вопроса — три копейки, под удар попадают все вплоть до малого бизнеса. Украдут деньги со счета, или дампы кредиток, или хотя бы контакты клиентов для рассылки спама, атакуют через вас другую компанию, а если вообще ничего не выйдет — ну поставят генератор биткоинов и сожрут электричество.

С такими эволюциями киберкриминала трудно бороться, но данное исследование позволяет примерно понять, как это делать.
Все выпуски сериала — тут.
Читать полностью »

Security Week 19: искусственный интеллект в безопасности, zero days у Microsoft и Adobe, иной взгляд на криптолокеры - 1Начнем выпуск с еще одной производственной новости: компания IBM намерена использовать суперкомпьютер Watson для решения задач в области информационной безопасности (новость, официальный пресс-релиз). Напомню, Watson — это, как говорится в официальных документах, программно-аппаратный комплекс (кластер из 90 серверов), способный отвечать на вопросы на естественном языке, или некая реализация искусственного интеллекта. В 2011 году Watson одержал победу над жалкими людишками многократными победителями в игре Jeopardy (у нас это «Своя игра»).

В IBM хотят научить Watson обрабатывать большой поток связанной с ИБ информации, так, чтобы суперкомпьютер мог «отличать вирусы от троянов». Для этого IBM будет сотрудничать с рядом американских университетов, студенты которых будут соответствующим образом готовить информацию для дальнейшей обработки. Данных получится много, речь идет о миллиардах записей. Впрочем, пока рано говорить о том, что искуственный интеллект и человекоподобные роботы защитят нас от всех киберугроз. Конечные цели в анонсе даны очень широкими мазками: «автоматизировать нахождение взаимосвязей между данными [об инцидентах], потенциальными угрозами и стратегиями защиты».

С одной стороны, тема машинного обучения, искусственного интеллекта и поиска аномалий в огромном потоке данных (например, в сетевом трафике) весьма перспективна, да собственно уже сейчас такие алгоритмы широко применяются: начиная от детектирования новых угроз на основе информации о предыдущих инцидентах и до выявления сложных, таргетированных атак. С другой, почти все в индустрии согласны, что абсолютно все автоматизировать не получится, даже если оснастить парой Ватсонов каждое крупное предуприятие. Доля «ручного труда», а точнее необходимость в высококлассных экспертах для расследования угроз, остается весьма высокой. Большую роль в безопасности играет человеческий фактор, а это совсем уж плохо алгоритмизируемая задача. Впрочем, IBM формулирует задачу корректно: «дать новые возможности экспертам по безопасности». Не заменить их. В этом ключевое отличие данной инициативы от иных попыток порекламироваться на теме машин лернинга, обещая, что «компьютер все поймет», и сам научится детектировать любые атаки. Не научится. Почему — объясню под катом.

Предыдущие выпуски сериала — тут.
Читать полностью »
Security Week 14: опасная уязвимость в Adobe Flash, WhatsApp включает шифрование, Пентагон платит за баги - 1История о споре между Apple и ФБР показала нам как политика может повлиять на технологии. На этой неделе все обсуждают обратный пример — тему об утечке данных из панамской юридической фирмы Mossack Fonseca. Не касаясь политической стороны этого события, не могу не отметить важный момент: резонансная история, скорее всего, началась с кибератаки и кражи данных. Об этом говорят в самой компании и есть косвенные доказательства того, что взломать инфраструктуру фирмы было не так уж сложно. В частности, внешний доступ к документам клиентов работал на версии Drupal трехлетней давности с минимум двумя критическими уязвимостями (впрочем, достаточно было одной этой).

Как на самом деле все произошло, мы вряд ли когда-нибудь узнаем. В индустрии ИБ вообще очень сложно учиться на чужих ошибках: делиться негативным опытом компании, по понятным причинам, не любят. Но общие выводы сделать можно, а именно:

— Не бывает неважных корпоративных данных. Не исключено, что в Mossack Fonseca даже не подозревали, какой резонанс могут вызвать хранящиеся у них документы. Это приводит к недооценке рисков и неадекватным затратам на защиту.
— Шифрование данных — это эффективная мера. Об этом говорит иная часть данной истории: десятки журналистов по всему миру анализировали полученные документы больше года, используя облачные системы и различные формы передачи данных в зашифрованном виде (начиная с VeraCrypt, форка TrueCrypt для шифрования жестких дисков). За это время не произошло ни одной утечки, несмотря на огромное количество участников проекта и отсутствие серьезных обязательств между ними.
— Объем утечки превышает 2,5 терабайта. Нужна система, которая поможет компаниям фиксировать такие события. Неважно по какой причине с серверов компании утекает огромный объем данных — специалист по безопасности должен об этом знать.

А теперь перейдем к традиционным новостям. Все выпуски дайджеста доступны по тегу.
Читать полностью »

21 популярная и 21 непопулярная технология в IT - 1

Популярно или не очень? Посмотрим, что приходит и уходит в мире разработки.
Программисты любят иронизировать над миром моды, где ветра трендов дуют туда-сюда. Юбки становятся длиннее и короче, цвета приходят и уходят, галстуки становятся шире, потом уже. Но в мире технологий строгость, наука, математика и точность господствуют над причудой.
Это не значит, что программирование — профессия, лишенная тенденций. Разница в том, что тенденции программирования управляются большей эффективностью, увеличенной вариативностью и простотой использования. Новые технологии по большей части затмевают предыдущие. Это меритократия, а не власть прихоти.
Дальше список популярного и не очень популярного среди программистов сегодня. Не все согласятся с этим списком. Это то, что делает программирование бесконечно увлекательной профессией: быстрые изменения, жаркие дебаты и внезапные возвращения.Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js