Состоялся очередной бета-релиз AvaloniaUI.
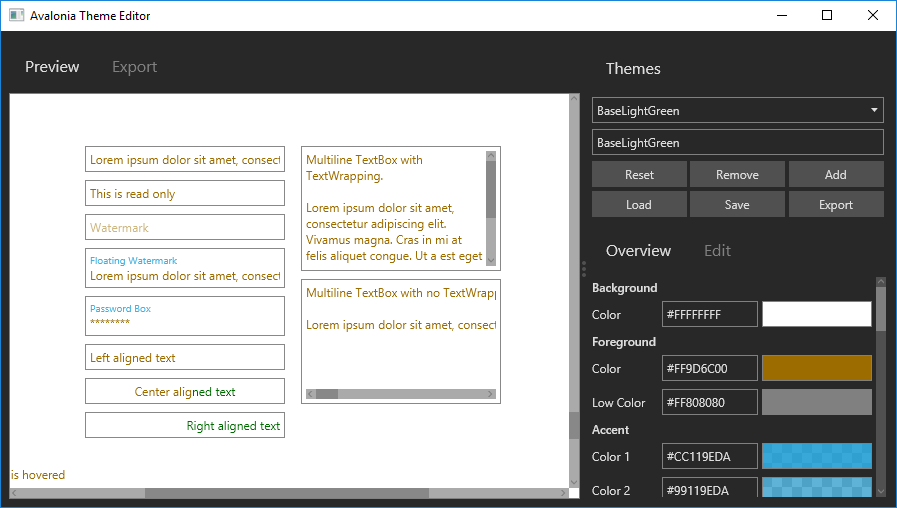
В релиз вошло большое количество багфиксов, оптимизаций производительности и ряд новых возможностей. Что нового, можно узнать под катом.
Состоялся очередной бета-релиз AvaloniaUI.
В релиз вошло большое количество багфиксов, оптимизаций производительности и ряд новых возможностей. Что нового, можно узнать под катом.

Хранилище сертификатов Firefox
С выходом Mozilla Firefox 65 в феврале 2019 года при подключении к сайтам HTTPS некоторые пользователи стали замечать ошибки типа “Your Connection is not secure” or “SEC_ERROR_UNKNOWN_ISSUER”. Причина оказалась в антивирусах типа Avast, Bitdefender и Kaspersky, которые для MiTM-внедрения в HTTPS-трафик пользователя устанавливают на компьютере свои корневые сертификаты. А поскольку у Firefox собственное хранилище сертификатов, то они пытаются внедриться в него тоже.
Читать полностью »
Рассуждения о выдыхающемся рынке смартфонов на фоне падающих продаж имеют под собой некоторые основания: судя по всему, современная эра смартфонов, начатая iPhone и на развитии заложенного в него потенциала идей построенная, походит к концу. Но это не конец эпохи в полном смысле слова, а лишь назревающий эволюционный переход в цепочке телефон → мобильный телефон → смартфон → смарт(?). Скорее всего, на следующем этапе это будет уже никакой не «фон», и огромное количество специфических и неотъемлемых на сегодняшний день могут оказаться вынесены за его пределы (как, например, память) или просто настолько измениться (как, например, способы ввода и вывода), что оперировать привычными сейчас категориями вроде дисплея нет смысла. За вычетом всех возможных «переменных», в попытке оставить только самый минимум необходимого, у меня получилось 4 условия: Портативное Персональное Коммуникационное Вычислительное Устройство. Но важнее тут не то, что обеспечит связность поколений, сколько то, что даст этому устройству новое качество, которое и позволит говорить о следующем этапе эволюции.
И одна из самых перспективных и оформленных идей «нового качества», отлично вписывающаяся в эти четыре параметра — это, на самом деле, давно и хорошо известная идея запихнуть полную функциональность мощного ПК в форм-фактор смартфона. Плюс этого варианта в том, что его ценность довольно очевидна, в отличие от движения по пути AR или VR-мутации, которое добавляет необходимую дополнительную неизвестную — создание некой VR или AR-фичи, которая станет абсолютным must have, оправдывающим развитие, сфокусированное на реализации её возможностей.
Тогда как уже понятных преимуществ, которые даст переизобретение ПК в формате смарта, достаточно, чтобы активно за это болеть.
Читать полностью »
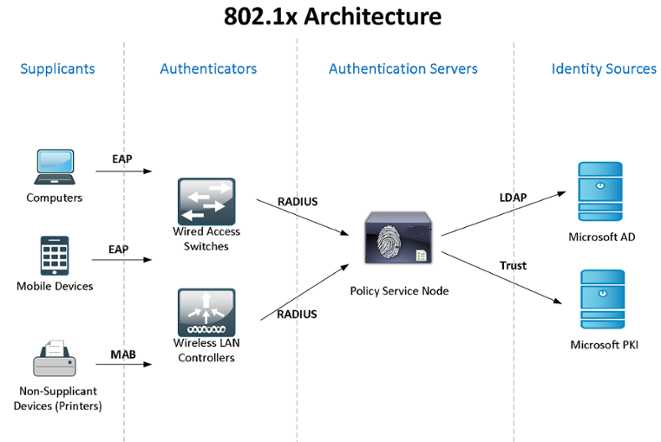
Рассмотрим на практике использование Windows Active Directory + NPS (2 сервера для обеспечения отказоустойчивости) + стандарт 802.1x для контроля доступа и аутентификации пользователей – доменных компьютеров – устройств. Ознакомиться с теорией по стандарту можно в Wikipedia, по ссылке: IEEE 802.1X
Так как “лаборатория” у меня ограничена по ресурсам, совместим роли NPS и контроллера домена, но вам я рекомендую такие критичные сервисы все же разделять.
Стандартных способов синхронизации конфигураций (политик) Windows NPS я не знаю, поэтому будем использовать скрипты PowerShell, запускаемые планировщиком заданий (автор мой бывший коллега). Для аутентификации компьютеров домена и для устройств, не умеющих в 802.1x (телефоны, принтеры и пр), будет настроена групповая политика и созданы группы безопасности.
В конце статьи расскажу о некоторых тонкостях работы с 802.1x – как можно использовать неуправляемые коммутаторы, dynamic ACL и пр. Поделюсь информацией об отловленных “глюках”…
Читать полностью »
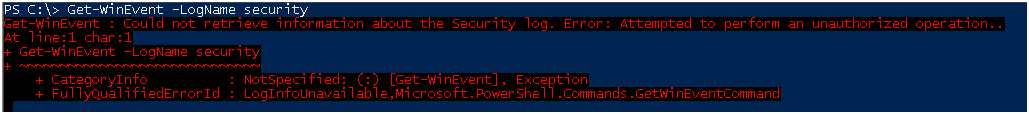
Привет! Читайте под катом как получить доступ к логу безопасности Windows без прав администратора. Эта будет не первая статья на Хабре связанная с логами Windows и наверно не самая оригинальная, но на мой взгляд я потратил слишком много времени на поиск простого решения для чтения логов обычным пользователем, вот я и решил поделиться «историей своего успеха».
Также пришлось сравнить скорость работы Powershell командлетов Get-WinEvent и Get-EventLog.
Все что находится под катом актуально для Windows Server 2008R2/2012R2, Windows 10 Pro (1809), на других версиях я не проверял, думаю что с продуктами 2016 и 2019 годов ситуация аналогичная.
Читать полностью »

A few days ago, Microsoft made the source code of their Windows Calculator publicly available. Calculator is an application that has traditionally shipped with every Windows version. A number of Microsoft projects went open-source over the recent years, but this time the news was covered even by non-IT media on the very first day. Well, it's a popular yet tiny program in C++. Despite its size, we still managed to find a number of suspicious fragments in its code using the PVS-Studio static analyzer.
Читать полностью »

На днях компания Microsoft открыла исходный код калькулятора. Это приложение входило во все версии операционной системы Windows. Исходный код разных проектов Microsoft достаточно часто открывался за последние коды, но новость о калькуляторе в первый же день просочилась даже в не технологические средства массовой информации. Что ж, это популярная, но очень маленькая программа на языке C++, тем не менее, статический анализ кода с помощью PVS-Studio выявил подозрительные места в коде.
Читать полностью »

Несколько дней назад корпорация Microsoft приняла решение открыть исходный код известной всем программы — «Калькулятора» из ОС Windows. Это приложение входило во все дистрибутивы ОС от Microsoft начиная с 1985 года, когда свет увидела Windows 1.0.
Microsoft использует лицензию MIT для своего ПО. Это тот же тип лицензии, что используется в .Net Core, Visual Studio Code, и MS-DOS. По словам представителей корпорации, сейчас они открывают процесс разработки для open-source сообщества. Сторонние разработчики могут предлагать новые функции и сотрудничать с инженерами Microsoft для добавления этих фич.
Читать полностью »

Поль Сезанн, «Игроки в карты»
Давным-давно, в Windows 95 была игра Microsoft Hearts. Игра в карты по сети, с оппонентами по всему миру. Если мне не изменяет память, то в Windows for Workgroups 3.11 (да, я застал все эти артефакты!) была версия для игры по локальной сети, с использованием так называемого NetDDE.
Читать полностью »
Одной из самых распространенных проблем, с которой сталкивается почти каждый системный администратор, является управление паролями локального администратора.
Существует несколько вариантов решения данной задачи:
Одной из таких систем является LAPS, установку и настройку которой мы разберем в этой статье.