Предлагаем вашему вниманию очередную подборку со ссылками на новости и материалы.
Приятного чтения!
Читать полностью »
Предлагаем вашему вниманию очередную подборку со ссылками на новости и материалы.
Приятного чтения!
Читать полностью »
Наверняка многие задумываются над тем, чтобы попробовать продавать свои шаблоны на известном маркетплейсе Envato.com, а некоторые уже успешно этим занимаются. В данной статье я хочу поделиться своим опытом разработки и продажи шаблонов на Themeforest.net
Информации в сети о заветном маркетплейсе Envato.com достаточно много, но детально расписанный процесс подготовки проектов попадается очень редко. Я сам не раз обращался к успешным авторам, продающим на Themeforest.net, за советом и помощью. Благо есть люди готовые помочь безвозмездно. Я надеюсь, моя статья также будет полезна начинающим авторам или тем, кто собирается стать автором. Ну или, по крайней мере, прольет немного света на темопроизводство.
Как я рассказывал в своих предыдущих публикациях, уже несколько лет моя небольшая студия занимается диджитал продакшеном: разработкой web сайтов и мобильных приложений. А разработкой шаблонов мы занялись по рекомендации моего товарища. Однажды он сказал, что это отличный дополнительный заработок для небольшой студии, и, мол, усилий требуется совсем немного для этого. Идея иметь дополнительный заработок, используя ресурс студии, который не загружен по текущим проектам, мне понравилась. Но тогда я еще даже не представлял какое количество времени мы потратим до того момента, как в продаже на Themeforest.net появится наш первый шаблон. Нам для старта продаж понадобилось более полутора лет. Однако, это случай частный и не стоит на него ориентироваться. Я знаю примеры и более стремительного успеха. Но хочу более детально рассказать, почему мы так долго к этому шли и с какими трудностями столкнулись в процессе.Читать полностью »

Не поймали за хвост удачу в виде главного бага известного сервиса, нет желания “толкаться” на oDesk или не хочется делать то же, что уже и так делаете в рабочее время?
Мы нашли альтернативные и не суперконкурентные варианты: излагать технический опыт по-английский, получать ренту с кода или завести монетизируемое хобби, связанное с математикой, инженерией или общением.
Специалисты в области информационной безопасности нашли бэкдор в плагине для WordPress, который вносил изменения в основные файлы платформы с целью дальнейшей авторизации и кражи пользовательских данных.
Первые признаки наличия бэкдора были замечены сотрудниками компании Sucuri, работающей в области обеспечения информационной безопасности web-сайтов. Один из их клиентов заметил файл со странным названием (auto-update.php), не существовавший до недавнего обновления плагина.
Речь идёт о Custom Content Type Manager (CCTM), популярном плагине для WordPress, предназначенном для создания произвольного типа постов. CCTM был доступен в директории плагинов на сайте WordPress в течение трёх лет и собрал себе довольно большую аудиторию – он установлен на более чем 10000 сайтов.
Читать полностью »
В своей предыдущей статье по оптимизации сайта на WordPress я рассказал об очень эффективном подходе к оптимизации за счёт кэширования страниц. В результате чего для незалогиненных пользователей время ожидания страницы клиентом (исключая время на установление TLS-сессии) сократилось с 820 мс до 30 мс (этот и все последующие замеры проводились с сервера, расположенного в том же городе, что и мой VDS), что, согласитесь, является отличным показателем. Однако, для залогиненных пользователей генерация страницы происходила по-прежнему долго — в среднем 770 мс на сервере. В этой части я расскажу о том, как я сократил это время до 65 мс, при этом полностью сохранив работоспособность пользовательского функционала.
Целью этой и предыдущей статей является моё желание показать возможность оптимизации сайтов не только на WordPress, а вообще любого веб-приложения. Поэтому я использую такое количество инструментов, и так детально разбираю их конфигурацию. Если же Вам просто нужно ускорить WordPress — установите плагин WP Super Cache. Если Вас, как и меня, интересуют технологии, позволяющие оптимизировать любой сайт, а также Вам интересно, что стоит учитывать при разработке веб-приложений, рассчитанных на высокие нагрузки — прошу под кат, но только после прочтения первой части — дорабатывать я буду ту же систему.
Читать полностью »
В данной статье я расскажу о том, как я заставил свой блог на WordPress летать за счёт грамотного кэширования, сжатия и другой оптимизации серверной и клиентской сторон. На момент написания статьи характеристики VDS следующие:
CPU: 1 x 2GHz
HDD: 10Gb
RAM: 512Mb
OS: Debian 8 x64
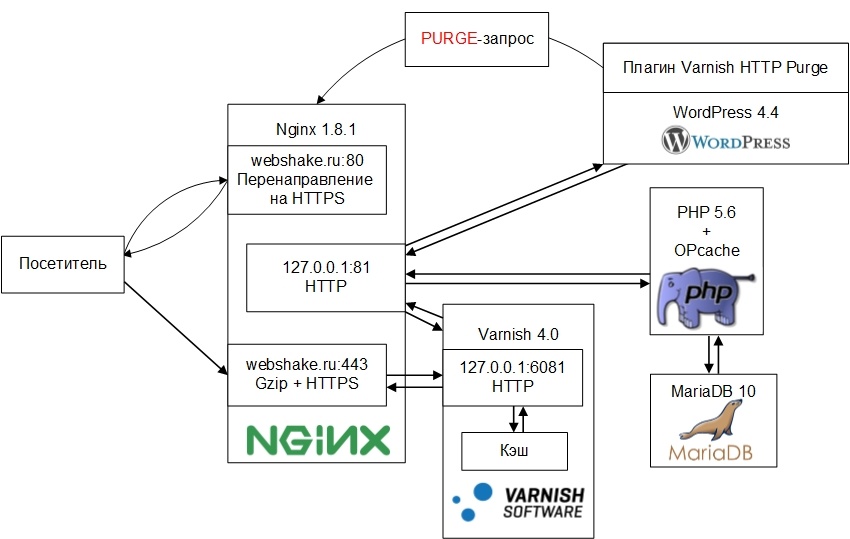
Схема работы системы выглядит следующим образом:
21 февраля руководитель проекта Linux Mint, Клемент Лефебр [Clement Lefebvre], уведомил пользователей популярного дистрибутива, что официальный сайт проекта был взломан неизвестными лицами. Ссылки на скачивание дистрибутива вели на изменённые образы системы, в которые был встроен троян.
Руководитель проекта сообщил, что скомпрометирована оказалась, судя по всему, только версия Linux Mint 17.3 Cinnamon edition, ссылка на которую существовала на сайте 20 февраля. Тем немногим пользователям, которые скачали её, рекомендуется удалить этот файл – и, естественно, никуда её не устанавливать. Для проверки скачанных файлов можно использовать MD5 хэши, которые Лефебр указал в записи в блоге.
Пока что известно, что модифицированные ISO-файлы хостились в Болгарии, и уже всплыли имена трёх человек, причастных к их размещению.
Читать полностью »

Мы продолжаем традицию проведения митапов для WordPress-разработчиков Харькова, и приглашаем всех желающих на WordPress Meetup #2! Как и всегда, наших гостей ждут интересные доклады, вкусные кофе-брейки и увлекательное обсуждение новостей из мира CMS.
Приятные сюрпризы предстоящей встречи:
Чтобы принять участие в конференции, подписывайтесь на наш ивент на meetup.com и подтвердите своё присутствие на второй встрече Kharkiv WordPress.
Приходите, будет круто!
Читать полностью »
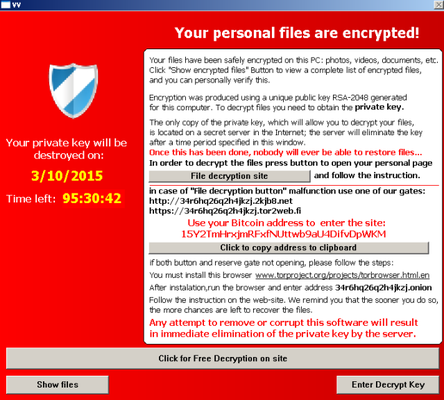
За последние несколько дней три разные фирмы, специализирующиеся на компьютерной безопасности, сообщили о внезапном росте количества взломанных сайтов, работающих под управлением системы управления контентом WordPress. Чаще всего взломанные сайты пытаются заразить пользователей вирусами-вымогателями.
Заражение происходит через известный в хакерских кругах Nuclear exploit kit, пользующийся уязвимостями в старых версиях Adobe Flash Player, Adobe Reader, Microsoft Silverlight и Internet Explorer. На компьютер жертвы устанавливается вредонос-вымогатель TeslaCrypt, шифрующий файлы и требующий затем выкуп за ключ для расшифровки.
Судя по всему, в WordPress была обнаружена очередная уязвимость, о которой разработчики системы пока не знают – или которую они не успели ещё исправить.
Вредоносный код, попадающий на взломанный сайт, дописывается в зашифрованном виде в конец JavaScript-файлов.
Читать полностью »