Рубрика «android» - 68

Netflix, Uber, Google и ты на MBLT DEV 2018 - 1

До конференции мобильных разработчиков MBLT DEV 2018 остался один месяц. Регистрируйся, если ты ещё не с нами, ведь уже 1 сентября цена билетов вырастет.

Под катом рассказываем о спикерах и докладах. Читай описания и начинай готовить вопросы: самым крутым и бесстрашным подарим призы.Читать полностью »

Material 2.0 для разработчиков. Краткий обзор новых компонентов - 1

В мае на Google I/O мы впервые увидели Material Design 2.0. Команда Google провела крупный рефакторинг и выпустила обновленную библиотеку дизайна. В ней появились новые компоненты и анимации. Мы следим за развитием Material Components с самого начала. Сейчас все находится на стадии RC1, и уже скоро выйдет в релиз. Под катом обзор новых и обновленных UI-компонентов для тех, кто еще не пробовал их в работе, но интересуется.

Читать полностью »

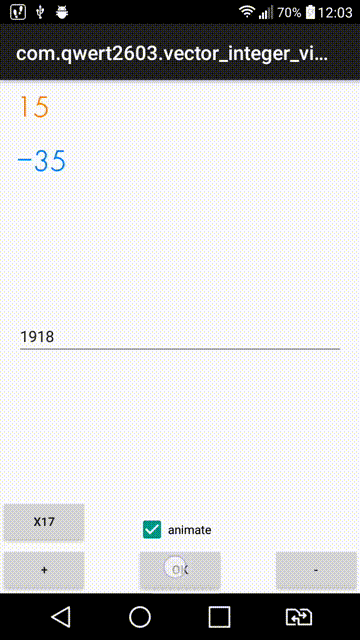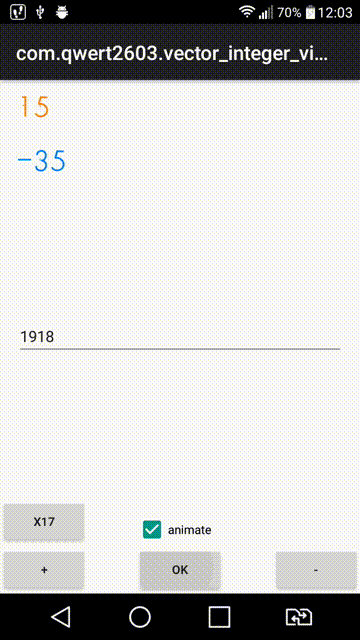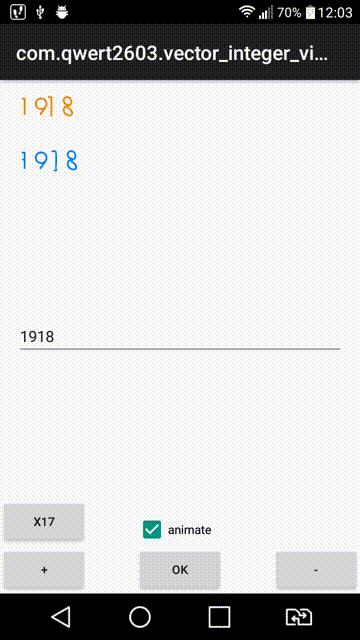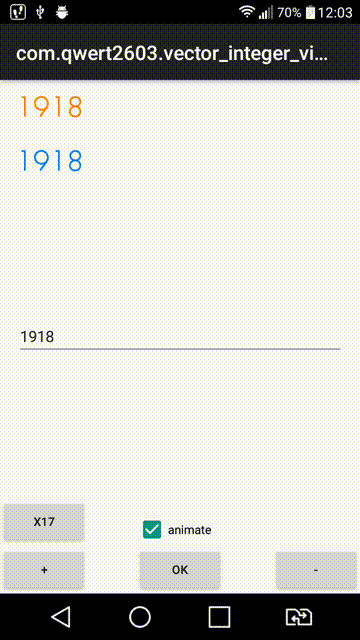
Красивый и привлекательный UI — это важно. Поэтому для Android существует огромное количество библиотек для красивого отображения элементов дизайна. Часто в приложении требуется показать поле с числом или какой-либо счетчик. Например, счетчик количества выделенных элементов списка или сумму расходов за месяц. Конечно, такая задача легко решается с помощью обычного TextView, но можно ее решить элегантно и еще анимацию изменения числа добавить:

demo

На YouTube доступно Demo-видео.

В статье пойдет рассказ о том, как все это реализовать.

Читать полностью »

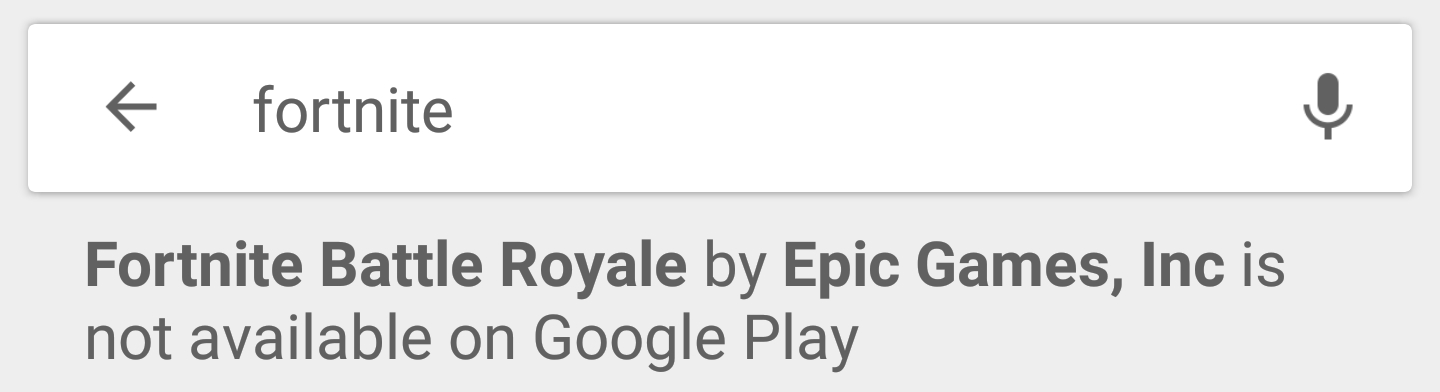
Тот ловкий момент, когда ты написал пророческий дайджест. В прошлом выпуске речь шла о рисках безопасности в Android, в частности об уязвимостях типа Man-in-the-disk, а также о неспортивном (все ради денег) поведении компании Epic Games, отказавшейся размещать игру Fortnite в магазине Google Play. 25 августа пасьянс сошелся: Google с ее магазином, Epic Games с ее бета-версией Fortnite и даже man-in-the-disk-уязвимость вступили в интимную связь, породив среднего размера скандальчик.

Security Week 32: Fortnite-Android-драма - 1

Изначально речь шла о том, что технически неподкованные игроки в Fortnite, не найдя Android-версию в официальном магазине Google Play Store, пойдут искать ее куда-нибудь еще и установят на смартфон что-нибудь не то. Если сейчас со смартфона зайти в аппстор и поискать там Fortnite, Google даже покажет вам специальное сообщение, как на картинке наверху, чтобы вы не ставили из магазина приложения-клоны. Но, как выяснилось, инсталлятор Fortnite сам по себе уязвим — по сценарию не то чтобы совсем ужасному, но все же.
Читать полностью »

Пора отпусков постепенно подходит к концу. В Петербургском небе маячит осень, а значит, скоро будет DevFest SPB 2018!

DevFest SPB 2018 - 1

Читать полностью »

Злоумышленники могут получить полный удаленный доступ к Android-устройству через порт публичной USB-зарядки - 1

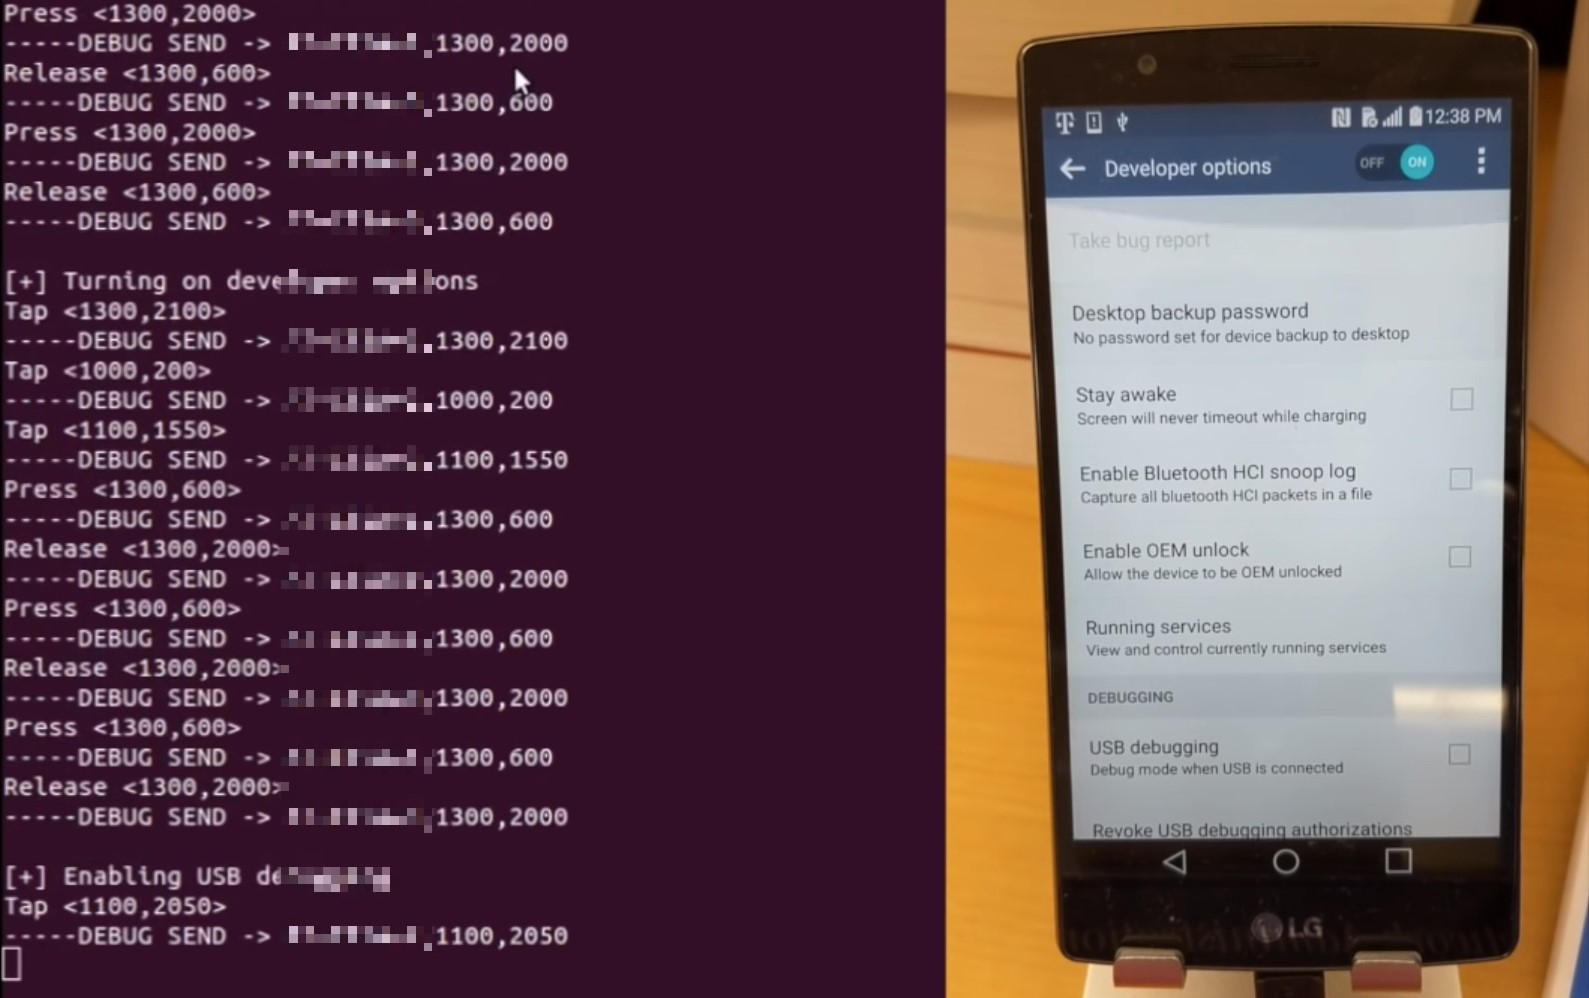
С приходом в нашу жизнь USB-устройств и USB-портов одним из главных требований к безопасности стало внимательное отношение к точкам подключения, которые способны проводить передачу данных между девайсами. Собственно, по этой причине в ОС Android с самых ранних версий (с 2.0 так точно) существует опция ручного включения порта устройства в режим передачи информации с объектом подключения, т.е. с портом USB. Без активации этой функции устройство лишь заряжается от USB, игнорируя всякие (очевидные) запросы на обмен информацией от второй стороны.

Но Кевин Батлер и его исследовательская группа в области информационной безопасности Университета Флориды недавно обнаружили крайне элегантный и при этом довольно опасный способ атаки на пользовательские устройства через USB-порт. При этом сам порт выступает для наблюдателя лишь как источник питания и может размещаться в любом публичном или не очень месте, например, на зараженном ПК, в кафе или точке зарядки USB-устройств в аэропорте. Для атаки должно выполняться одно условие кроме доступа к обмену данными с портом зарядки со стороны злоумышленника: выход экрана смартфона из поля зрения хозяина (чтобы он не заметил, что устройство стало «жить своей жизнью»).

При этом пароль блокировки экрана обходится одной короткой командой, что дает атакующему доступ к главному экрану смартфона.
Читать полностью »

Добрый день.

Не так давно возникла необходимость реализации в android приложении общения с API сервера посредством REST-запросов. Реализовать программную часть на android не составило большого труда, в связи с наличием удобной и простой библиотеки Retrofit. Однако, написав пару GET/POST-запросов к существующим открытым API (например, Github и прочие стандартные примеры Retrofit) возникла необходимость начать тестировать логику работы приложения. В данном случае, конечно бы хотелось иметь свой сервер, содержащий свои модели данных и имеющий взаимосвязи между моделями, а также различные уровни доступа к конкретным моделям данных. В данной статье я хотел бы рассказать, как за несколько маленьких шагов создать локальный сервер, добавить необходимые модели, настроить взаимосвязи между ними и обеспечить удаленный доступ к данному серверу.
Читать полностью »

11 августа в нашем офисе прошел Avito Mobile Testing Meetup — митап, полностью посвященный тестированию приложений на платформах iOS и Android. Говорили о качестве мобильного приложения — как понять, что оно работает должным образом, о нативных UI-тестах в iOS — что тестировать и какие инструменты помогут их улучшить. Обсуждали, что лучше использовать в тестировании Android-приложений — Appium или Espresso, и в end-to-end тестах — можно ли их организовать в больших мобильных проектах, и не только.

Кроме того, коллеги из Яндекса рассказывали о своём инструменте тестирования производительности мобильных телефонов, а мы представили телеграм-бота Гошу, который присматривал за всеми из-за угла, провели целых две викторины и наградили участников, приехавших на митап из Волгограда и Воронежа. В общем, получился настоящий фестиваль мобильного тестирования.

Под катом делимся впечатлениями, фото, видео, презентациями со встречи и отзывами слушателей.

Run, Test, Run. Рассказываем, как прошел Mobile Testing Meetup - 1Читать полностью »

Security Week 31: Пятьдесят оттенков небезопасности в Android - 1Давно мы что-то не писали про безопасность Android. В целом ситуация там вроде бы неплохая: таких серьезных проблем, как трехлетней давности баг Stagefright, пока не находили. С 2016 года развивается программа Android One, в которой устройства среднего уровня получают единую версию ОС и, соответственно, максимально быструю доставку обновлений безопасности. Скорость доставки апдейтов до традиционных вендоров тоже, по данным Google, ускорилась.

Но не то чтобы стало совсем хорошо. Недавно мы писали про необычный Android-смартфон, притворяющийся десятым айфоном, в котором какая-либо защита данных пользователя вовсе отсутствует. Но это экзотика. А вот компания Kryptowire проанализировала (новость) прошивки множества обычных смартфонов, которые продаются по всему миру. В 25 разных моделях были обнаружены серьезные прорехи в безопасности.
Читать полностью »

image

Добрый день, уважаемыее.

Известны ли вам современные гаджеты, которые было бы гораздо привычнее встретить лет двадцать назад? Можете ли вы представить матричный принтер, выпущенный в 2018-м году, или, скажем, ЭЛТ-монитор? Тем не менее, первая мысль, возникающая при виде детища британской компании Planet Computers, именно такая – гость из прошлого. Gemini PDA относит себя к классу устройств называющихся Personal Digital Assistant (PDA), популярных в конце 90-х и полностью забытых в наши дни.

Сегодня трудно кого-то удивить новым гаджетом, однако, девайс с механической qwerty-клавиатурой, двумя USB-C портами, возможностью одновременно нести Android, Linux и Sailfish OS на борту и при этом умещающийся в кармане – по-настоящему оригинальное устройство, у которого не то чтобы были аналоги.

Описание гаджета, а также впечатления после двух месяцев вместе изложены под катом.
Читать полностью »

https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js