Всем привет! Мы нашли время продолжить серию статей про внутреннее устройство Android. В этой статье я расскажу о процессе загрузки Android, о содержимом файловой системы, о том, как хранятся данные пользователя и приложений, о root-доступе, о переносимости сборок Android и о проблеме фрагментации.
Рубрика «root» - 3
Как работает Android, часть 4
2018-10-25 в 12:05, admin, рубрики: android, android internals, apk, linux, misery, recovery, root, rooting, treble, Блог компании Ростелеком-Solar, никто не читает теги, Разработка под androidДоступ root через TeamCity
2018-04-13 в 19:55, admin, рубрики: hack, root, ssh, teamcity, взлом, взлом серверов, информационная безопасностьGitHub оказался под крупнейшей DDoS атакой, немного обсудили в общем рабочем чате вечерком. Оказалось, что мало кто знает о замечательных поисковиках shodan.io и censys.io.
Ну и я интересу ради, прям для вау эффекта поискал TeamCity (далее тс), т.к. помню прикольный баг с регой в старых версиях.
Как оказалось, его даже не нужно было применять, т.к. во многих тс админы не закрывали регистрацию, а на некоторых доступен был вход под гостем.
Читать полностью »
Mac OS High Sierra, есть ли удалённый «passwordless root»? (Да, но маловероятно)
2017-12-06 в 12:13, admin, рубрики: high sierra, mac os x, root, информационная безопасностьСразу после того как стало известно о возможности заполучить root-a без пароля, мне стало интересно, можно ли сделать это удалённо.
После долгих экспериментов получился следующий маловероятный, но все же осуществимый сценарий. Сначала опишу, как его воспроизвести, а далее, почему важен каждый из пунктов.
Читать полностью »
Найдена уязвимость в Mac OS High Sierra, позволяющая войти суперпользователем в незащищенный компьютер
2017-11-28 в 21:57, admin, рубрики: high sierra, root, vulnerability, информационная безопасностьБыл опубликован твит, согласно которому можно получить привелегии суперпользователя, если в окошке System Preferences > Users & Groups открыть любого пользователя, щелкнуть на замке, после чего указать root в качестве пользователя и оставить пароль пустым. Несколько (sic!) кликов по Unlock «убеждают» MacOS в необходимости предоставить права суперпользователя.
Уязвимость была экспериментально подтверждена множеством пользователей.
Что еще хуже, данный трюк работает на экране входа в систему.
Читать полностью »
Root хуже Михалкова
2017-10-06 в 8:14, admin, рубрики: ext3, ext4, linux, root, михалков, Настройка Linux, файловые системыРут – это мифическое существо в экосистеме Linux. Он может всё: зайти в любой каталог, удалить любой файл, завершить любой процесс, открыть любой порт. В общем это суперчеловек, чрезвычайно могущественный и очень полезный. Но задумывались ли вы когда-нибудь, какую цену мы платим руту? Не думали же вы, что он работает за просто так.
Вы знаете команду df? Она показывает все подключенные сейчас диски и статистику по ним: сколько место занято, сколько свободно. Например:
$ df -m
Filesystem 1M-blocks Used Available Use% Mounted on
udev 224 1 224 1% /dev
tmpfs 48 1 47 2% /run
/dev/dm-0 9204 7421 1294 86% /
Вы когда-нибудь замечали, что для локальных дисков сумма Used и Available чаще всего меньше общего размера диска? Ненамного, но меньше.Читать полностью »

Случайное удаление файлов рута
2017-09-06 в 15:17, admin, рубрики: linux, root, Настройка Linux, права пользователя, системное администрирование, случайное удалениеВы спокойно блуждаете по директории $HOME, думая о своих делах.
$ whoami
> user
$ pwd
> /home/user
Но что-то вас беспокоит. Это как маленький камушек (little rock), попавший в ботинок. Вы снимаете обувь, чтобы посмотреть, в чём дело.
$ ls -lah ./left-shoe
---------- 1 root root 4 May 30 13:20 little-rock
Странно. Он здесь, но как будто не принадлежит вам. Его оставил root, Рок Теймер, и только он решает его судьбу.
Читать полностью »
Root — робот который помогает детям учить программирование
2016-06-30 в 18:54, admin, рубрики: javascript, python, root, Блог компании ua-hosting.company, машинное обучение, обучение, Программирование, Разработка робототехники, робототехникаБыло бы очень хорошо, если бы дети смогли освоить навыки программирования еще до того, как они закончат младшую школу. Но как упростить процесс понимания программирования детьми, который требует немалых усилий?
Первые 10 минут на сервере
2016-06-17 в 6:45, admin, рубрики: 2fa, deploy, fail2ban, linux, root, ssh, sudo, Ubuntu, безопасность, Блог компании Rootwelt, букварь, двухфакторная аутентификация, информационная безопасность, Настройка Linux, привилегии, принцип минимальный привилегий, сервер, Серверное администрирование, системное администрирование, метки: принцип минимальный привилегийАзбука безопасности Ubuntu
«Мои первые 5 минут на сервере» Брайана Кеннеди — отличное введение, как быстро обезопасить сервер от большинства атак. У нас есть несколько исправлений для этой инструкции, чтобы дополнить ею наше полное руководство. Также хочется подробнее объяснить некоторые вещи для более юных инженеров.
Каждое утро я проверяю почтовые уведомления logwatch и получаю основательное удовольствие, наблюдая несколько сотен (иногда тысяч) безуспешных попыток получить доступ. (Многие довольно прозаичны — попытки авторизоваться как root с паролем 1234 снова и снова). Приведённая здесь общая методика подходит для серверов Debian/Ubuntu, которые лично мы предпочитаем всем остальным. Они обычно служат только хостами для контейнеров Docker, но принципы те же.
На больших масштабах лучше использовать полностью автоматические установки с инструментами вроде Ansible или Shipyard, но иногда вы просто поднимаете единственный сервер или подбираете задачи для Ansible — для таких ситуаций предназначена инструкция.
Примечание: Эта справка создана как базовая азбука. Её следует расширить и дополнить в соответствие с вашими потребностями.
Читать полностью »
Эксплуатируем root-уязвимость в роутерах Asus
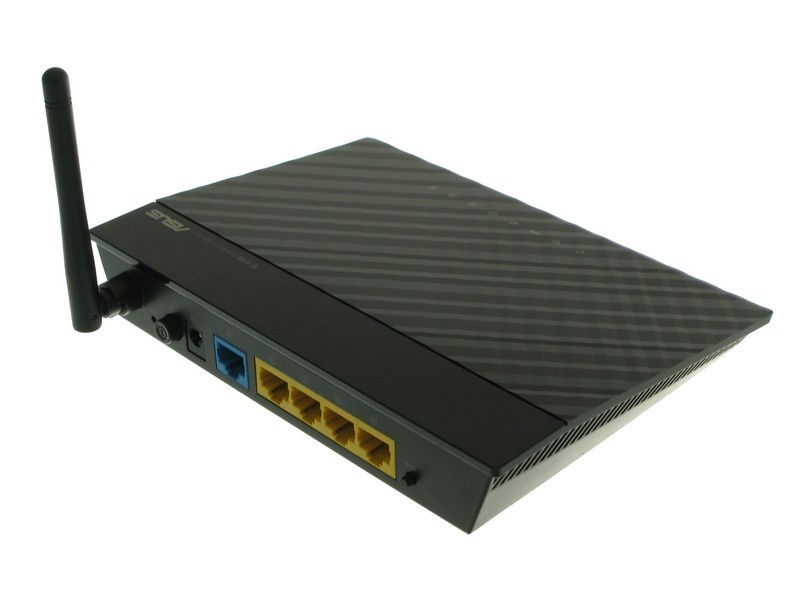
2015-03-13 в 14:55, admin, рубрики: asus, AsusBinWrite, AsusCmd, AsusDiscovery, buildroot, elf, infosvr, mips, netcat, root, routers, telnet, toolchain, vulnerability, информационная безопасность, ит-инфраструктура, роутеры, Сетевые технологии, тегиниктонечитает, уязвимость, хакеры, эксплоиты, метки: Asus, routers, роутерыВ начале 2015 года компания Asus исправила критичнейшую уязвимость в своих роутерах. «Дыра» была в службе по имени infosvr, использующейся утилитами Asus для облегчения настройки роутера путём его автоматического обнаружения в локальной сети. Уязвимость позволяла выполнять любые команды с правами root (ведь infosvr тоже root), что давало злоумышленнику полный контроль над системой.
Но Asus выпустила исправленные прошивки. Теперь это всё в прошлом. Или нет? Хм… А как часто обыватели обновляют прошивки на своих роутерах?

Прошу под кат за подробностями, историей обнаружения, исследованиями, инструкциями и… эксплоитами.
Читать полностью »
Решение проблемы самопроизвольно меняющегося MAC-адреса на Android
2014-10-10 в 8:58, admin, рубрики: android, root, мак-адрес, планшеты
На первый в жизни юбилей подарили сыну планшет, о котором он давно мечтал. Но вот незадача: MAC-адрес у него постоянно менялся произвольным образом после каждой перезагрузки устройства или выключения-включения Wi-Fi. С другими Android-устройствами я такого не наблюдал, а тут впервые столкнулся. Поскольку у нас дома роутер настроен на раздачу интернета по белому списку MAC-адресов, ребёнок оставался без интернета после каждой разрядки планшета до выключения (ну не всегда он мог уследить и вовремя накормить питомца), и я был вынужден лезть в конфиг роутера и прописывать новый MAC-адрес, после чего ребутить роутер. Естественно, нас это устроить не могло.
Читать полностью »