
 Опасная Local Privilege Escalation (LPE) уязвимость в ядре Linux с идентификатором CVE-2016-5195 (Dirty COW) была исправлена в таких дистрибутивах Linux как RedHat, Ubuntu и Debian. Мы рекомендуем пользователям как можно скорее обновить свои копии Linux, поскольку уязвимость уже используется атакующими in-the-wild. Уязвимость является довольно древней, ей уже 9 лет и она появилась в ядре начиная с версии 2.6.22. Это говорит о том, что она может присутствовать и в ядре Android. Dirty COW позволяет атакующему получить максимальные права root в системе, правда для проникновения в систему, он еще должен использовать RCE-эксплойт. Получение root доступа в системе позволит атакующему выполнять в ней неограниченное количество операций.
Рубрика «linux» - 151
В ядре Linux исправили опасную уязвимость
2016-10-21 в 13:23, admin, рубрики: linux, security, vulnerability, Блог компании ESET NOD32Введение в DPDK: архитектура и принцип работы
2016-10-20 в 8:06, admin, рубрики: DPDK, kernel bypass, linux, Блог компании Селектел, обработка пакетов, сети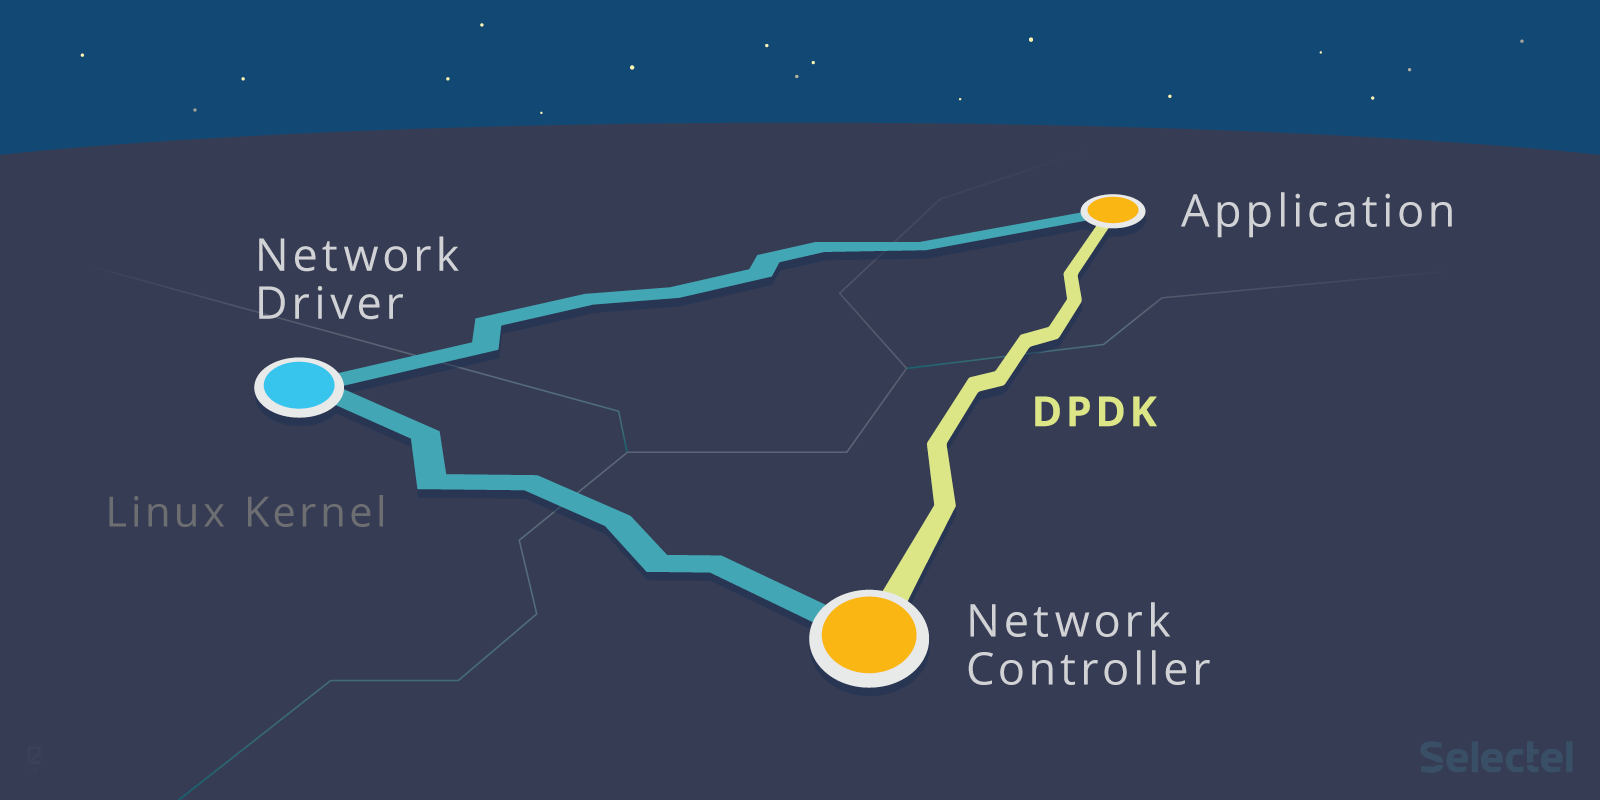
За последние несколько лет тема производительности сетевого стека Linux обрела особую актуальность. Это вполне понятно: объёмы передаваемых по сети данных и соответствующие нагрузки растут не по дням, а по часам.
И даже широкое распространение сетевых карт 10GE не решает проблемы: в самом ядре Linux имеется множество «узких мест», которые препятствуют быстрой обработке пакетов.
Читать полностью »
13 Октября компания Canonical представила Ubuntu 16.10. 16.10 является промежуточным релизом между LTS выпусками и по своей сути служит для откладки и тестирования новых возможностей.

Как я читал показания датчиков через SNMP (Python+AgentX+systemd+Raspberry Pi) и соорудил ещё одну мониторилку
2016-10-18 в 19:16, admin, рубрики: agentx, linux, python, Raspberry Pi, selinux, snmp, systemd, zabbix, Анализ и проектирование систем, никто не читает теги, Разработка для интернета вещей, Разработка под Linux, системное программированиеВсем привет.
Лирическое отступление
Статья лежит в черновиках уже пару недель, потому как не было времени таки допилить описываемый объект. Но под натиском товарищей, которые своими статьями уже покрыли половину того, что я сказать хотел, решил последовать принципу «release fast, release early, release crap» и опубликовать то, что есть. Тем более, что разработка на 80% закончена.
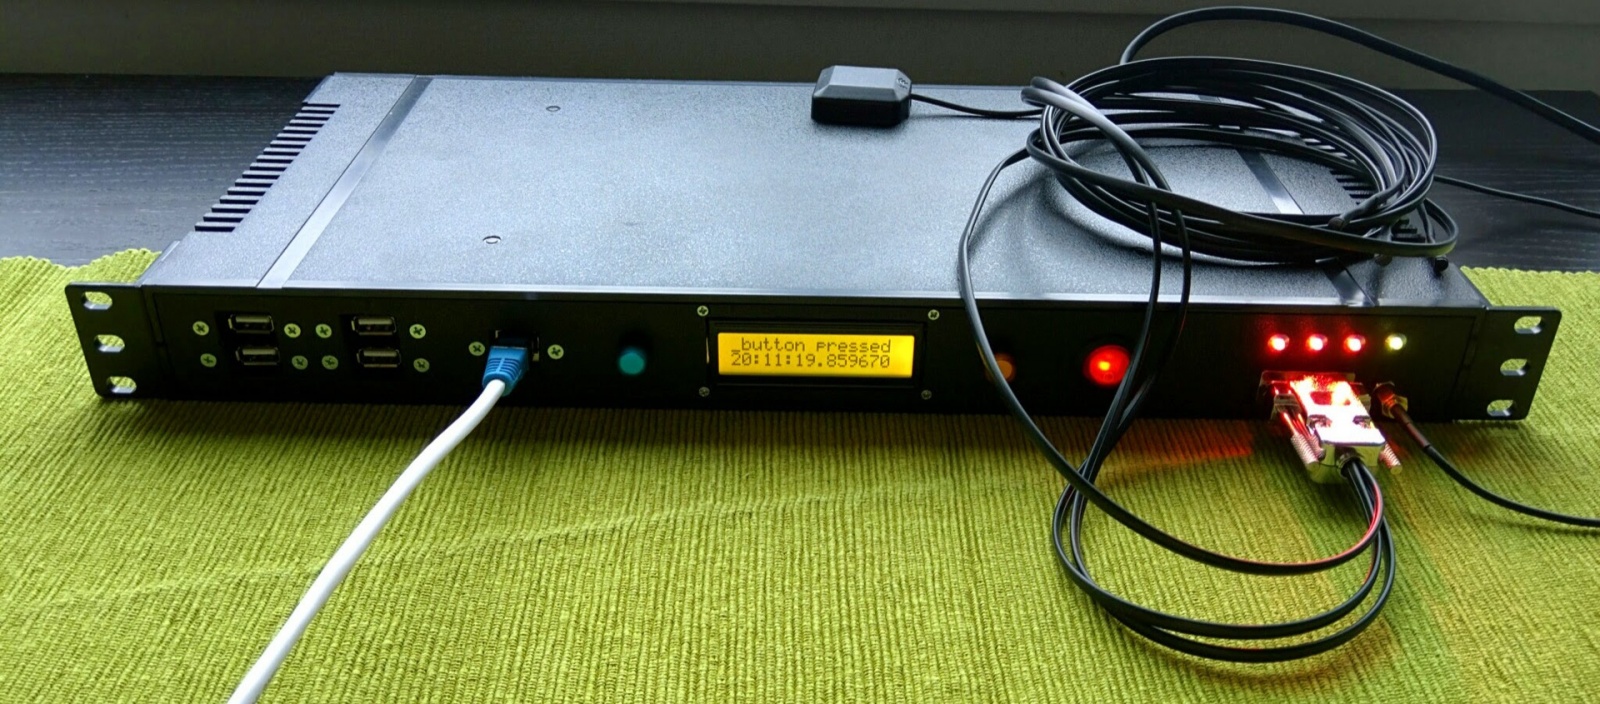
С момента публикации статьи про «В меру Универсальное Устройство Управления» прошло немало времени (а если быть точным, больше года). Немало, но недостаточно много, чтобы я таки написал нормальную программную начинку для этого устройства. Ведь не для красоты ж оно есть — оно должно собирать данные с датчиков и делать так, чтобы эти данные оказывались в системе мониторинга (в моём случае Zabbix)
Читать полностью »
Собираем свою библиотеку ударных инструментов для драм-машины Hydrogen + проекты в Ardour 4.6
2016-10-18 в 9:56, admin, рубрики: ardour, ardour 4, hydrogen, linux, драм-машина, Работа со звукомHydrogen — свободная кроссплатформенная драммашина. Драммашина — штука, позволяющая музыкантам послать всех ударников куда подальше и сделать «туц-тыщь пада-бум» самостоятельно, на компьютере.
Библиотека доступна на Github. А так же проекты фонограм (ударные+бас, проекты басов в lmmsздесь.), сделанные в Ardour 4.6. И один проект инструментала — с гитарами, послушать mp3 можно здесь. Сведение ещё не доведено до ума, есть проблемы со звучанием баса и бочки, например, но тянуть, считаю, не стоит.

Установка Metatrader 4 на VPS под Debian 8
2016-10-17 в 10:00, admin, рубрики: Debian, linux, metatrader, vps, Блог компании OBR Forex, Финансы в IT-индустрии, метки: MetaTraderМногие из наших клиентов устанавливают торговые терминалы на виртуальные серверы. Это довольно удобно и преимущества очевидны. Не нужно все время находиться перед компьютером, VPS сервер находится постоянно в режиме онлайн и торговый терминал всегда включен.

В связи с общим интересом со стороны наших клиентов к терминалу MT4 в связке с Linux системами, мы решили написать как установить Metatrader 4 на виртуальный сервер с доступом через x2go.
Читать полностью »
Ошибки допускаемые начинающими пользователями Linux и как их избежать
2016-10-17 в 9:17, admin, рубрики: linux, ошибкиСегодня я хочу рассказать об ошибках которые допускают начинающие пользователи Linux преимущественно при переходе с Windows.
Читать полностью »
Представляем 3CX V15 SP2 с поддержкой Debian Linux 8
2016-10-16 в 14:19, admin, рубрики: 3cx v15 sp2, cyberdata, Debian, fanvil, google cloud, linux, Блог компании 3CX Ltd., ит-инфраструктура, Серверное администрирование, Сетевые технологии, системное администрирование, метки: 3cx v15 sp2 3CX V15 SP2 включает множество исправлений и улучшений производительности. В частности, реализовано назначение прав доступа пользователей к интерфейсу 3CX и групповое редактирование добавочных номеров. Утилита настройки АТС 3CX Configuration Tool для удобства администратора получила веб интерфейс!
Но главное новшество – это выпуск Linux версии системы. 3CX V15 теперь работает на Debian Linux 8! Linux версия имеет практически те же возможности, что и Windows версия. Оставшиеся расхождения будут устранены в ближайшие месяцы.
Почему мы выпустили версию для Linux? Прежде всего, потому что ее проще размещать в облаке. Теперь вы можете установить 3CX на большинстве серверов Linux VPS, использующих технологию Openstack. Крупнейшие международные датацентры, такие как OVH, предлагают такие серверы по цене менее 4$ в месяц! Прямо сейчас вы можете попробовать систему бесплатно на Google Cloud. Linux версия может работать как виртуальная машина, либо на “голом железе”, реализуя сервер связи “под ключ”. Кстати, в ближайшее время появится ISO образ для упрощения установки.
Внимание: Очистите кэш браузера и сконвертируйте аудиофайлы системы. Некорректно записанные аудиофайлы, которые воспроизводятся в Очередях вызовов и IVR меню, не будут проигрываться.Читать полностью »
Netstat, где мои дейтаграммы?
2016-10-16 в 11:05, admin, рубрики: linux, linux kernel, netstat, Настройка Linux, Сетевые технологии, системное администрирование, метки: netstatВероятно, что трудно найти другую, настолько же полезную и плохо документированную программу, как Netstat, имеется в виду, опция показа статистики сетевого потока данных. Когда мы проводим инспекцию состояния сети на отдельно взятом Linux узле, всегда можно быть уверенным, что это утилита имеется в наличии. И вот мы хотим понять — справляется ли сетевой стэк с нагрузкой, или проблема на верхних этажах OSI, собственно там, где сосредоточенно крутятся колесики бизнес-логики нашего приложения.

(5:562)$ netstat -s |wc -l
124
Ура, у нас куча полезной информации, сейчас мы быстренько сообразим, что к чему. Вот только бы понять, что же это за зверь такой timeout in transit, явно что-то нехорошее.
Ядро Linux, спрятанное внутри Windows 10
2016-10-15 в 10:49, admin, рубрики: Alex Ionescu, Black Hat Conference, Black Hat USA, linux, lxss, open source, windows, Разработка под Linux, разработка под windows, реверс-инжиниринг, метки: alex ionescuВ августе 2016 в очередной раз состоялось мероприятие Black Hat USA.
Black Hat Conference — конференция по компьютерной безопасности, объединяющая множество людей, интересующихся информационной безопасностью. Конференцию посещают как представители федеральных агентств и корпораций, так и хакеры. Briefings регулярно проходит в Лас-Вегасе, Амстердаме и Токио. Мероприятие, предназначенное специально для Федеральных служб, проводится в Вашингтоне, округ Колумбия.
Предлагаю вашему вниманию видеозапись и слайды одного из наиболее интересных докладов конференции «Ядро Linux, спрятанное внутри Windows 10». Автором доклада выступил небезызвестный исследователь компьютерной безопасности Алекс Ионеску, автор бестселлера «Windows Internals».
Слайды и листинги кода к выступлению Алекса Ионеску. К сожалению, пока доклад доступен только на английском языке.