Рубрика «security» - 9

image

Zero-click или zero-touch – это удаленная атака на устройство, не требующая от пользователя никаких дополнительных действий. Она может быть проведена по воздуху (OTA, over-the-air): достаточно, чтобы жертва была в радиусе действия нужного беспроводного канала связи. О таких атаках мы и поговорим в этой статье.

Читать полностью »

image

В этом году мы с a1exdandy выступали на конференциях VolgaCTF и KazHackStan с докладом про Patch Diffing программ написанных на Оbjective-С и то, как с его помощью можно искать и находить 0-day и 1-day уязвимости в продуктах компании Apple. Видео выступления можно посмотреть по ссылке, слайды (ссылка на наш сайт), а для чтения статьи добро пожаловать под кат.

Читать полностью »

Доклад Sysdig об использовании контейнеров за 2019: новые сведения о Kubernetes и безопасности - 1

Сегодня мы с огромной радостью представляем доклад Sysdig об использовании контейнеров за 2019 год (Sysdig 2019 Container Usage Report). Kubernetes продолжает набирать обороты, активнее осваиваются облачные архитектуры, и все это меняет не просто паттерны использования, но и процессы и организационные структуры. Удивительно, но в этом году двукратно увеличилось число контейнеров, срок жизни которых не превышает 5 минут. Чем динамичнее становятся сервисы, тем лучше облачные команды сознают необходимость интеграции безопасности в процессы DevOps. В рамках доклада об использовании за 2019 год мы впервые исследуем детали безопасности и соответствия — в дополнение к ряду деталей о том, как клиенты используют контейнеры, Kubernetes и проч.

Читать полностью »

3. Анализ зловредов с помощью форензики Check Point. SandBlast Mobile - 1

Добро пожаловать в третью статью нашего цикла по форезнике от Check Point. На этот раз мы рассмотрим SandBlast Mobile. Мобильные устройства уже давно стали частью нашей жизни. В смартфонах наша работа, наш досуг, развлечения, личные данные. Про это знают и злоумышленники. Согласно отчету Check Point за 2019 год, три самых распространенных вектора атаки на пользователей:

  • Email (вредоносные вложения, ссылки);
  • Web (вирусное ПО, фишинг);
  • Smartphones (вредоносные приложения, поддельные WiFi сети, фишинг).

Первые два вектора мы можем закрыть уже рассмотренными SandBlast Network и SandBlast Agent. Остаются смартфоны, угрозы для которых все чаще фигурируют в новостях. Для защиты этого вектора атаки у Check Point есть специализированное решение — SandBlast Mobile. Ниже мы рассмотрим форензику, которую мы можем получить при расследовании инцидентов на мобильных устройствах.Читать полностью »

Как использовать MySQL без пароля (и рисков для безопасности) - 1

Говорят, что лучший пароль — тот, который не надо запоминать. В случае с MySQL это реально благодаря плагину auth_socket и его версии для MariaDB — unix_socket.

Оба эти плагина — вовсе не новы, о них много говорилось в этом же блоге, например в статье о том, как изменять пароли в MySQL 5.7, используя плагин auth_socket. Однако, разбирая, что новенького в MariaDB 10.4, я обнаружил, что unix_socket теперь устанавливается по умолчанию и является одним из методов аутентификации ("одним из", потому как в MariaDB 10.4 одному пользователю для аутентификации доступно больше одного плагина, что и объяснятется в документе "Аутентификация" от MariaDB 10.04).

Читать полностью »

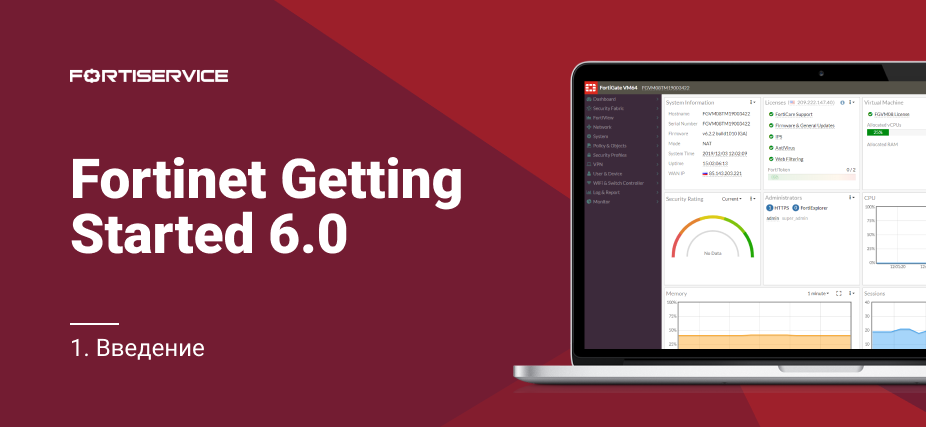
1. Fortinet Getting Started v 6.0. Введение - 1

Добро пожаловать на новый видеокурс, посвященный решениям компании Fortinet — Fortinet Getting Started. По ходу данного курса я расскажу об основных решениях компании в рамках концепции Fortinet Security Fabric, а также на практике покажу работу с двумя основными решениями — межсетевым экраном FortiGate и средством для хранения и анализа логов — FortiAnalyzer’ом. План курса следующий:

  1. Введение
  2. Архитектура решения
  3. Подготовка макета
  4. Firewall Policies
  5. NAT
  6. Web Filtering и Application Control
  7. Antivirus и IPS
  8. Работа с пользователями
  9. Логирование и отчетность
  10. Сопровождение
  11. Лицензирование

Данный видео урок является вводным. Из него вы можете узнать следующее:

  • Основные направления курса
  • Краткую историю компании Fortinet
  • Статистику, выделяющую решения компании от аналогичных

Видео довольно короткое, но оно дает четкое понимание — чему посвящен данный курс, а также знакомит с основной деятельностью компании Fortinet. Если стало интересно, добро пожаловать под кат!
Читать полностью »

Привет! Сегодня мы продолжаем серию статей, в которую войдет 5 подборок бесплатных обучающих курсов от компании Microsoft. Во второй части у нас самые крутые курсы для IT-Администраторов, которые сильнее всего нравятся коллегам.

Кстати!

  • Все курсы бесплатные (вы даже сможете попробовать платные продукты бесплатно);
  • 5/5 на русском языке;
  • Начать обучение можно мгновенно;
  • По окончании вы получите бейдж об успешном прохождении обучения.

Присоединяйтесь, подробности под катом!

Все статьи из серии

Этот блок будет обновляться с выходом новых статей

  1. 7 бесплатных курсов для разработчиков
  2. 5 бесплатных курсов для IT-Администраторов
  3. 7 бесплатных курсов для ************ *******
  4. 6 ***** ****** ****** по Azure
  5. ** ***** ********** ****** ** ********* ** *******

5 бесплатных курсов для IT-Администраторов от Microsoft - 1Читать полностью »

Уже завтра стартует V SOC-Форум — крупнейшее мероприятие по практикам выявления и анализа инцидентов в России. Уверен, что многие читатели этого хаба окажутся там и услышат немало профессиональных докладов по этому направлению информационной безопасности. Но помимо терминов, определений и устоявшейся практики, которая освещается на SOC-Форуме, в реальной жизни каждый из вас наверняка слышал массу разных мнений о функционировании SOC, защите от APT-атак и т. д. Сегодня мы обсудим несколько популярных мифов и легенд.

Мифы и легенды SOCостроителей, или 3 заблуждения о центрах мониторинга и реагирования на кибератаки - 1

Нам интересно и ваше мнение по поводу каждого из них, поэтому ждем ваших комментариев. Добро пожаловать под кат.
Читать полностью »

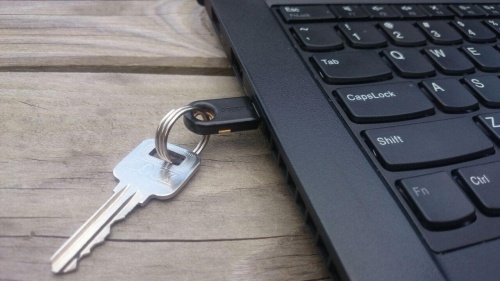
Мне действительно нравится уровень безопасности, предоставляемый U2F, но вместе с безопасностью, необходимо продумать и план восстановления. Потеря доступа к своим самым важным аккаунтам, если с основным U2F токеном что-то случится — серьезная проблема. В то же время, хотелось бы избежать использования бэкапа, который ставит под угрозу безопасность, предоставляемую U2F.

yubikey

Популярные методы бэкапа

На сегодняшний день, образцовая практика — держать второй независимый U2F токен для бэкапа; этот токен должен быть добавлен вручную на каждый сервис и храниться в «безопасном» месте. Другая общепринятая практика — использовать не-U2F метод в качестве бэкапа (OTP, коды восстановления). Честно говоря, оба этих метода оставляют желать лучшего.

Читать полностью »

Полное руководство по настройке HTTP-заголовков для безопасности - 1

Компании, продающие "системы показателей безопасности", сейчас на подъеме, их влияние в сфере корпоративных продаж растет. К тому же есть те, кого низкий рейтинг безопасности у продавцов смущает, и те, кто хотя бы однажды, глядя на рейтинг, отказался от покупки, — я с такими людьми общался.

Я посмотрел, как эти компании вычисляют показатели безопасности других компаний. Оказалось, они смотрят на сочетание использования НТТР-заголовка для безопасности и репутации IP-адресов.

Репутация IP-адреса основывается на данных черных списков и списков спамеров в сочетании с данными о владельце общедоступного IP-адреса. Она, в принципе, должна быть чистой, если ваша компания не рассылает спам и в состоянии быстро определить и остановить вредоносное внедрение. Использование заголовка безопасности НТТР вычисляется аналогично тому, как работает Observatory от Mozilla.

Таким образом, рейтинг большинства компаний, в основном, определяется заголовками, включенными на общедоступных веб-сайтах для безопасности.

Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js