Рубрика «http» - 11

Ребята с Railscamp пришли к выводу, что текущая спецификация HTTP неполна: ибо у разработчиков есть много способов «прострелить себе ногу» в коде, но нет никакого формализованного способа, чтобы сообщить природу ошибки конечному пользователю :)

Был предложен RFC со следующими кодами состояния (HTTP status codes), сообщающими о причинах ошибки. Предполагается, что эти коды будут включены в спецификации HTTP в диапазоне 7xx.

Коды занимают весь диапазон от 701 до 799 и поделены на 10 групп. Вот некоторые из них:

  • 707 — Can't quit vi
  • 724 — This line should be unreachable
  • 725 — It works on my machine
  • 726 — It's a feature, not a bug
  • 735 — Fucking IE
  • 767 — Drunk
  • 780 — Project owner not respondingЧитать полностью »

Security Week 47: закладки в Android, безопасность Wi-Fi, уязвимость NTP - 1В прошлом выпуске я писал о том, что Apple, похоже, по умолчанию шлет информацию об истории телефонных звонков в iCloud, и отключить это возможно только полностью заблокировав облачный бэкап. За неделю это была не единственная новость на тему: отличился и разработчик устройств на базе Android. Исследователи из компании Anubis Networks обнаружили (новость, исследование) в китайских смартфонах OEM-компании Ragentek механизм, который по ряду параметров может быть квалифицирован как бэкдор.

Речь идет о схеме обновления прошивки: программный модуль имеет в смартфонах этого производителя права рута, регулярно запрашивает серверы производителя, и может загружать и устанавливать с них обновления. Вроде бы все неплохо, но есть два «но». Во-первых, все коммуникации ведутся по HTTP, что делает смартфоны уязвимыми для атак типа man-in-the-middle с возможностью выполнения произвольного кода. Во-вторых, из трех зашитых в модуль доменов два разработчики софта просто забыли зарегистрировать — они так и были бы в свободном доступе, но исследователи из Anubis не зарегистрировали их на себя. Мониторинг подключений к доменам позволил оценить примерное количество уязвимых устройств: под три миллиона.

Чуть раньше, 15 ноября, в New York Times со ссылкой на исследовательскую группу Kryptowire рассказали о том, что в ряде Android-устройств производителя BLU Products установлен мониторинговый модуль рекламной сети Adups, высылающий «куда-то в Китай» подробную информацию о пользователе, включая «историю звонков, тексты сообщений» и прочее. Тогда производитель объяснил проблему досадной ошибкой, и выпустил патч. Проходит неделя, и выясняется, что смартфоны BLU подвержены еще и проблеме с загрузчиком обновлений.
Читать полностью »

Представляем вам последнюю статью из цикла по разработке на ASP.NET Core. В данной статье вы узнаете как можно написать свое первое приложение ASP.NET Core на Mac.

ASP.NET Core: Ваше первое приложение на Mac c использованием Visual Studio Code - 1
Читать полностью »

Мы в 1cloud предоставляем услуги аренды виртуальной инфраструктуры и совсем недавно начали поставлять SSL-сертификаты от Сomodo, Geotrust, Rapidssl, Symantec и Thawte. Добавление такой возможности сподвигло нас к беглому анализу публикаций, которые затрагивали те или иные аспекты работы с SSL и выходили на Хабре за последние пару лет.

Мы обнаружили значительный объем переводных материалов и постов в корпоративных блогах, но и без руководств не обошлось. Именно на практической составляющей мы и решили сделать ставку в нашей подборке из полезных материалов.

«Ультимативный» SSL-дайджест: Лучшие практические материалы на Хабре и не только - 1Читать полностью »

Однажды встретились JMeter и незнакомка… - 1
Кадр из фильма «Дом у озера». Встреча (www.kinopoisk.ru)

Джим ещё не знал, как подойти к ней, с чего начать разговор и на каком языке его вести. Но он видел многое, владел языками и имел в рукаве не один козырь. И будучи уверенным в помощи верных друзей (это мы с вами) и забыв про сомнения, шёл на встречу судьбе.

Ниже рассказ о том, как Джим завоёвывал снова и снова сердце незнакомой системы. Не подумайте, что незнакомок было несколько. Она была одна, единственная, но такая разная, и от того истории будут следовать одна за другой.
Читать полностью »

Представляем вам четвертую часть из цикла статей, посвященных работе с ASP.NET Core. Этот материал представляет из себя подробную инструкцию развертывание веб-приложения в службе приложений Azure с помощью Visual Studio.

ASP.NET Core: Развертывание веб-приложения в службе приложений Azure с помощью Visual Studio - 1
Читать полностью »

Протокол HTTP может использоваться не только для веб-страниц. Это еще и мощная платформа для создания API, предоставляющих сервисы и данные. Протокол HTTP прост, гибок и широко распространен. Практически любая существующая платформа имеет библиотеку HTTP, поэтому службы HTTP доступны в большом числе клиентов, включая браузеры, мобильные устройства и традиционные офисные приложения.

В новой статье из серии ASP.NET Core будет описано создание простого веб-API для работы со списком дел.

ASP.NET Core: Создание первого веб-API с использованием ASP.NET Core MVC и Visual Studio - 1
Читать полностью »

Привет! Вчера вечером жена пожаловалась, что не может зайти на сайт детской одежды, потому что с него перебрасывает на совершенно посторонний ресурс. Проверяю сам — действительно, во время загрузки главной страницы (или любой другой, если успеть перейти по ссылке с загружающейся страницы) внезапно перебрасывает на другой домен.

На улице сентябрь и холодает, поэтому решил не отступать перед проблемой и выбрать-таки ребёнку демисезонный костюм, попутно разобравшись в чём же дело!
Читать полностью »

Security Week 37: патчи Windows станут кумулятивнее, Google против HTTP, уязвимость в MySQL - 1С октября Microsoft меняет политику доставки обновлений для ряда операционных систем (новость, пост на Technet). С целью упрощения процесса обновления (и, вероятно, по многочисленным заявкам трудящихся) Windows 7 и 8.1, а также Windows Server 2008 и 2012 будут обновляться одним большим патчем раз в месяц. Преимущества такого подхода очевидны: достаточно посмотреть на дату последнего обновления, чтобы понять актуальность установленных патчей.

Очевидны и недостатки: возможности установки патчей по выбору больше не будет, все будет загружаться и ставиться одним куском. Если какой-то патч оказывается несовместим с установленным ПО или определенными настройками системы — можно будет отказаться только от всего ежемесячного апдейта сразу. Именно с установкой по выбору Microsoft и планирует бороться: ведь по сути такой подход приводит к фрагментации, вместо одной версии Windows приходится иметь дело чуть ли не с десятком, что усложняет и поддержку, и тестирование.

Впрочем, остается одна лазейка: кумулятивный патч включает в себя и обновления безопасности, и обновления, направленные на повышение надежности работы. Можно выбрать и устанавливать только security-фиксы и больше ничего, но эта опция рассчитана на клиентов из числа крупных компаний. Новая политика может выйти боком при использовании специализированного софта с жесткими требованиями по совместимости. Примеров, когда выход патча ломал совместимость немало: можно вспомнить проблемы с софтом от Citrix после апдейта Windows 10, или скажем поломку системы конфигурации через Powershell (вот тут интересный момент — по ссылке левая рука Microsoft жалуется на баги у правой).
Читать полностью »

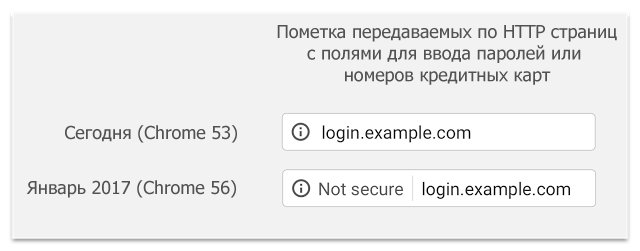
Chrome начнёт помечать небезопасными страницы, открытые по HTTP - 1Пока люди всего мира изобретают новые, полезные технологии, другие люди решают, что из старых, проверенных, но, вероятно, не таких полезных технологий считать, увы, небезопасным и вредным. Что же, компания Google сообщила, что с января 2017 (с Chrome версии 56) при просмотре в Chrome сайты, которые передают пароли и номера кредиток по протоколу HTTP, будут маркироваться как небезопасные. Это делается в рамках долгосрочного плана перехода к маркировке всех не-HTTPS сайтов как небезопасных.
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js