

Академия e-Legion продолжает набор студентов, а те, кто уже учатся, перешли ко второму блоку программы. В посте рассказываем, чему уже научились и что ждёт студентов на втором этапе.Читать полностью »
Академия e-Legion продолжает набор студентов, а те, кто уже учатся, перешли ко второму блоку программы. В посте рассказываем, чему уже научились и что ждёт студентов на втором этапе.Читать полностью »

Представленные для глобального рынка на выставке Mobile World Congress 2018 флагманские смартфоны Sony Xperia XZ2 и Xperia XZ2 Compact добрались до России. Выход новых моделей в нашей стране был анонсирован 22 февраля на специальном мероприятии, проведенном российским офисом Sony Mobile. Рассказываем, почему устройства 2018 года заслуживают внимания, сколько они будут стоить в официальной рознице и какие бонусы получат покупатели, оформившие предзаказ до 5 апреля.
Читать полностью »
В прошлой статье мы разбирали как можно добавить в плеер с открытым исходным кодом Vanilla Music возможность переключения треков при помощи клавиш громкости, если при этом устройство находится в кармане(например). В этой статье продолжим модификацию основной идеей для которой послужила следующая мысль — как можно переключать треки, не касаясь смартфона, не разблокируя его — в общем с минимальными усилиями.
Читать полностью »
Новость
 А вот любопытная свеженькая находка наших коллег. Некие предприимчивые товарищи решили снабдить публику необычными новостями. Впрочем, новости были так себе: не очень свежий эксплойт IE да троян Buhtrap, известный с 2014 года. И все это добро вывесили на ряд российских новостных сайтов, откуда и раздавали читателям. Незаметно, разумеется.
Эксплойт для Internet Explorer (CVE-2016-0189), также известный как VBScript Godmode, злоумышленники писали не сами — попятили из открытого источника. Троян, по сути, тоже лишь слегка модифицировали. Он, кстати, всегда использовался для воровства денег со счетов юридических лиц. Так что, по всей видимости, и тут была попытка добраться до компьютеров финансистов.Читать полностью »
В 2013-году Facebook выпустил функцию Chat Heads для своего мессенджера, который позволяет вести переписку, не открывая сам мессенджер путем нажатия на маленькое круглое окошко, которое всегда висит на дисплее даже поверх других приложений:
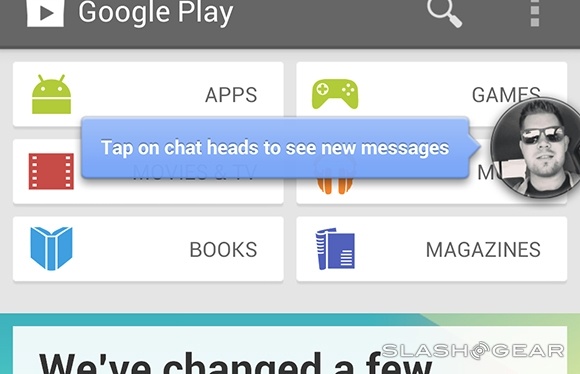
Facebook одним из первых продемонстрировал реализацию «Drawing over other apps». Данную возможность разработчики сейчас используют в различных типах приложений — от боковых смарт-меню до записи экрана. В этой статье, хочу продеменстрировать процесс написания приложения-поверх-других-приложений на примере «анти-шпионской» программы Khameleon.Читать полностью »
(*одно из значений слова flutter — порхать)
Разбираемся, есть ли жизнь сохранение состояния во Flutter-приложении. Что будет, если ОС решит его перезапустить. Куда денется пользовательский ввод и навигация, и как с этим справляться.
Дисклеймеры:
Согласно BetaNews, из 30 лучших приложений с более чем 500 000 установок 94% содержат по меньшей мере три уязвимости среднего риска, а 77% содержат хотя бы две уязвимости с высоким уровнем риска. Из 30 приложений 17% были уязвимы для атак MITM, подвергая все данные перехвату злоумышленниками.
Кроме того, 44% приложений содержат конфиденциальные данные с жесткими требованиями к шифрованию, включая пароли или ключи API, а 66% используют функциональные возможности, которые могут поставить под угрозу конфиденциальность пользователей.
Именно поэтому мобильные устройства являются предметом многих дискуссий по вопросам безопасности. Принимая все это во внимание, мы в Hacken решили рассмотреть методологию OWASP Mobile TOP10 с целью продемонстрировать процесс проведения анализа мобильных приложений на уязвимости.
OWASP Mobile TOP 10 — одна из основных методологий тестирования приложений на уязвимости. В таблице 1 описаны 10 уязвимостей, которые применяются для характеристики уровня безопасности приложения [2,7,11].
Тестирование — одна из важнейших частей разработки качественных программных продуктов. Сегодня мы поговорим о некоторых методологиях и библиотеках, разработанных и используемых нашей командой для написания тестов Android приложений.

Начнем с самых базовых вещей, потому более опытные разработчики могут перейти сразу к разделу об инструментах для UI тестирования. Для тех, кому хочется узнать или освежить базовые вещи — приятного чтения.

И вновь завершился очередной отборочный online-этап ежегодного соревнования по кибербезопасности — NeoQUEST-2018.
Что было? Хм… Оказалось, что в Атлантиде тоже используют Android, но файлы передают по старинке: с помощью Bluetooth, беспокоятся о безопасности транзакций и создают распределенные сети, взламывают сайты конкурентов и используют информационную разведку, а ещё — почти все компьютеры работают на таинственном «QECOS», написанном на LUA, но с большим количеством опечаток. Как здесь выжить? Читайте под катом.
Читать полностью »
Сообщество мобильных разработчиков XDA Developers обнаружило, что Google начала блокировать свои приложения на устройствах, с нелецензионными версиями Android. При попутке установки программ Google, например Play Store, Gmail, Google Maps и других появляется сообщение «это устройство не сертифицировано Google» и инсталляция прерывается.