
Рубрика «csrf»

Безопасность REST API от А до ПИ
2020-05-25 в 8:10, admin, рубрики: api, authentication, Clickjacking, cookies, CORS, csrf, cwe, http, HTTPS, injection, IT-стандарты, OWASP, rest api, security api, security web, token, xss, Анализ и проектирование систем, информационная безопасность, Разработка веб-сайтовВведение
Умение реализовать грамотное REST API — полезный навык в наше время, т.к. все больше сервисов предоставляют свои возможности с помощью API. Но разработка REST API не ограничивается реализацией HTTP запросов в определенном стиле и формированием ответов в соответствии со спецификацией. Задача обеспечения безопасности REST API не так очевидна, как, например, обеспечение безопасности баз данных, но ее необходимость не менее важна.
В настоящее время многие онлайн системы с помощью API передают приватные данные пользователей, такие как медицинские или финансовые. Текущая же ситуация с безопасностью в веб-приложениях весьма печальна: по данным Comnews порядка 70% содержат критические уязвимости. Поэтому всем, кто участвует в проектировании, реализации и тестировании онлайн систем, важно иметь общую картину по существующим угрозам и способам обеспечения безопасности как всей системы, так и используемого REST API.
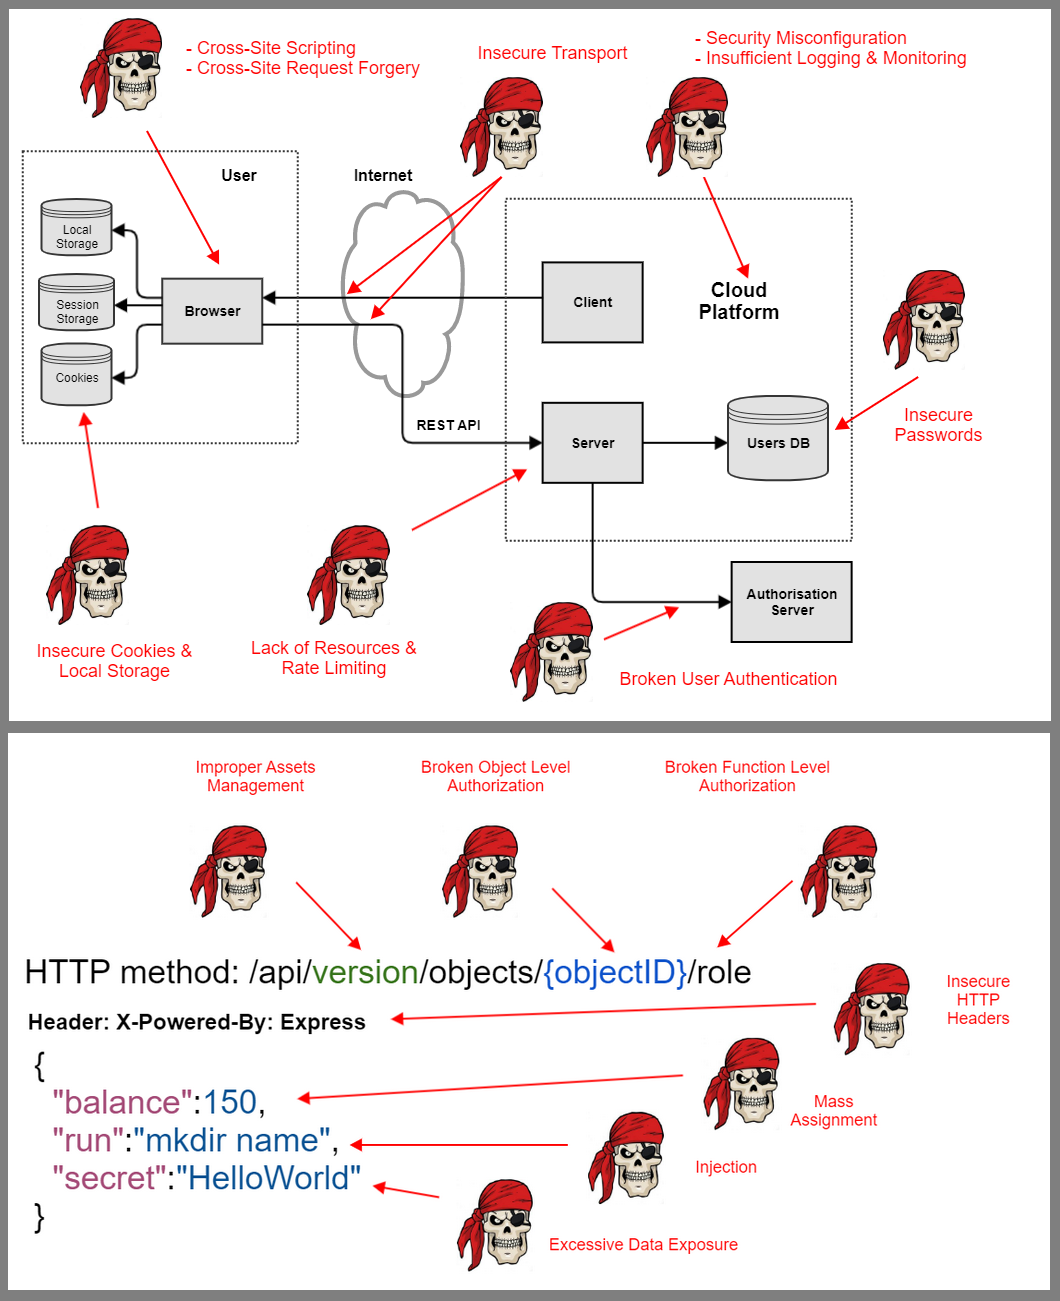
В статье я попытался обобщить информацию о существующих уязвимостях REST API, чтобы у читателей сложилась общая картина. На схемах представлена современная архитектура клиент-сервер и обобщенный REST API запрос с потенциальными угрозами безопасности. Далее я подробнее расскажу об этих угрозах, и как технически реализовать защиту от них.
Hack The Box. Прохождение Bankrobber. XSS, SQL инъекция, CSRF, port forwarding
2020-03-09 в 8:13, admin, рубрики: csrf, ctf, hackthebox, HTB, pentest, port forwarding, pwntools, python, ralf_rt, xss, информационная безопасность
Продолжаю публикацию решений отправленных на дорешивание машин с площадки HackTheBox. Надеюсь, что это поможет хоть кому-то развиваться в области ИБ. В данной статье мы угоним куки администратора сайта через XSS, узнаем код с помощью SQL инъекции, получим шелл через форму выполнения команды с помощью XSS и CSRF, прокинем порт из Windows и побрутим PIN легенького приложения перевода средств с помощью pwntools.
Подключение к лаборатории осуществляется через VPN. Рекомендуется не подключаться с рабочего компьютера или с хоста, где имеются важные для вас данные, так как Вы попадаете в частную сеть с людьми, которые что-то да умеют в области ИБ :)
- PWN;
- криптография (Crypto);
- cетевые технологии (Network);
- реверс (Reverse Engineering);
- стеганография (Stegano);
- поиск и эксплуатация WEB-уязвимостей.
Вдобавок к этому я поделюсь своим опытом в компьютерной криминалистике, анализе малвари и прошивок, атаках на беспроводные сети и локальные вычислительные сети, проведении пентестов и написании эксплоитов.
Читать полностью »
Криптографические атаки: объяснение для смятённых умов
2019-08-04 в 13:41, admin, рубрики: CBC, CRIME, csrf, DROWN, freak, Logjam, poodle, rsa, SSL, TLS, Алгоритмы, атака Воденэ, атака Келси, атака оракула, брутфорс, Иллюзия обмана, информационная безопасность, криптография, предвычисления, Серверное администрирование, социальная инженерия, Тестирование веб-сервисовПри слове «криптография» некоторые вспоминают свой пароль WiFi, зелёный замочек рядом с адресом любимого сайта и то, как трудно залезть в чужую почту. Другие вспоминают череду уязвимостей последних лет с говорящими аббревиатурами (DROWN, FREAK, POODLE...), стильными логотипами и предупреждением срочно обновить браузер.
Криптография охватывает всё это, но суть в ином. Суть в тонкой грани между простым и сложным. Некоторые вещи просто сделать, но сложно вернуть обратно: например, разбить яйцо. Другие вещи легко сделать, но трудно вернуть обратно, когда отсутствует маленькая важная решающая часть: например, открыть запертую дверь, когда «решающая часть» является ключом. Криптография изучает эти ситуации и способы их практического использования.
За последние годы коллекция криптографических атак превратилась в зоопарк кричащих логотипов, набитых формулами научных статей и породила общее мрачное ощущение, что всё сломано. Но на самом деле многие из атак основаны на нескольких общих принципах, а бесконечные страницы формул часто сводятся к простым для понимания идеям.
Читать полностью »
Конференция BLACK HAT USA. Ботнет из миллиона браузеров. Часть 2
2018-10-16 в 21:03, admin, рубрики: Browserscope, csrf, phantomjs, безопасность браузеров, Блог компании ua-hosting.company, информационная безопасность, конференции, пентестер, ПрограммированиеКонференция BLACK HAT USA. Ботнет из миллиона браузеров. Часть 1
Мэтт Йохансон: сейчас я покажу, как вводить этот код. Существует множество рекламных сетей, но мы выбрали эту, потому что она позволяет нам делать то, что мы хотим.
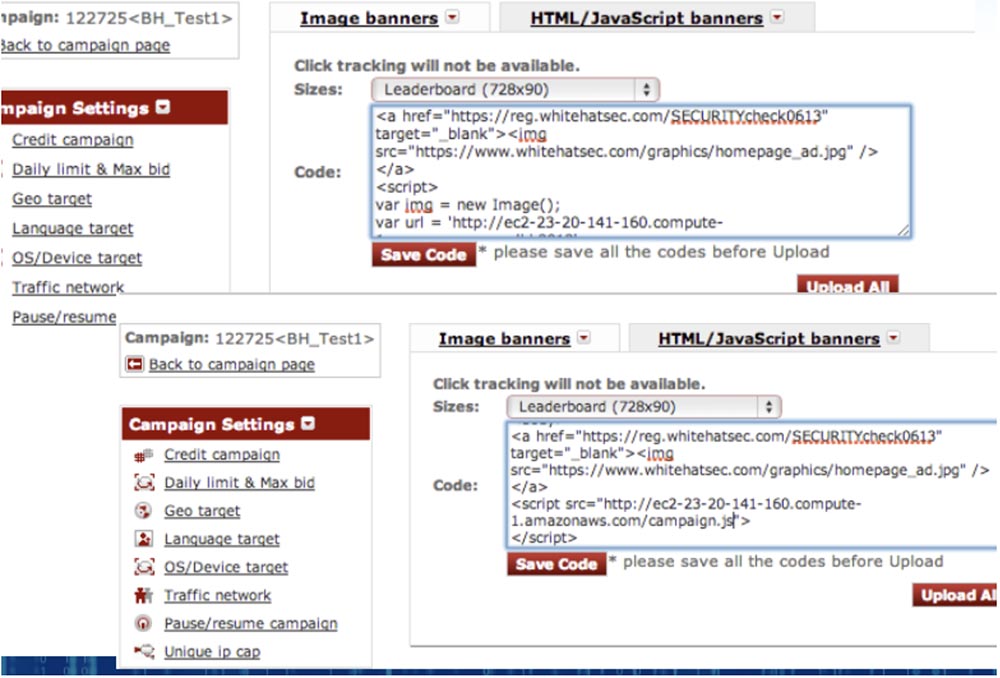
Вы можете выбрать изображение баннера достаточно большого размера, вставить его сюда и присвоить ему URL, так, чтобы после нажатия на баннер пользователь переходил на нужный сайт. Владельцы этой рекламной сети предоставляют опцию HTML JavaScript, это звучит очень хорошо.
Мы начали с того, что показано в верхней части слайда и должны были пойти через весь процесс утверждения, что было, наверное, самое сложное в нашем исследовании. Это произошло не по тем причинам, о которых вы подумали, а потому, что они не очень хорошо представляют значение JavaScript и особо об этом не заботятся. На самом деле они заботились о том, чтобы объявление выглядело красиво и работало как реклама, так что я не мог продолжать идти нашим невидимым путём и просто разметить где-то на заднем плане наш мистический код JavaScript.
Мы вставили скрипт выполнения кода, который разработал Джереми, вы видите его в текстовом поле в нижнем окне, и он был утверждён рекламщиками без всяких проблем. Однако мы хотели иметь возможность перенастроить его в любой момент, чтобы разнообразить исследования, потому что такие вещи, как URL-адреса, часто меняются. Но если бы мы захотели попробовать что-то новое, нам бы заново пришлось пережить процесс утверждения. Это не занимает много времени, но просто раздражает, потому что иногда они одобряли это, а иногда им что-то в этом не нравилось и нам приходилось вносить изменения.
Например, один раз почтовое приложение раскрыло теги скриптов, весь код JavaScript исчез, и мне пришлось его переместить. Пришлось объяснять им, почему здесь нужно поставить меньше на 1 знак, а там на 1 знак больше, после чего они сообщили, что объявления не отображаются должным образом, в общем, это было весело.Читать полностью »
Конференция BLACK HAT USA. Ботнет из миллиона браузеров. Часть 1
2018-10-14 в 21:00, admin, рубрики: Browserscope, csrf, безопасность браузеров, Блог компании ua-hosting.company, информационная безопасность, конференции, пентестер, ПрограммированиеДжереми Гроссман: я рад приветствовать всех вас и хочу сказать, что мы готовили эту презентацию целых 6 месяцев, поэтому стремимся как можно скорее поделиться своими достижениями. Хочу поблагодарить весь штат Black Hat за приглашение, мы возвращаемся сюда каждый год, мы любим это событие. Спасибо вам за «Чёрную шляпу»! Мы постараемся, чтобы сегодняшняя презентация проходила весело, но сначала хотим представиться.
Я являюсь основателем и руководителем разработки новых продуктов компании WhiteHat Security, расположенной в Санта-Кларе, Калифорния. В нашей компании около 300 сотрудников.
Мэтт работает управляющим центра по исследованию угроз безопасности. У «белоголовых» мы главным образом занимаемся тем, что вламываемся на веб-сайты, находим в них уязвимости и делаем это в массовом масштабе. Но у нас ещё остаётся немного времени на исследования, так что сегодня мы собираемся начать взламывать браузеры и использовать их для взлома сайтов и показать вам полный цикл веб-безопасности. Впервые я выступил здесь в 2002 году. Большую часть времени я занимаюсь исследованиями в области разработки и презентации наших продуктов.
Мэтт Йохансон: у меня имеется опыт работы в качестве тестера на проникновение (пентестера), и свою работу в компании я начал со взлома сайтов, поскольку до этого сам возглавлял армию хакеров. Я провожу крутые исследования и много беру за это, так что можете ко мне обращаться.
Джереми Гроссман: итак, начнем нашу вечеринку. Я не думаю, что здесь есть хотя один человек, который сегодня не заходил в Интернет. Может быть сейчас вы не подключены к Интернет, но когда придёте домой, все присутствующие здесь и все, кого вы знаете, все будут с ним взаимодействовать с помощью браузера. Это просто часть нашей повседневной жизни, и я опишу вам, что это означает, но в первую очередь Интернет предназначен для работы. Мы не взламываем Интернет, мы стараемся использовать его для своих целей.Читать полностью »
[BugBounty] Раскрытие 5 миллионов ссылок в приватные чаты Telegram и возможность редактирования любой статьи telegra.ph
2018-03-29 в 14:08, admin, рубрики: csrf, disclosure information, telegram, telegram api, telegram bots, Telegraph, информационная безопасность, Программирование, Разработка веб-сайтов, Тестирование IT-систем, Тестирование веб-сервисов, уязвимости
Вот уже больше года я пользуюсь мессенджером Telegram: это удобно и, насколько мне казалось, полностью конфиденциально. Так как я исследователь безопасности web-приложений, то должен был проверить соответствующую версию приложения на уязвимости. Я не видел в этом острой необходимости из-за репутации мессенджера как «самого защищенного». Я думал, что зря потрачу своё время и ничего не найду. Но недавно, тестируя один сайт, который взаимодействовал с доменом t.me, мне довелось усомниться в безопасности Тelegram, и решимость проверить его на уязвимости быстро возросла.Читать полностью »
Как я взломал компании, связанные с криптовалютой, и заработал на этом $60 000
2017-12-21 в 15:24, admin, рубрики: bitcoin, blind xss, csrf, disclosure information, Ethereum, idor, okex, poloniex, xss, биткоин, доверительное управление, ефир, инвестирование, инвестиции, информационная безопасность, криптовалюта, Программирование, Тестирование IT-систем, Тестирование веб-сервисов, уязвимость, финансы в IT
Биткоин и криптовалюты в целом сейчас у всех на слуху. Моё знакомство с криптовалютами произошло примерно 5 месяцев назад, именно тогда я начал инвестировать в bitcoin и ethereum, курс на тот момент был по $1900 за btc и $89 за эфир. Для того, чтобы вы могли понять, какой профит я получил, скажу, что на момент написания статьи биткоин стоит $18 100, а эфир $830 и продолжает выходить на орбиту вместе с остальными криптовалютами. Подумал, что будет отлично посмотреть насколько безопасны сервисы, в которых я держу свои криптовалютные сбережения, торгую ими или отдаю в доверительное управление.
Читать полностью »
Обновления Magento, Защита от вредных администраторов, утечки данных, исполнения кода
2017-09-15 в 19:07, admin, рубрики: csrf, Magento, magento 2, open source, xss, безопасность веб-приложений, информационная безопасность, Разработка под e-commerce
Обновления Magento 2.1.9, 2.0.16, принесли множество заплаток в том числе от XSS, CSRF, неавторизированные утечки данных, защита от администраторов/операторов магазинов.
Зацепило даже Magento 1.x, 1.9.3.6 и 1.14.3.6 получили обновления.
Для простоты назовем плохого администратора/оператора — Одмин.
Обновление: Добавлено описание того как происходит утечка данных о заказанных товарах.
Читать полностью »
Пер. Под катом вас ждет перевод смешноватой и несложной статьи о CSRF и новомодном способе защиты от него. Читать полностью »