Рубрика «microsoft» - 78

Персона. Андерс Хейлсберг – создатель Turbo Pascal, Delphi и C# - 1
«Я написал огромное количество полезных программ. И совсем немного бесполезных»

У некоторых людей есть потребность создавать что-то новое. Когда эта потребность реализуется в полной мере, появляются произведения искусства, научные открытия, прорывные технологии. Таким человеком является Андерс Хейлсберг, создатель Turbo Pascal, Delphi и C#.

Для многих студентов ВУЗов Turbo Pascal до сих пор остается первым языком, с которого начинается знакомство с программированием. В свое время он был своеобразным прорывом в разработке программного обеспечения. Недаром «в народ» пошел не Pascal, а именно Turbo Pascal.

Однако Хейлсберг на этом не остановился. Благодаря его неугасающей потребности создавать новое появились Delphi и С#. Поэтому для многих Андерс является одним из «супергероев» ИТ-индустрии.Читать полностью »
Представляем вам четвертую часть из цикла статей, посвященных работе с ASP.NET Core. Этот материал представляет из себя подробную инструкцию развертывание веб-приложения в службе приложений Azure с помощью Visual Studio.

ASP.NET Core: Развертывание веб-приложения в службе приложений Azure с помощью Visual Studio - 1
Читать полностью »

В предыдущих постах нашего корпоративного блога мы несколько раз касались темы поддержки подсистемы Linux на Windows 10 (WSL), а также описывали особенности ее технической реализации. Бета-версия этой подсистемы была доставлена пользователям в выключенном виде в рамках обновления Windows 10 Redstone 1 (Anniversary Update) в августе этого года.

Microsoft предоставит антивирусам возможность контроля за активностью подсистемы Linux на Windows 10 - 1

Недавно Microsoft начала анонсировать изменения в ядре Windows, которые помогут AV-драйверам правильным образом работать с процессами подсистемы Linux, в контексте которых запускаются исполняемые ELF-файлы.

Читать полностью »

Security Week 44: zero-day в Windows, уязвимость в ботнете Mirai, серьезные дыры в MySQL - 1У нас очередная неделя патчей с нюансами. Начнем с очередной новости про ботнет Mirai, использовавшийся для минимум двух масштабных DDoS-атак. Благодаря утечке исходников эта казалось бы одноразовая история превращается в масштабный сериал с сиквелами и приквелами. На этой неделе появился еще и спин-офф: исследователи из Invincea Labs откопали в атакующем коде Mirai три уязвимости (подробно в этой новости или в оригинальном исследовании).

Самая серьезная уязвимость приводит к переполнению буфера в коде Mirai. Проблема заключается в некорректной обработке заголовка HTTP Location, который может присутствовать в ответе атакуемого сервера. Код отвечает за удаление префикса http:// из полученной строки. Сделано это очень просто: берем длину строки и вычитаем из нее количество знаков префикса (семь штук). Если подсунуть в ответе очень короткий заголовок Location (из пяти символов), то у нас получится отрицательное число (5-7 = -2), что и приводит к переполнению буфера и сбою.

Важный момент: сбой происходит в процессе, выполняющем атаку. То есть можно таким образом прекратить атаку с зараженного устройства, но не выключить его из ботнета. В общем, получается какая-то очень знакомая, но перевернутая ситуация. Если бы речь шла о легитимной программе, мы бы говорили о «критической уязвимости, которая может быть легко эксплуатирована злоумышленником с помощью специально подготовленного ответа на http-запрос» или как-то так. Срочно патчить! А тут? По идее, наоборот, появляется возможность эффективно гасить атаки. Но возникает вопрос морально-этического плана: а не является ли эта процедура «взломом в ответ на взлом»?
Читать полностью »

Продолжаем проверять проекты Microsoft: анализ PowerShell - 1

Для корпорации Microsoft в последнее время стало 'доброй традицией' открывать исходные коды своих программных продуктов. Тут можно вспомнить про CoreFX, .Net Compiler Platform (Roslyn), Code Contracts, MSBuild и прочие проекты. Для нас, разработчиков статического анализатора PVS-Studio, это возможность проверить известные проекты, рассказать людям (и разработчикам в том числе) о найденных ошибках и потестировать анализатор. Сегодня речь пойдёт об ошибках, найденных в ещё одном проекте Microsoft — PowerShell.
Читать полностью »

Очередной исторический виток: инновации ради инноваций от Apple и близкий триумф Microsoft - 1
Научная фантастика предсказала множество технологий будущего

Мы привыкли к тому, что каждый год ведущие технологические гиганты представляют продукты, которые меняют наше понимание компьютерного рынка. Но не в этот раз. После прошедших недавно презентаций компаний Apple и Microsoft потребители все чаще задаются одним и тем же вопросом: «а что, собственно, происходит?»

На тему нависающей над сектором стагнации ходят разговоры разного толка. Кто-то утверждает, что период инноваций закончился, а кто-то, что потребители просто «зажрались» и все стало настолько хорошо, что удивлять уже нечем.

Так это мы не можем разглядеть прогресс, столь стремительно шагающий по планете последние десять лет, или мы и вправду замедлились?

Сегодня на рынке можно выделить трех ведущих игроков, хотя их продукция и не слишком сильно пересекается. Это Google, Apple и Microsoft. Речь, в основном, пойдет о недавно прошедших презентациях Apple и MS и о том, что же нам показали.

Инновации ради инноваций

Да простят меня поклонники компании из Купертино, но последний год у Apple откровенно не задался.

Еще со времен Джобса Apple привыкла быть, как они сами выражались «на острие инноваций». И в какое бы исступление не впадали противники «яблочной» продукции и не приводили доводы о том, что все представляемое Apple как инновации было придумано и реализовано другими производителями задолго до них, стоит отдать должное, что именно Apple выводила использование всех этих разработок на качественно новый уровень.
Читать полностью »

Google опять раскрыла непропатченную уязвимость в Windows - 1
В драйвере win32k.sys опять проблема

На первый взгляд может показаться, что компания Google поступила безответственно и нарушила IT-этикет, не дав Microsoft времени на исправление бага. Специалисты Google Threat Analysis Group опубликовали факт наличия опасной уязвимости в Windows всего через 10 дней после того, как сообщили о ней в Microsoft. У редмондской компании просто физически не было времени, чтобы проверить баг, протестировать его на всех конфигурациях, подготовить патч, протестировать его на всех конфигурациях — и выкатить обновление в Windows Update. Уязвимость до сих пор не закрыта.
Читать полностью »

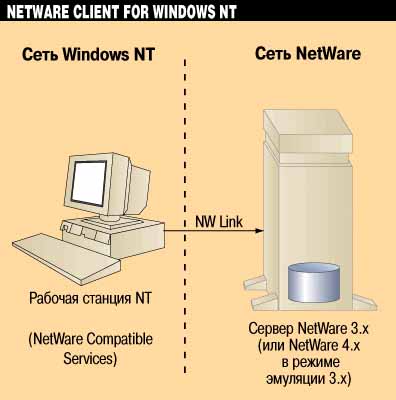
Как Windows NT стала «убийцей» Novell NetWare OS - 1

Когда-то сетевая операционная система Novell NetWare была лидером мирового рынка. Когда-то в ее основу были заложены самые прогрессивные идеи. Однако в ИТ-индустрии все быстро устаревает, а конкуренты никогда не дремлют.

Microsoft Windows NT – более молодая ОС по сравнению с NetWare. Корпорация Билла Гейтса не могла упустить рынок сетевых операционных систем. Включившись в борьбу позже, но со свойственным ей размахом, Microsoft начала быстро осваивать рынок и смогла избежать некоторых ошибок первопроходцев.Читать полностью »

Делимся новым контентом по DevOps: курсы Microsoft Virtual Academy на русском языке, видео-уроки по DevOps-практикам на Channel 9 и подборка полезных материалов.

Подборка полезных материалов по DevOps - 1
Читать полностью »

Представляем перевод серии статей, посвященных безопасности в IoT. Первый материал будет более теоретический и посвящен обзору возможностей Microsoft Azure IoT Suite.

Безопасность в IoT: Azure IoT Suite для тех, кто начинает с нуля - 1
Читать полностью »


https://ajax.googleapis.com/ajax/libs/jquery/3.4.1/jquery.min.js