
Вступивший в действие в мае этого года GDPR серьезно повлиял на рынок интернет-маркетинга. Его участникам хочется формировать максимально точную аудиторию для показа объявлений, но теперь для этого необходимо получить явное согласие пользователя, иначе даже небольшой нишевый ресурс может нарваться на многомиллионные штрафы. Некоторые ресурсы закрылись, но многие преобразуются в соответствии с новыми требованиями. И наш проект сервиса управления рекламными кампаниями для клиента из США – отличный тому пример.
Рубрика «gdpr» - 5
Как мы сделали сервис рекламных кампаний, соответствующий положениям GDPR
2018-12-11 в 9:09, admin, рубрики: DMP, gdpr, kotlin, link shortener, mongodb, postgresql, redis, Блог компании Maxilect, Законодательство в IT, интернет-маркетинг, медийная реклама, музыкальный бизнес, таргетинг, укорачиватель ссылок, Управление медиа, управление рекламой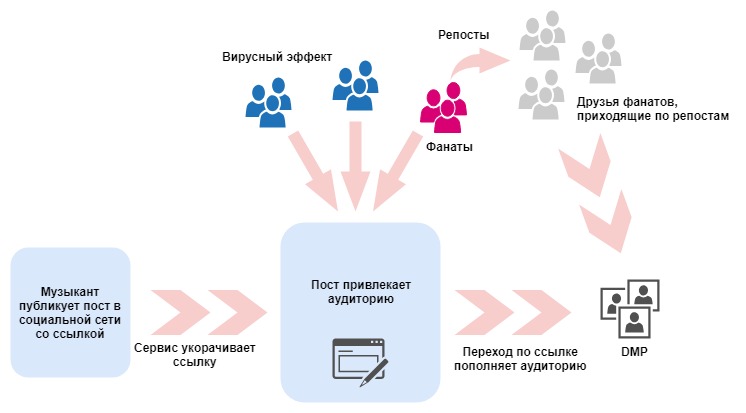
«GDPR 2.0»: чего ждать от ePrivacy Regulation
2018-12-09 в 10:09, admin, рубрики: 1cloud, cookies, ePrivacy, gdpr, Блог компании 1cloud.ru, Законодательство в IT, персональные данныеВ нашем блоге мы уже рассказывали об обработке персональных данных в Беларуси, регулировании в США и Европе. Обсудим еще один европейский законопроект, который будет своеобразным дополнением к GDPR и ужесточит правила работы с cookies и ПД.
История защиты персональных данных: как появился GDPR
2018-11-30 в 7:14, admin, рубрики: Data Privacy, gdpr, IT-стандарты, Блог компании Digital Rights Center, ЕС, Законодательство в IT, защита персональных данных, информационная безопасность, Исследования и прогнозы в IT, персональные данные
С момента вступления в силу 25 мая 2018 года европейского регламента по защите персональных данных (General Data Protection Regulation – GDPR) прошло уже 6 месяцев. Этот закон распространяет свое действие в том числе и на территорию Российской Федерации, но лишь косвенно и далеко не всегда. Подробности о территориальном применении GDPR можно узнать из недавнего Гайдлайна европейского совета по защите данных (European Data Protection Board).
По этой и не только причине, защита персональных данных в нашей стране обделена серьезным вниманием как со стороны юристов, так и со стороны широкой общественности. Нередко можно столкнуться со мнением, что GDPR – просто искусственное, ни на чем не основанное нововведение европейских законодателей. На самом же деле, этот регламент является результатом длительного развития концепции фундаментальных прав и свобод человека, которая берет свое начало задолго до 25 мая 2018 года.
Как появился GDPR и откуда вообще взялась необходимость в приватности данных? Чтобы разобраться в этом вопросе, нужно обратиться к истории развития защиты персональных данных.
Читать полностью »
Американский аналог GDPR: что нужно знать об акте CCPA
2018-09-11 в 19:03, admin, рубрики: CCPA, gdpr, Блог компании ИТ-ГРАД, Законодательство в IT, ИТ-ГРАД, ПД, персональные данные, Разработка веб-сайтовВ мире появляется все больше аналогов GDPR. Недавно подобный законопроект разработали в Индии, сейчас на очереди США. Пример с Европы взяла Калифорния, одобрив собственный закон, регулирующий правила работы с персональными данными пользователей.
California Consumer Privacy Act, или CCPA, вступит в силу 1 января 2020 года. Далее рассмотрим основные положения закона, который разработали и приняли всего за неделю.

Три месяца спустя: как GDPR повлиял на работу c cookies
2018-09-08 в 14:26, admin, рубрики: cookies, gdpr, Блог компании ИТ-ГРАД, законодательство, ИТ-ГРАД, Разработка веб-сайтовЕвропейский регламент по защите данных — GDPR — вступил в силу три месяца назад. За это время объем cookie на европейских новостных сайтах сократился примерно на четверть.
Сегодня рассказываем, как новые требования отразились на работе сайтов.
Data Protection Officer — GDPR обновляет профессию
2018-08-21 в 6:08, admin, рубрики: Data Privacy, DPO, gdpr, IT-стандарты, бизнес-модели, Блог компании Digital Rights Center, ЕС, защита персональных данных, информационная безопасность, Исследования и прогнозы в IT, персональные данные
25 мая 2018 года вступил в силу новый европейский регламент по защите персональных данных (далее GDPR – General Data Protection Regulation). Этот регламент известен своим экстерриториальным действием: он обязателен к применению во всех странах ЕС, а при некоторых условиях распространяет своё действие и на неевропейские компании или вынуждает их приводить свою деятельность в соответствие требованиям GDPR, чтобы не потерять европейского партнера. Следовательно, российский бизнес тоже может быть затронут новым законом, общий анализ которого доступен здесь. GDPR усиливает ранее установленный режим защиты персональных данных, а также вводит новые обязательства для организаций, обрабатывающих такие данные.
В частности, регламент провёл модернизацию уже существовавшей профессии ответственного по защите данных (далее DPO — Data Protection Officer). Эта должность была предусмотрена ещё рамочной директивой 1995 года, которая и была заменена новым текстом. Предыдущее законодательство регламентировало деятельность такого специалиста, но не настаивало на его назначении в обязательном порядке.
Читать полностью »
GDPR: Data mapping или как клиенты находят давно забытые ноутбуки
2018-08-06 в 13:54, admin, рубрики: gdpr, Законодательство в IT, Законодательство и IT-бизнес, защита данныхData mapping или Data audit, или Data flow audit report
В принципе, не важно как это называется, если ты, к примеру, разработчик онлайн игр и готов узнать, что cookie и IP-адрес по европейским законам — это персональные данные, которые вы обрабатываете и которые, скорее всего, были переданы какой-нибудь маркетинговой компании в России без должного внимания. Возможно данные потенциальных клиентов пылятся на жестком диске сломанного ноутбука, который должен был пойти на запчасти, но всё ещё мирно покоится в картонной коробке у мамы. Или именно сейчас какой-нибудь начинающий специалист из вашей команды с лёгкостью оставил флешку с данными в автомобиле, забежав в магазинчик за колой после жаркого совещания.
«Окей», — скажете вы. – «Мы понимаем, что ты хочешь сказать – риски утраты и бла-бла-бла».
«Не только», — отвечу я вам.
В соответствии с GDPR, да и в принципе у дорожащей репутацией компании, такое происходить не должно. Если конечно у вас нет лишних 20 млн. евро на оплату штрафа.
Читать полностью »
Жертвы GDPR: кто уже прекратил работу из-за нового регулирования персональных данных
2018-07-28 в 15:05, admin, рубрики: gdpr, Блог компании ИТ-ГРАД, Законодательство в IT, ИТ-ГРАД, персональные данные, разработка игр, Управление медиаЕвропейский общий регламент по защите данных вступил в силу два месяца назад. Пока IT-сектор размышляет о будущем крупных информационных гигантов, перемены уже происходят и на более низком уровне: многие компании закрылись, другие — пытаются адаптироваться.

Приложение Burger King: насмешка над защитой персональных данных. Исправляем?
2018-07-13 в 19:26, admin, рубрики: Burger King, gdpr, Аналитика мобильных приложений, безопасность, Блог компании РосКомСвобода, Законодательство в IT, запись экрана, информационная безопасность, метрика, персональные данные, разработка мобильных приложений, слежка
После того, как Хабр буквально за сутки разорвала серия статей про вкусную еду слежку за пользователями от Burger King (раз, два, три), разработчик приложения e-Legion опубликовал на Хабре ответный пост.
Да, ажиотаж эта тема вызвала серьезный, на текущий момент суммарно эти статьи просмотрели больше 230 тысяч раз и оставлено больше 1000 комментариев.
В своей статье разработчик пытается опровергнуть доводы молодого человека, рассказавшего о том, как приложение Burger King не очевидным образом мониторит поведение пользователей, и утверждает, что обработка персональных данных соответствует даже GDPR, который строже отечественного закона №152-ФЗ «О персональных данных».
РосКомСвобода покажет, почему приложение Burger King не соответствует закону №152-ФЗ и подарит ООО «Бургер Рус» час бесплатной консультации юриста по персональным данным.
Итак, поехали! Читать полностью »
«Вечная течь»: как регуляторы борются со сливами персональных данных
2018-07-07 в 18:51, admin, рубрики: gdpr, Блог компании ИТ-ГРАД, ИТ-ГРАД, ПД, персональные данные, утечки, хранилища данныхПроблема утечки ПД пользователей социальных сетей и веб-сервисов все чаще обсуждается в СМИ. Вероятно, все слышали историю с аналитической компанией Cambridge Analytica, которая смогла заполучить персональные данные 87 млн пользователей Facebook (в том числе данные самого Марка Цукерберга).
Однако есть и менее известные кейсы с утечками ПД, масштаб проблемы которых ничуть не меньше. Разберем несколько примеров и поговорим, какие меры предпринимают регуляторы и IT-компании в попытках предотвратить подобные случаи.
