
Исполнительный вице-президент Microsoft Терри Майерсон в корпоративном блоге признал, что устранение уязвимости процессоров Intel и AMD замедлит часть старых ПК и серверов. Он отметил, что часть пользователей «столкнется с ухудшением производительности» и порекомендовал компаниям «поддерживать разумный баланс между соображениями безопасности и продуктивностью».
Рубрика «Cisco» - 16
Microsoft признала, что устранение уязвимости процессоров Intel замедлит часть старых ПК
2018-01-10 в 8:15, admin, рубрики: amd, Cisco, Google, intel, microsoft, безопасность, Брайан Кржанич, взлом, дата-центры, Железо, Текучка, утечки, метки: amd, Cisco, Google, intel, microsoft, безопасность, Брайан Кржанич, взлом, дата-центры, железо, Текучка, утечкиСети для самых маленьких. Часть четырнадцатая. Путь пакета
2017-12-22 в 9:58, admin, рубрики: asic, cam, CEF, Cisco, control plane, cpu, data plane, Data Plane Development Kit, ethernet, FIB, forwarding, forwarding plane, fpga, huawei, IP, juniper, lfib, linkmeup, management plane, network processor, qos, queuing, ram, scheduling, serdes, tcam, tcp, traffic management, аппаратная архитектура, коммутация, маршрутизаторы, маршрутизация, микроконтроллеры, микроэлектроника, Сетевые технологии, сети для самых маленьких, сети передачи данных, системное администрирование, Стандарты связиA forwarding entity always forwards packets in per-flow order to
zero, one or more of the forwarding entity’s own transmit interfaces
and never forwards a packet to the packet’s own receive interface.
Brian Petersen. Hardware Designed Network
Одно из удивительнейших достижений современности — это то, как, сидя в Норильске, человек может чатиться со своим другом в Таиланде, параллельно покупать билет на вечерний самолёт к нему, расплачиваясь банковской картой, в то время, как где-то в Штатах на виртуалочке его бот совершает сделки на бирже со скоростью, с которой его сын переключает вкладки, когда отец входит в комнату.
А через 10 минут он закажет такси через приложение на телефоне, и ему не придётся даже брать с собой в дорогу наличку.
В аэропорту он купит кофе, расплатившись часами, сделает видеозвонок дочери в Берлин, а потом запустит кинцо онлайн, чтобы скоротать час до посадки.
За это время тысячи MPLS-меток будут навешаны и сняты, миллионы обращений к различным таблицам произойдут, базовые станции сотовых сетей передадут гигабайты данных, миллиарды пакетов больших и малых в виде электронов и фотонов со скоростью света понесутся в ЦОДы по всему миру.
Это ли не электрическая магия?
В своём вояже к QoS, теме обещанной многократно, мы сделаем ещё один съезд. На этот раз обратимся к жизни пакета в оборудовании связи. Вскроем этот синий ящик и распотрошим его.

Кликабельно и увеличабельно.
Сегодня:
- Коротко о судьбе и пути пакета
- Плоскости (они же плейны): Forwarding/Data, Control, Management
- Кто как и зачем обрабатывает трафик
- Типы чипов: от CPU до ASIC'ов
- Аппаратная архитектура сетевого устройства
- Путешествие длиною в жизнь
Как бороться с майнерами криптовалют в корпоративной сети
2017-12-20 в 21:10, admin, рубрики: bitcoin, Cisco, cryptocurrency, mining, антивирусная защита, биткойн, Блог компании Cisco, информационная безопасность, криптовалюта, майнингНа днях ФСБ нагрянула в аэропорт Внуково и задержала администратора, который на вычислительных мощностях авиационной гавани майнил криптовалюту (аналогичная проблема была и в Транснефти). Сразу отвечу на часто звучащий вопрос: “А причем тут ФСБ?” Все очень просто. Внуково — это не только аэропорт для обычных пассажиров; из Внуково-2 летает Президент России и члены Правительства, что делает эту воздушную гавань критически важным объектом для национальной безопасности. И когда в ней происходят по непонятной причине скачки напряжения, которые могут повлечь за собой отключение отдельных систем управления воздушным транспортом, то за дело берется именно ФСБ. Но вернемся к майнингу. В последнее время мы получили несколько запросов от заказчиков с просьбой объяснить, как можно обнаружить факт использования майнеров в корпоративной или ведомственной сети? Учитывая растущее число таких вопросов, мы и решили написать эту заметку.Читать полностью »
Корпоративный «фарш» для небольших сетей
2017-12-11 в 4:59, admin, рубрики: Aironet 1815, Cisco, Cisco Wi-Fi, Mobility Express, wi-fi, wi-fi для бизнеса, Беспроводные технологии, Блог компании Cisco, недорогой Wi-Fi, Сетевые технологииПроизводитель решений корпоративного класса Cisco вывел на рынок РФ точки доступа Wi-Fi в сегменте малого и среднего бизнеса – Cisco Aironet серии 1815.
 Эти современные точки доступа корпоративного класса в сегменте эконом предлагают интересный компромис функционала и цены, который будет оценет теми, кто:
- не имеет высоких задач по производительности, однако требуется надежность работы сети;
- находится на стадии роста – т.е. сейчас надо бюджетно, но с развитием бизнеса надо иметь возможность экономично перевести сеть на новый виток надежности и масштабируемости;
- хочет безопасно подключать к сети удаленных телеработников или микрофилиалы;
- подключает помещения с небольшим количеством клиентов — гостиничные комнаты, склады, коттеджи и т.д..
Mobility Express
Это функционал разбирался в статье «Mobility Express — новый подход» и представляет собой функционал беспроводного контроллера, запущеннный на аппаратной платформе одной из точек доступа в кластере.
С момента написания упомянутой статьи функционал Mobility Express серьезно эволюционировал и сегодня предлагает:
Читать полностью »
Введение в VxLAN
2017-12-10 в 14:02, admin, рубрики: arista, Cisco, EVPN, juniper, multicast routing, vpls, vxlan, Сетевые технологии
Сегодня мы поговорим об очередной интересной технологии — VxLAN — что это за зверь и с чем его едят, да и вообще нужен ли он вам. Мое знакомство с данной технологией началось с изучения гипервизоров — я постоянно натыкался на термин VxLAN, но что это и как работает не знал. В один прекрасный день я решил все-таки прочитать, что это за зверь. Прочитав пару-тройку статей, я усвоил для себя основные аспекты работы технологии и облегченно выдохнул, прочитав, что данная технология — удел гипервизоров и к транспорту имеет косвенное отношение (хотя, как оказалось позже отношение VxLAN к транспорту имеет самое, что ни на есть прямое). После чего про технологию благополучно забыл и вернулся я к ней снова только через год, когда начал погружаться в EVPN — большинство статей и мануалов были именно о симбиозе EVPN и VxLAN. Литературы по данной технологии много, особенно если вы владеете английским. Я же попробую в данной статье рассказать об основах работы данной технологии и показать на практике — как это настраивается и работает. Но начнем с MPLS… Читать полностью »
Довольно примечательный случай внедрения видеоконференцсвязи на одном промышленном предприятии
2017-12-07 в 7:36, admin, рубрики: Cisco, cms, Lync, Блог компании КРОК, видеоконференцсвязь, вкс, инфраструктура, Сетевые технологии, системное администрированиеПромышленное предприятие объединяет несколько заводов, между которыми ходит довольно много трафика по собственной сети, но иногда к сеансам ВКС нужно подключать и внешних людей вроде госзаказчиков.
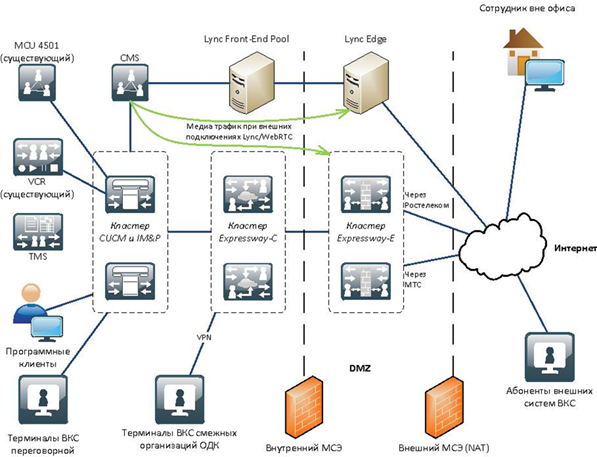
Изначально у заказчика была довольно надёжная, но устаревшая ВКС-инфраструктура на Тандберге, которую было решено модернизировать. Плюс стояла задача обеспечить максимальную катастрофоустойчивость на тот случай, если несколько заводских объектов будут внезапно уничтожены.
Читать полностью »
Вторая волна, накрывшая нас. Стандарт, который ждали
2017-11-23 в 8:30, admin, рубрики: 802.11ac, 802.11n, Cisco, IT-стандарты, wi-fi, Беспроводные технологии, Блог компании Пилот, Пилот
Прежде, чем писать о волнах, поговорим об источнике, их породившем. В данном контексте это стандарт беспроводных локальных сетей 802.11ac, являющийся эволюционной итерацией предыдущего стандарта 802.11n, частично с ним совместимой. Частично, потому что, как мы узнаем позже, он работает только на частотном диапазоне 5ГГц. 802.11n, как известно, работал на обоих диапазонах — чистый лицензируемый 5ГГц, и диапазон 2,4 ГГц — никак не умирающий бодрячок, рассадник частотных помех и ограниченного фактора реюзинга (повторного переиспользования частотных каналов в пределах одной локации или беспроводного домена). Разработка стандарта в виде первых редакций началась в 2011 году, и тогда же пионеры WIFI-альянса стали выпускать первые чипсеты под новый беспроводной стандарт, стремясь не к прогрессу, но обогащению. Пройдя через муки рождения и становления, новый стандарт окончательно сформировался в 2014 году (новость о радостном событии можно прочитать здесь).Читать полностью »
Зачем IT и бизнесу сетевая фабрика и Cisco SD-Access
2017-11-02 в 11:37, admin, рубрики: business, Cisco, SD-Access, SDA, security, segmentation, virtualization, Блог компании Cisco, виртуализация, Сетевые технологииВ статье анализируются типовые трудности, стоящие сегодня перед корпоративной службой IT, и предлагается современный подход к их решению на базе сетевой фабрики Cisco Software-Defined Access (SD-Access).
Рассматриваются ключевые компоненты и технологии, лежащие в основе Cisco SD-Access, а также принципы их работы.
На примере конкретных типовых сценариев подробно анализируются преимущества, предлагаемые IT и бизнесу фабрикой SD-Access.
Читать полностью »
Как интегрироваться с решениями Cisco по безопасности? Обзор двух десятков API, доступных всем
2017-10-23 в 15:36, admin, рубрики: api, Cisco, SDK, SIEM, SoC, Блог компании Cisco, информационная безопасностьСегодня в России очень модной стала тема SOC и SIEM. Все их строят и пишут. Вы знали, что в России уже около десятка собственных систем мониторинга событий безопасности (SIEM)? Эту цифру перевалило и число коммерческих SOCов, предлагающих свои услуги заказчикам, которые попадут под требования 187-ФЗ о безопасности критической информационной инфраструктуры и вынуждены будут оперативно отдавать данные об инцидентах в ГосСОПКУ. Но какую бы цель не преследовали создатели SIEM и SOC, и на каком бы уровне зрелости они не находились, они все равно сталкиваются с базовой задачей — сбора событий безопасности и журналов регистрации от разрозненных средств защиты информации.
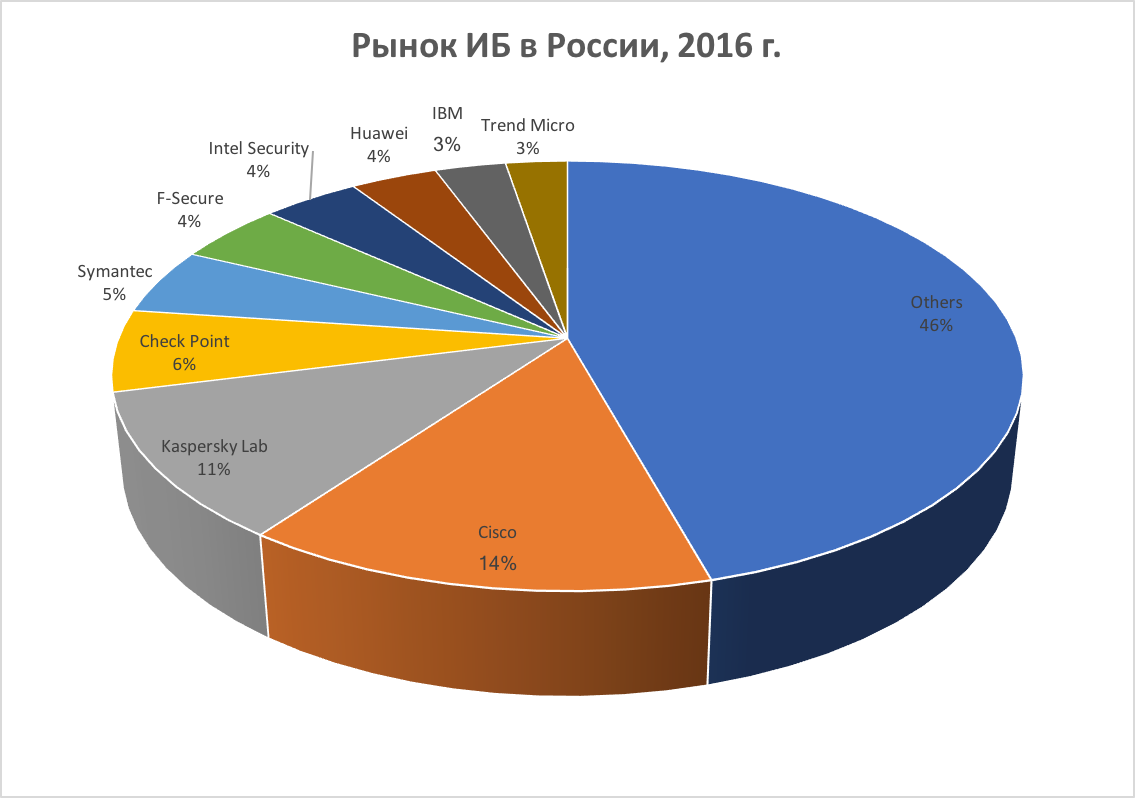
Согласно данным компании Canalys (а она единственная кто продолжает оценивать российский рынок решений по ИБ), лидером отечественного рынка продолжает оставаться компания Cisco. Поэтому вполне разумно предположить, что одной из первых задач, которая должна стоять перед разработчиками SIEM/SOC, — это интеграция с решениями нашей компании. Но вокруг такой интеграции бытует множество мифов и заблуждений, которые можно описать диалогом, который у меня недавно случился с одним из отечественных производителей SIEM:
— А почему вы не интегрируетесь с решениями Cisco?
— Так у вас уже все проприетарное?
— Нет, это не так!
— Да? А мне говорили, что у вас закрытые API и доступ к ним стоит денег.
— Нет, и это не так!
IPSec между ISR Cisco и 3G-роутером RUH2 с использованием динамически выделяемых IP
2017-10-17 в 15:51, admin, рубрики: Cisco, ipsec, vpn, Серверное администрирование, Сетевые технологииЗадача. Необходимо организовать обмен данными с удаленными сетями, не прибегая к услуге оператора сотовой связи (далее ОпСоС) «Статический белый IP», ввиду ее дороговизны.
Схема представлена на следующем рисунке:
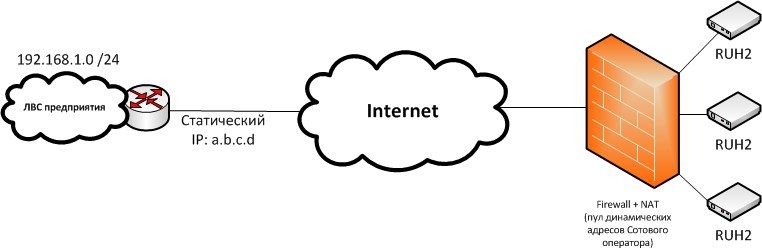
Стоит отметить, что роутер RUH2 (производства компании Радиофид системы) в настоящее время снят с производства, но т.к. несколько этих роутеров уже задействованы в организации обмена данными, я решил оптимизировать их работу.
Читать полностью »