
Привет! С вами я, Дмитрий Стрельцов, и исследовательская группа департамента аналитики ИБ Positive Technologies. Мы подготовили отчет об актуальных киберугрозах II квартала. Первое, что скажем: вредоносы по-прежнему остаются одним из основных методов атак на организации — они использовались в 64% успешных кибернападений. А еще мы второй квартал подряд наблюдаем тренд на увеличение доли RAT в атаках как на компании (41%), так и на частных лиц (42%): Читать полностью »
Рубрика «cybersecurity» - 4
Катки без геймеров и слежка за ИИ: что умеют новые вредоносы
2024-08-23 в 9:24, admin, рубрики: cybersecurity, google play protect, rat, sharp stealer, Snowblind, SugarGh0st, впо, геймеры, киберугрозы, фишингПросто о сложном: как я написал книгу по реверс-инжинирингу встраиваемых систем
2024-08-15 в 7:42, admin, рубрики: cybersecurity, взлом железа, Железо, книги, написать книгу, писатель, писательство, реверс-инжиниринг, реверс-инжиниринг для новичков, учебникиПривет всем читателям ! Этой статьей мы открываем серию публикаций о книгах наших авторов. Да-да, в Positive Technologies не только делают ресечи, расследуют деятельность хакерских группировок и разрабатывают технологии киберзащиты. Наши коллеги еще и пишут книги! И делают это весьма познавательно и увлекательно. Впрочем, пусть об этом они расскажут сами. Встречайте Алексея Усанова и его рассказ о своей книге «Реверс-инжиниринг встраиваемых систем».
Дайджест по уязвимостям за прошедшие два месяца лета
2024-08-12 в 13:55, admin, рубрики: CVE, cybersecurity, rce, автоматизация тестирования, атаки, информационная безопасность, кибербезопасность, тестирование веб-приложений, уязвимостиПриветствую вас!
Меня зовут Анастасия Травкина, я младший аналитик в компании Вебмониторэкс. Вместе с отделом детекта мы подготовили дайджест по уязвимостям за прошедшие два месяца лета. Эта информация поможет вам обезопасить свои системы и предотвратить потенциальные угрозы.
Мониторинг уязвимостей помогает своевременно выявлять и устранять потенциальные угрозы. Регулярный аудит систем, обновление программного обеспечения и обучение сотрудников помогут создать надежную защиту от потенциальных атак. Не забывайте: безопасность — это не конечная цель, а постоянный процесс!
Опасность устарела: несколько важных нюансов в новых стандартах C++
2024-06-27 в 14:17, admin, рубрики: C, c++, C++20, cybersecurity, LLVM, qt, stm32, undefined behavior, безопасность, информационная безопасность, кибератаки, кибербезопасность, компилятор, Компиляторы, Программирование, разработка, Си, системное программирование, статический анализ кода, уязвимости, языки программированияUndefined behavior (UB) — боль, знакомая каждому разработчику со стажем; эдакий «код Шредингера», когда не знаешь, правильно тот работает или нет. К счастью, стандарты языка С++20/23/26 привнесли относительно неопределенного поведения кое-что новое. И довольно важное, если вы — архитектор ПО, а «плюсы» — ключевой стек вашей компании (подробнее о том, как и почему мы в «Лаборатории Касперского» много используем С++, читайте здесь).
В этой статье я со своих позиций Senior Software Architect и Security Champion в микроядерной операционной системе KasperskyOS рассмотрю кейсы-ловушки, в которые можно попасть практически в любом из стандартов, и покажу, что меняется в С++20/23/26, — уменьшается ли количество кейсов с неопределенным поведением, и становится ли С++ безопаснее.
Хороший, плохой, злой и… свободный? Сравниваем глуповатые, но усердные AI-плагины для разработки
2023-06-08 в 14:08, admin, рубрики: AI, c++, Codeium, copilot, cybersecurity, FauxPilot, machine learning, ml, python, tabnine, безопасность, Блог компании «Лаборатория Касперского», ИИ, информационная безопасность, искусственный интеллект, кибербезопасность, машинное обучение, нейронные сети, нейросети, ПрограммированиеПривет! Меня зовут Арсений, я — тимлид в команде разработки инструментов разработчика KasperskyOS. Работа нашей команды заключается в том, чтобы делать жизнь разработчика ПО под нашу собственную микроядерную OS удобной, так что любые технологии, упрощающие жизнь разработчика, не оставляют нас равнодушными. Вместе со всеми мы следим за хайпом вокруг нейросетей и решили сделать небольшой обзор AI-плагинов автодополнения кода, которые каждый из нас может использовать уже сейчас.
В этой заметке попробуем сравнить следующие AI плагины VSCode:
- Copilot v1.84.61 — самый нашумевший робот
- Tabnine v3.6.45 — самый старый из трех и самый дорогой
- Codeium v1.2.11 — самый свежий и самый малоизвестный
- FauxPilot — Open source, self-hosted аналог Copilot, использующий модели от CodeGen; посмотрим, что может противопоставить коммерческим продуктам OSS-проект, развернутый на моем запечном сервере.
Статья может быть полезна любому разработчику, пишущему на одном из мейнстримовых языков программирования. Также можно рассматривать ее как источник идей — как использовать этих пока глуповатых, но усердных роботов.
А вы давно заглядывали внутрь ваших зависимостей?
2023-02-11 в 13:14, admin, рубрики: cybersecurity, github, Malware, node-ipc, open source, информационная безопасность, кибербезопасность, Программирование, реверс-инжиниринг, репозиторий, уязвимостьЗадумывались ли вы о том, что находится внутри зависимостей, которые так или иначе подтягиваются в ваш код? Взять чужую библиотеку сейчас — норма жизни, но чем это обернется с точки зрения безопасности?
«Пароль неверный». Парольные менеджеры глазами хакера
2023-01-27 в 12:38, admin, рубрики: cyberattack, cybersecurity, Блог компании Инфосистемы Джет, информационная безопасность, пароли, парольный менеджерПривет! На проектах по пентестам нам часто удается получить доступ к корпоративному компьютеру «жертвы», а затем и добыть из него плохо защищенные пароли. К чему это приводит, все понимают. А как происходит такая компрометация — сегодня попробуем раскрыть.
Внимание! Цель статьи —Читать полностью »
Почему моё приложение при открытии SVG-файла отправляет сетевые запросы?
2022-02-18 в 7:15, admin, рубрики: .net, C#, cybersecurity, security, svg, vulnerability, weakness, XXE, безопасность, Блог компании PVS-Studio, информационная безопасность, Программирование, уязвимости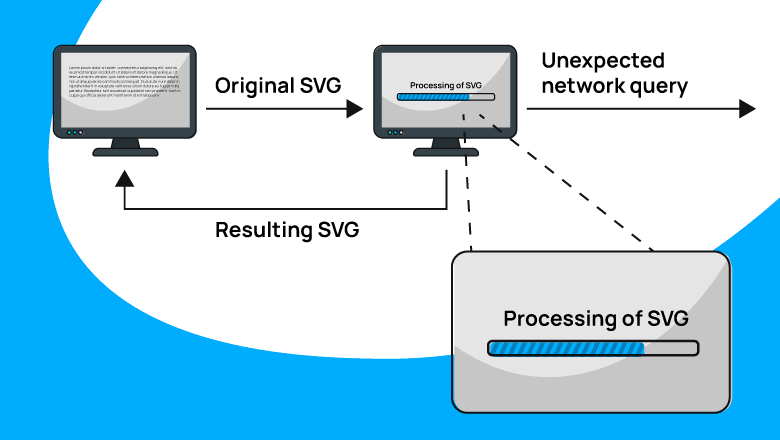
Вы решили сделать приложение, работающее с SVG. Набрали библиотек, запаслись энтузиазмом, и в итоге всё удалось. Но вот незадача! Внезапно вы обнаруживаете, что приложение отправляет странные сетевые запросы. Кроме того, с хост-машины утекают данные. Как же так?
Протестируй меня полностью: кому и зачем нужен внутренний пентест
2020-07-21 в 6:00, admin, рубрики: cybersecurity, информационная безопасность, ит-инфраструктура, тестирование на проникновение
Опаснее всего враг, о котором не подозреваешь.
(Фернандо Рохас)
ИТ-инфраструктуру современной компании можно сравнить со средневековым замком. Высокие стены, глубокий ров и стража у ворот защищают от внешнего врага, а за тем, что происходит внутри крепостных стен, практически никто не следит. Так же и многие компании: они прилагают колоссальные усилия для защиты внешнего периметра, а внутренняя инфраструктура при этом остается обделенной. Внутреннее тестирование на проникновение – для большинства заказчиков пока процесс экзотический и не очень понятный. Поэтому мы решили рассказать о нем все (ну, почти все), что вы хотели знать, но боялись спросить.
Читать полностью »
Однажды на пентесте, или Как все сломать при помощи уролога и Роскомнадзора
2020-04-17 в 7:36, admin, рубрики: computer security, criminalistics, cybersecurity, hack, hacking, penetration testing, pentest, pentesting, информационная безопасность, кибербезопасность, компьютерная безопасность, компьютерная криминалистика, тест на проникновение, Тестирование IT-систем, Тестирование веб-сервисов
Эта статья написана по мотивам очень удачного пентеста, который пару лет назад провели специалисты Group-IB: случилась история, претендующая на экранизацию в Болливуде. Сейчас, наверное, последует реакция читателя: «О, очередная пиар-статья, опять эти рисуются, какие они хорошие, еще не забудьте купить пентест». Ну с одной стороны, так и есть. Однако есть еще ряд мотивов, почему появилась эта статья. Хотелось показать, чем именно занимаются пентестеры, насколько эта работа может быть интересной и нетривиальной, какие забавные обстоятельства могут складываться на проектах и самое главное — показать живой материал с реальными примерами. Читать полностью »