
Совсем недавно на хабре уже появилась рекламная статья о борьбе с DDoS атаками на уровне приложения. У меня был аналогичный опыт поиска оптимального алгоритма противодействия нападениям, может кому пригодится — когда человек в первый раз сталкивается в DDoS-ом его сайта, это вызывает шок, поэтому полезно заранее знать, что всё не так уж страшно.Читать полностью »
Рубрика «ddos» - 7
Защита от легкого DDoS’a
2018-05-02 в 5:49, admin, рубрики: cms, ddos, ddos-атака, ddos-защита, highload, javascript, performance, php, высокая производительность, информационная безопасность, Разработка веб-сайтовЗащита от DDoS атаки на уровне веб-приложений
2018-04-27 в 4:13, admin, рубрики: cleantalk, cms, ddos, ddos-атака, ddos-защита, highload, javascript, performance, php, Блог компании CleanTalk Anti-Spam, высокая производительность, информационная безопасность, Разработка веб-сайтовКак известно DDoS атаки на сайт бывают разной интенсивности, имеет значение количество хостов участвующих в атаке, количество сетевых пакетов и объем передаваемых данных. В самых тяжелых случаях отбить атаку возможно только применяя специализированное оборудование и сервисы.
Если же объем атаки меньше пропускной способности сетевого оборудования и вычислительных мощностей сервера (пула серверов) обслуживающих сайт, то можно попробовать “заглушить” атаку не прибегая к сторонним сервисам, а именно включить программный фильтр трафика поступающего на сайт. Этот фильтр будет отсеивать трафик ботов участвующих в атаке, при этом пропуская легитимный трафик “живых” посетителей сайта.
Автогол. Тестируем защиту от DDoS-атак
2018-04-23 в 11:23, admin, рубрики: ddos, ddos-атака, Блог компании Селектел, информационная безопасность, Сетевые технологии, стресс-тест, Тестирование веб-сервисов
Тема DDoS-атак, их типов и способов защиты уже неоднократно поднималась нашими авторами в прошлом. Мы внимательно следим за пожеланиями наших читателей и поэтому сегодня продемонстрируем услугу по защите от DDoS на живом примере. В этой статье мы разберем подобную задачу: сделаем тестовое веб-приложение, организуем стресс-тест, симулирующий DDoS-атаку, и сравним статистику загрузки сети с защитой и без неё.
Под катом много изображений и гифок.
Читать полностью »
Четыре факта о memcached-амплификации
2018-03-29 в 8:02, admin, рубрики: 11211, ddos, memcached, Qrator Labs, амплификация, Блог компании Qrator Labs, информационная безопасность, протоколы, Сетевые технологии
Это перевод оригинальной публикации Артема ximaera Гавриченкова «Undestanding the facts of memcached amplification attacks», опубликованной в блоге APNIC (Азиатско-Тихоокеанский сетевой информационный центр).
Неделя с 25 февраля по 3 марта была высокоинтенсивной с точки зрения memcached-амплифицированных DDoS-атак во всех уголках мира, то есть в интернете.
Тем не менее, давайте еще раз повторим все то, что мы знаем об амплифицированных атаках, в качестве фактов.
Факт номер один: Амплификаторы были, есть и будут есть
NTP (Network Time Protocol) был первым протоколом, злонамеренно использованным в качестве амплификатора (усилителя) DDoS-атак еще в 2013 году. Тысячи и сотни тысяч NTP-серверов к тому моменту были развернуты по всей сети, так что использование данного вектора амплификации было вполне выгодно злоумышленникам. И NTP давал такую возможность, что вылилось в волну амплифицированных NTP DDoS-атак. В начале 2014 года на какое-то время NTP в качестве главного амплификатора стал даже популярнее протокола DNS (Domain Name System).
Читать полностью »
Годовой отчет по кибер- и инфобезопасности за 2017 год
2018-03-19 в 8:51, admin, рубрики: 2017, ddos, Qrator Labs, waf, Wallarm, Блог компании Qrator Labs, ботнеты, взломы, информационная безопасность, кибербезопасность, отчёт, Разработка систем передачи данных, Сетевые технологии, уязвимости, шифровальщикиЗдравствуй. Мы бы хотели представить тебе краткую версию годового отчета по кибер- и инфобезопасности за 2017 год, написанный нами совместно с главным партнером — Wallarm, предоставившим информацию по наиболее заметным уязвимостям и взломам.
В 2017 году компании Qrator Labs и Wallarm отметили растущую диверсификацию угроз из-за увеличивающегося множества возможных векторов атаки. Диапазон критических уязвимостей современной глобальной сети настолько широк, что злоумышленники могут выбирать из различные способы создания проблем для практически любой организации. И все большее количество инструментов может работать автоматически, делая централизованное управление излишним.
Если 2016 год можно назвать годом ботнетов и терабитных атак, то 2017 год был годом сетей и маршрутизации. Такие инциденты как спровоцированная Google утечка маршрутов сетей Японии, перехват чужого трафика Level3 в Соединенных Штатах и «Ростелекомом» в России, как и многие другие, демонстрируют устойчивые и высокие риски, связанные с человеческими факторами, основанные на бесхозяйственности и недостаточной автоматизации процессов. Храбрый инженер, уверенно останавливающий важный автоматический сценарий, может создать серьезные проблемы в доступности сетевых ресурсов.
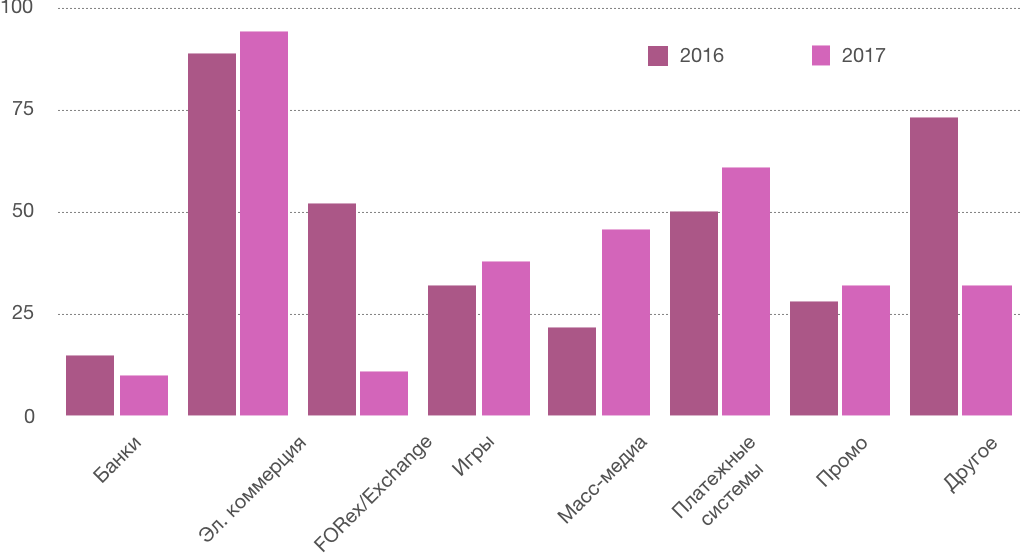
Динамика количества атак за 2016–2017 гг
Читать полностью »
Как вовремя заметить DDOS: сценарий использования сервиса мониторинга для раннего обнаружения
2018-03-14 в 6:22, admin, рубрики: ddos, ddos-атака, ddos-защита, host-tracker, notifications, website monitoring, Блог компании ХостТрекер, веб-сервисы, информационная безопасность, мониторинг сайта, мониторинг сервера, оповещения, Серверное администрирование, Тестирование веб-сервисов, хостинг, ХостТрекерПервый шаг в борьбе с DDOS-ом — заметить его. Особенно важно узнать о нем на ранних стадиях, когда он еще не развернулся на полную мощность, ибо тогда даже для администратора доступ к серверу может быть значительно затруднен. Ниже предлагается несколько способов раннего обнаружения DDOS с помощью сервиса мониторинга сайтов ХостТрекер.
Причиной написания этой статьи стала реальная история одного клиента, который регулярно подвергался ддосу и нуждался в инструменте для его диагностики.
Подборка: 12 сервисов для защиты от DDoS-атак
2018-03-03 в 14:57, admin, рубрики: ddos, ddos-атаки, безопасность, информационная безопасность
По статистике, около 33% компаний попадают под DDoS-атаки. Предсказать атаку невозможно, а некоторые из них могут быть действительно мощными и достигать 300-500 Гб/с. Для того чтобы обезопасить себя от DDoS-атак можно воспользоваться услугами специализированных сервисов. Не все владельцы сайтов знают, куда бежать, если попал под атаку — так что я решил собрать несколько вариантов в одном топике.
Примечание: при подготовке к посту использовались англоязычные материалы и публикации на ХабреЧитать полностью »
DDoS в обход Куратора: простые действия для спокойной жизни
2017-11-29 в 6:56, admin, рубрики: ddos, DNS, firewall, ITSumma, port scan, Qrator Labs, uptime, Блог компании ITSumma, Блог компании ТechMedia, Сетевые технологии, системное администрированиеНедавно в Москве проходила вторая конференция по эксплуатации и администрированию информационных систем Uptime.commuinty, на которой мы тоже решили поделиться своим опытом. У нас как обычно, про наболевшее — про DDoS.
DDoS-атаки на Хабр начались лет десять назад и до сих пор представляют для нас неприятную проблему. Сначала были робкие попытки чуть-чуть подзалить, а сейчас для нас обычный DDoS — это порядка 30 Гбит/с. Это и не удивительно, потому что сейчас у каждой бабушки в Москве есть 50Мб. Всё по классике: одна старушка — 50, 10 старушек — 500…
Затишье перед IoT-бурей или спустя год после Mirai
2017-10-26 в 8:41, admin, рубрики: ddos, Mirai, Reaper, зловреды, информационная безопасность, облачные сервисы
С момента массовой атаки на IoT-устройства, осуществленной создателями ботнета Mirai, прошло более года. Стоит отметить, что гаджеты из мира «интернета вещей» были выбраны для атаки не случайно. Очень немногие производители таких систем действительно серьезно относятся к защите устройств от внешнего вмешательства. В большинстве случаев разработчики стараются сделать гаджет функциональным, приятным взгляду, но забывают о безопасности. Массовая атака на IoT-системы была лишь вопросом времени и в прошлом году это время пришло.
Для распространения зловреда Mrai понадобилось никаких уязвимостей нулевого дня и прочих сложных вещей. Как оказалось, разработчики большинства умных устройств устанавливают неизменный пароль для доступа к учетной записи администратора. Всего создатели Mirai предусмотрели подбор 61 различных комбинаций для доступа к учетной записи администратора. Большая часть пораженных червем систем была изготовлена с использованием компонентов компании XiongMai Technologies, так что камеры различных производителей оказались подвержены одним и тем же уязвимостям.
Читать полностью »
Взлом казино через умный аквариум и DDoS биржевых брокеров: новые атаки на сферу финансов
2017-07-29 в 11:09, admin, рубрики: ddos, IoT, Блог компании ITinvest, взлом, Интернет вещей, информационная безопасность
Хакеры продолжают атаковать сферу финансов, и нападения становятся все изощренней. Так, в сеть одного из американских казино киберпреступники проникли через «умный» аквариум, а в начале июля хакеры сначала шантажировали, а потом и атаковали брокеров в Малайзии.Читать полностью »